“查不到”比“被泄露”更麻烦
一家制造企业发现核心技术图纸出现在同行的产品里。公司想追责,法务提了三个问题:图纸是什么时候流出的?通过什么途径?有几个人接触过?
IT 部门只能说“大概在这两个月”。没有时间点、没有路径、没有人员范围,这件事最终不了了之。很多企业把预算花在“防”上,却忽略了“查”。而防不住的攻击一定会有,查不清的事故一定会重演。
追溯能力建立在日志之上
一台电脑每天产生的行为数据其实很多:开机关机、登录登出、软件启动、文件操作、网页访问、邮件收发、U盘接入、打印任务、剪贴板内容。单独看每一类都不起眼,串起来就是一条完整的行为链。
 全局关键字检索
三个关键的检索能力
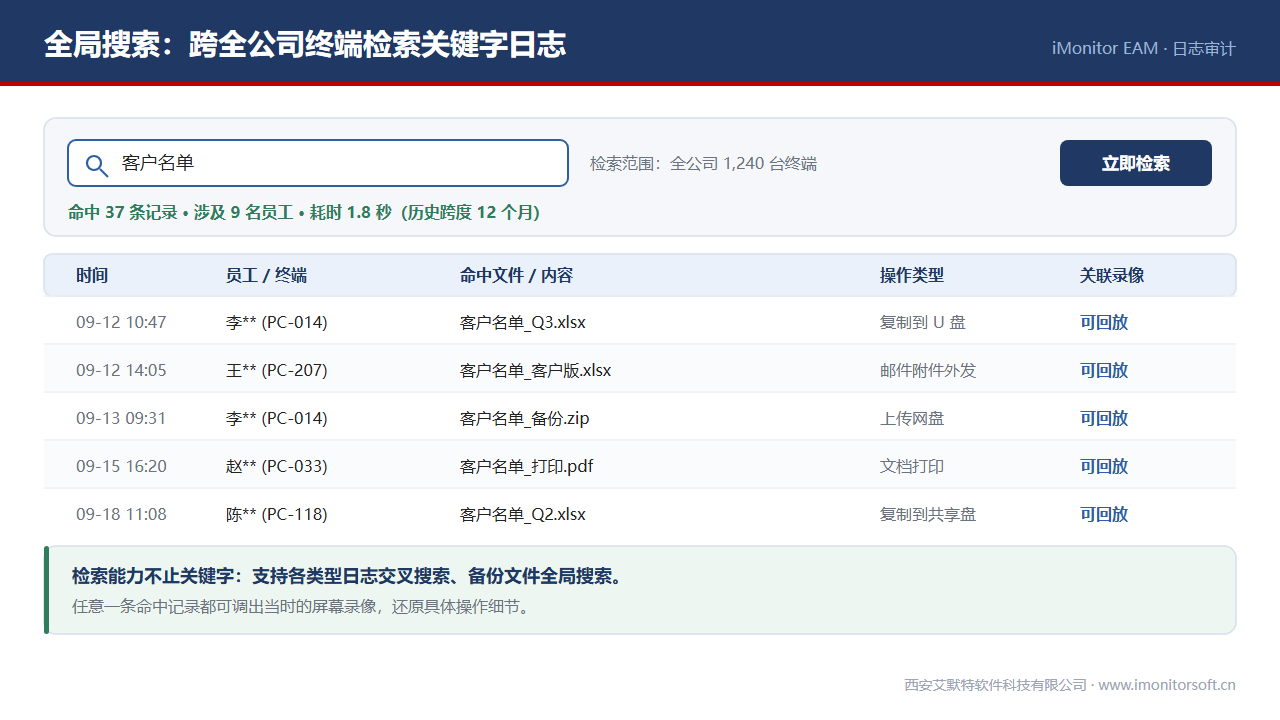
全局关键字搜索。设定“图纸”“报价”“客户名单”等关键字,对公司范围内所有电脑的日志做一次检索,直接列出所有命中记录及其归属员工。
多类型日志交叉检索。把文件操作、邮件、聊天、U盘、网页访问放在一起看,往往能还原出一条完整链路:先从共享盘拷贝,再通过网页邮箱发出。
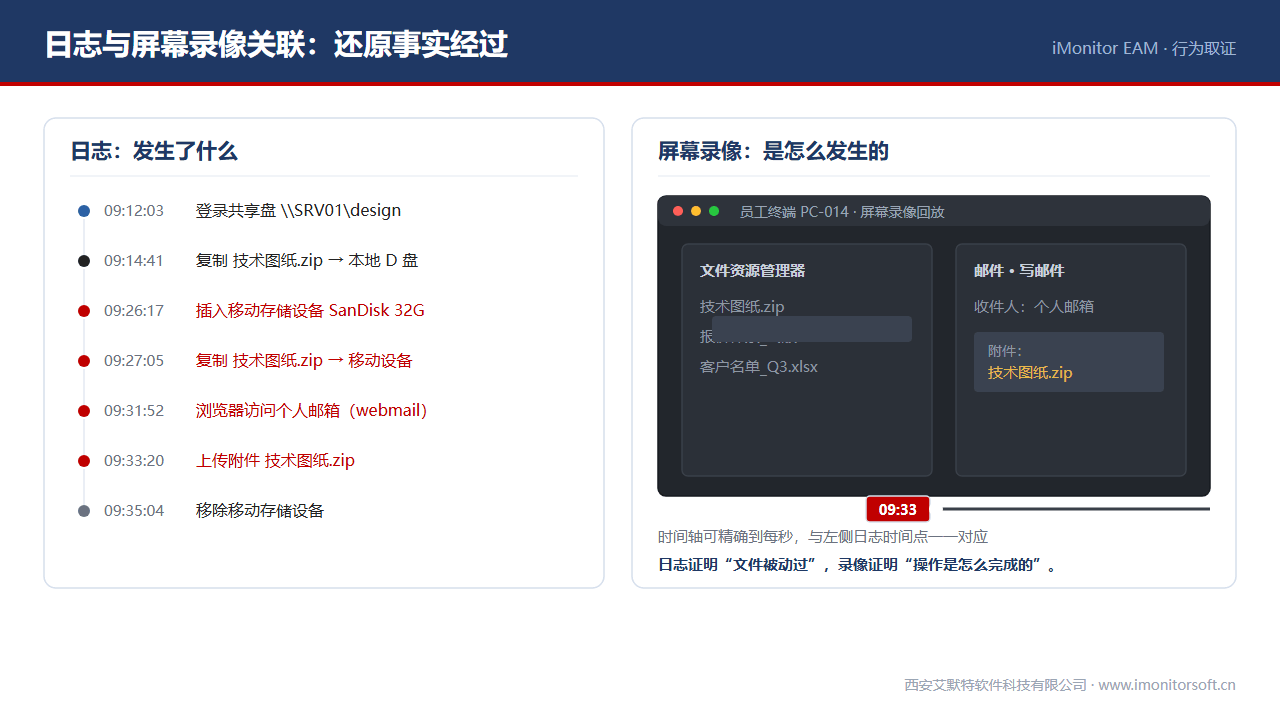
日志与屏幕录像关联。这是最有说服力的一环。找到可疑记录后可直接调出当时的屏幕画面,看得到具体操作细节,而不是只能证明“某个文件被动过”。
屏幕录像在内部调查中的作用常常被低估。日志说明“发生了什么”,录像说明“是怎么发生的”,后者的证据效力要强得多。
 日志与录像关联
数据存在哪里,决定了能不能查得动
日志和录像的体量非常大。上千台电脑、以TB为单位的数据,如果底层存储架构选得不好,搜索一次要等半天,追溯能力就只停留在纸面上。
iMonitor EAM 采用类似苹果系统的文件数据库架构,完全自主研发,没有使用第三方通用数据库软件,对上TB级数据的检索有针对性优化,并支持多硬盘数据库切换,数据量增长后可直接扩容。另一个容易被忽略的点是存储位置:它用企业本地电脑作为服务器,所有监控数据只保存在企业自己的服务器上,不上传云端,对数据合规要求较高的行业来说,这通常比功能数量更重要。
追溯只是第一层,预防才是目的
需要强调的是,日志和录像的价值不在于“抓人”。它们的第一个作用是让责任清晰——出了问题能定位到具体环节,而不是让整个部门背锅;第二个作用是形成约束——当员工知道关键操作有记录,违规行为的发生率会明显下降。
在此基础上再加一层实时预防:把敏感词设为触发条件,一旦出现移动硬盘接入、文件打印、访问特定网站等行为,管理端立即收到报警,就从“事后追责”前移到了“事中干预”。
对管理者来说,最理想的状态不是查出问题,而是问题根本没发生。但在那之前,先确保出事时你查得到。iMonitor EAM 提供 15 天全功能免费试用,可以先把日志采集和检索这一层跑通,看看追溯能力是否符合预期。