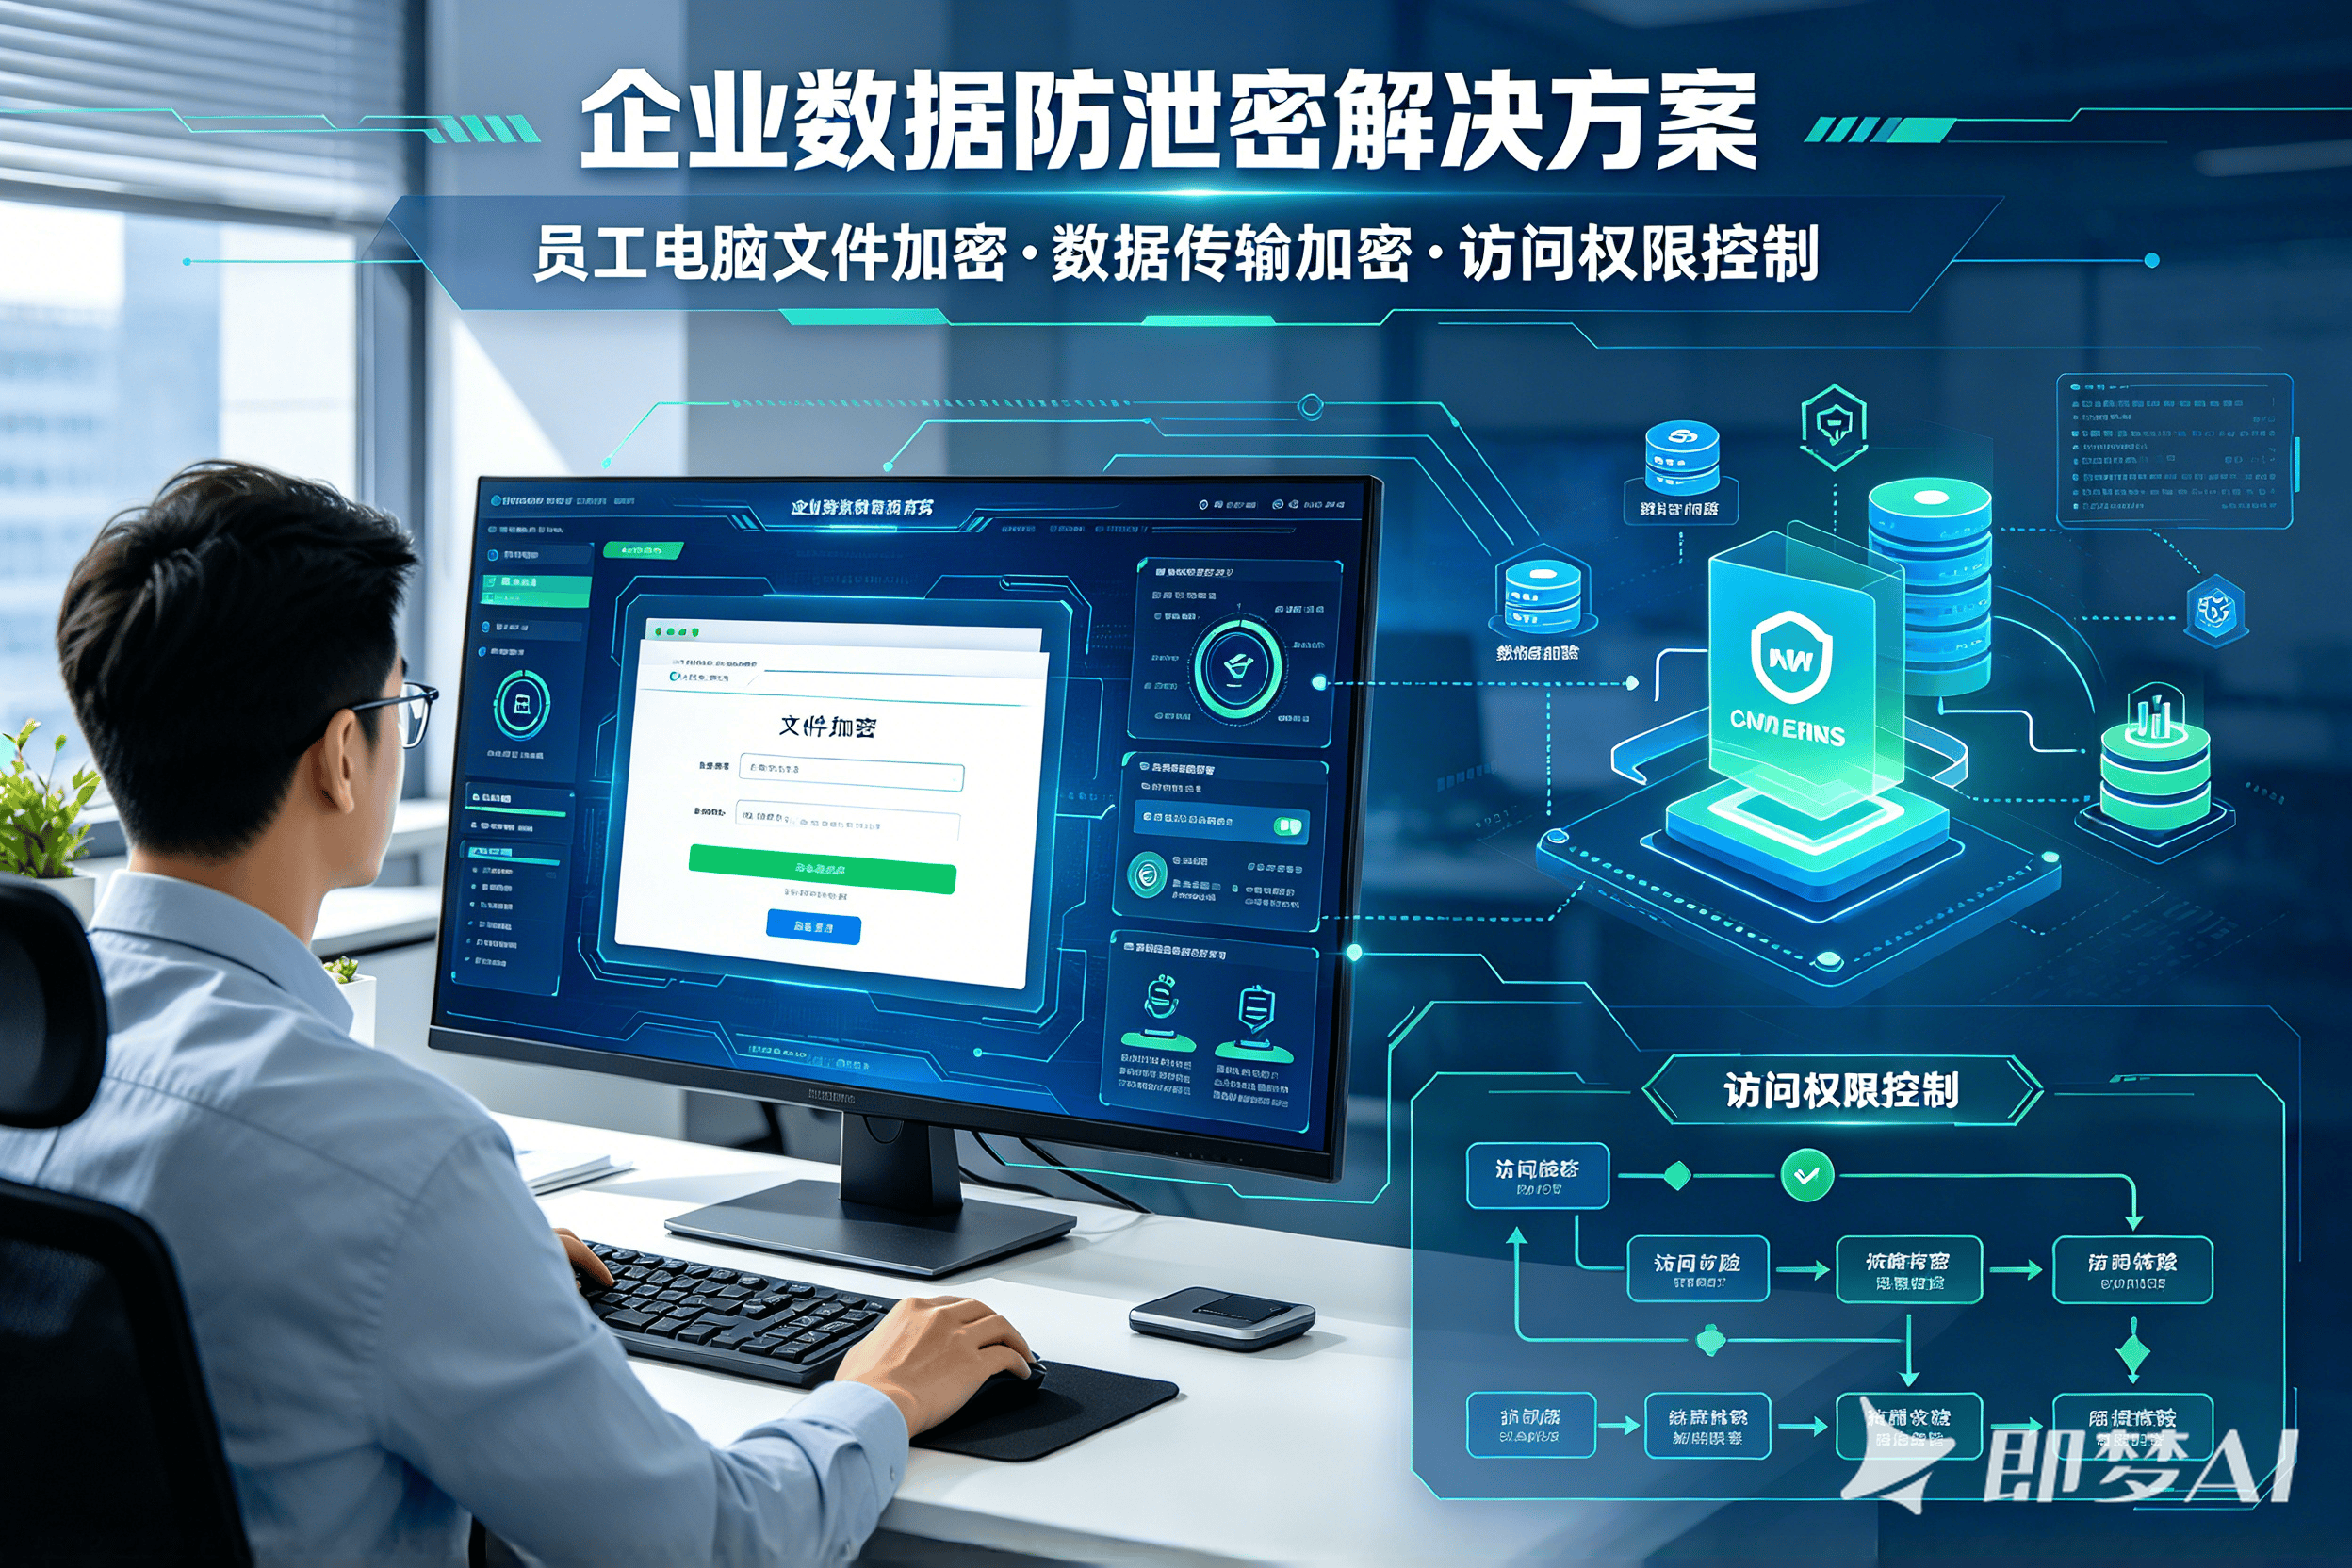
办公终端加密软件如何真正落地?本文围绕企业内部文件透明加密,从需求梳理、选型评估到实施步骤与常见问题,结合禾苗云盾的实践思路,给出可操作的落地指南。
为什么企业需要办公终端加密软件
一份报价单被误发到外部邮箱,一个存有客户资料的U盘不慎遗失,核心员工离职时带走了整套设计图纸——这些场景在不少企业都真实发生过。办公终端作为数据流转的起点,往往也是泄露风险集中的环节。
与此同时,等保测评和《数据安全法》对终端数据保护提出了更明确的要求。企业需要可追溯、可管控的技术手段,来应对日常办公中的文件流转问题。
透明加密的价值在于,员工打开、编辑、保存文件的操作方式不变,系统在后台自动完成加解密。安全能力嵌入日常流程,效率不受明显影响。
禾苗云盾正是面向这一场景的透明加密方案,覆盖文档、图纸、代码等常见办公文件类型,帮助企业在终端侧建立起基础的数据保护能力。
透明加密落地的核心难点与常见误区
很多企业在推进透明加密时,容易陷入两个误区。
一是只装软件不改流程。加密策略若与审批、协作环节脱节,员工照旧操作,系统反而添堵。
二是加密范围铺得过大,把非敏感文件也纳入,既拖慢终端性能,也影响日常使用体验。
真正的难点集中在三处:外发文件如何管控、离线办公如何授权、多终端如何统一管理。任何一处松动,落地效果都会打折。
禾苗云盾的思路是分级分域。按部门和数据敏感度划分策略,核心资料严管,一般文件放行,减少无谓摩擦。
外发环节则走审批流程,配合水印追溯,文件流出后可查可溯。离线办公通过时限授权,兼顾安全与灵活。多终端由统一策略下发,减少各自为政。
实施前的准备:需求梳理与选型评估
落地透明加密前,先要回答一个问题:到底保护什么。研发部门的核心代码、财务部门的报表合同、销售部门的客户名单,敏感程度不同,加密策略也应有所区分。
梳理业务流程同样关键。研发场景高频读写源码,加解密需无感;财务对外报送文件,需要可控的外发通道;销售移动办公多,终端离线策略要提前想清楚。
选型时,兼容性、稳定性、扩展性和服务响应能力是四个绕不开的维度。软件要能和现有办公系统和平共处,出问题能快速响应,业务增长时策略也能跟得上。
评估禾苗云盾时,可以重点看三点:终端覆盖是否全面,策略配置是否灵活,审计日志是否完整可追溯。这三项直接决定后续落地是否顺畅。
分阶段实施:从试点到全面推广
办公终端加密软件的实施,很难一步到位。更稳妥的做法,是分四个阶段推进。
领先阶段先小范围试点。挑选1到2个部门,验证加密策略是否影响日常办公,同时观察与现有系统的兼容性。这一步重在收集真实反馈。
第二阶段着手优化策略。根据试点反馈,调整加密范围与例外规则。哪些文件需要加密、哪些流程可以豁免,都要在这个阶段明确下来。
第三阶段进入全面推广。配合培训与制度宣导,让员工理解加密的意义和操作方法,减少抵触情绪。
第四阶段是持续运维。定期审计日志,更新策略以应对新风险。加密不是一次性工程,而是长期动作。
在整个过程中,禾苗云盾可提供策略模板与技术支持,帮助企业降低试错成本,让透明加密更平稳地落地。
落地后的运维与效果评估
加密软件上线只是起点,后续运维决定落地成效。日常需关注终端状态、策略更新与异常告警处理,确保每台设备运行正常。禾苗云盾提供日志报表与远程协助,版本升级也能及时跟进,减少IT人员负担。
效果评估可看三项指标:加密覆盖率、外发审批量、安全事件下降率。覆盖率反映部署广度,审批量体现流程执行情况,事件下降率则直接说明防护价值。数据对比宜按周期进行,避免单点判断。
员工反馈同样重要。安全措施若影响效率,容易引发抵触。建议定期收集使用体验,在安全与效率之间找平衡点,持续优化策略。禾苗云盾的运维支持可帮助团队快速响应问题,让透明加密真正融入日常办公。
总结:透明加密落地的关键原则
透明加密要真正落地,前提是安全策略贴着业务走。研发、财务、行政的文件流转方式不同,若用同一套规则硬套,反而拖慢效率。禾苗云盾支持按部门、按场景配置策略,让管控与业务节奏相匹配。
实施不宜一步到位。先选一两个部门试点,跑通流程、收集反馈,再逐步推开。这样既能验证方案,也能把风险控制在较小范围。
技术上线只是开始。日常运营和员工培训要同步跟上,让大家理解为什么加密、怎么配合。习惯养成了,透明加密才不会沦为摆设。
禾苗云盾的价值正在于此:把内部文件透明加密从纸面方案变成日常可用的能力,安全与效率兼顾。