审核时最怕听到的一句话
推进体系认证的企业,审核现场最怕听到的一句话是:“请提供这项要求的执行记录。”体系文件写得再完整,如果拿不出连续、可核对的记录,这一条就落不了地。
终端管控相关的要求尤其如此。因为这类要求最终都要落到“每台终端做了什么、有没有按制度执行”上,而这恰好是可以被技术手段自动采集的部分。
条款方向:从制度要求看记录项
终端管控相关的条款通常围绕几个方向展开——资产清单、访问控制、日志记录、事件处置、以及人员相关的过程管理。具体条款编号与适用性以认证机构与咨询意见为准,这里只讲方向对应的记录项。
资产清单方向:要求说清楚“有哪些终端”。对应的记录就是硬件配置、IP、MAC、已安装软件的自动采集清单,以及随变化更新的机制。手工台账在这一项上通常过不了关,因为无法证明它是最新的。
访问控制方向:要求说清楚“谁能访问什么”。对应的是终端的分组与策略差异、外设与通道的管控规则、以及账号与终端归属关系。
日志记录方向:要求说清楚“留了什么、留多久”。对应的是用户登录、文件操作、外发通道、上网行为等日志的采集范围与留存期限。这一项最容易被追问“留多久”和“能不能调出来”。
事件处置方向:要求说清楚“发现了怎么处理”。对应的是报警规则、处置记录与升级路径——也就是从发现到闭环的完整痕迹。
人员过程方向:要求说清楚“入离调转怎么管”。对应的是入职告知记录、权限变更记录、以及离职交接期的文件流转复核记录。
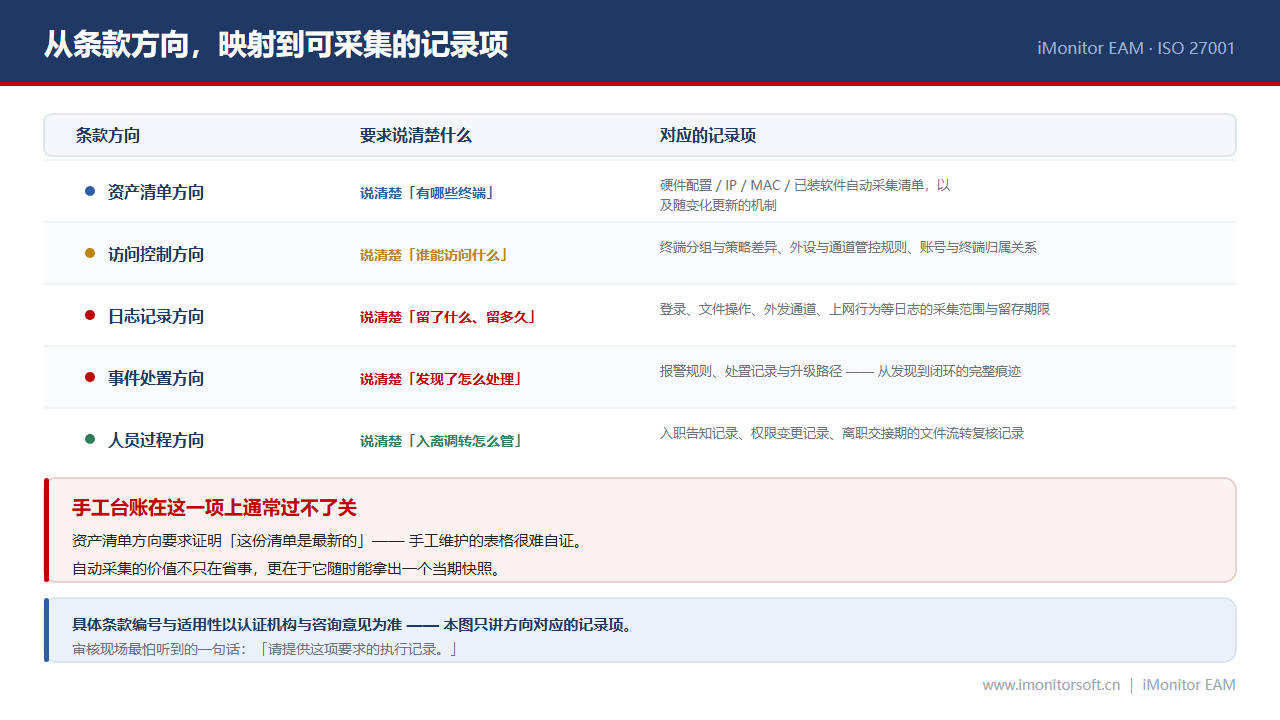 终端管控相关的条款方向
把制度翻译成记录的四步
第一步:逐条拆解。把体系文件里涉及终端的条款逐条列出来,每条后面写一句“这条要求留下什么痕迹”。
第二步:映射到可采集项。把上一步写的痕迹与技术系统能采集的记录项对应起来。对不上的那几条,要么调整制度表述,要么补上采集能力——这一步最能暴露真实差距。
第三步:确认留存周期。为每一类记录定下明确的留存时间,并且确认现有存储容量能支撑这个周期。很多企业是在这一步才发现容量规划没做。
第四步:定期自检。在外部审核之前,自己先按上面的映射表抽查一遍,看看每一类记录是不是真的能按时调出来。这一步做扎实了,审核现场会轻松很多。
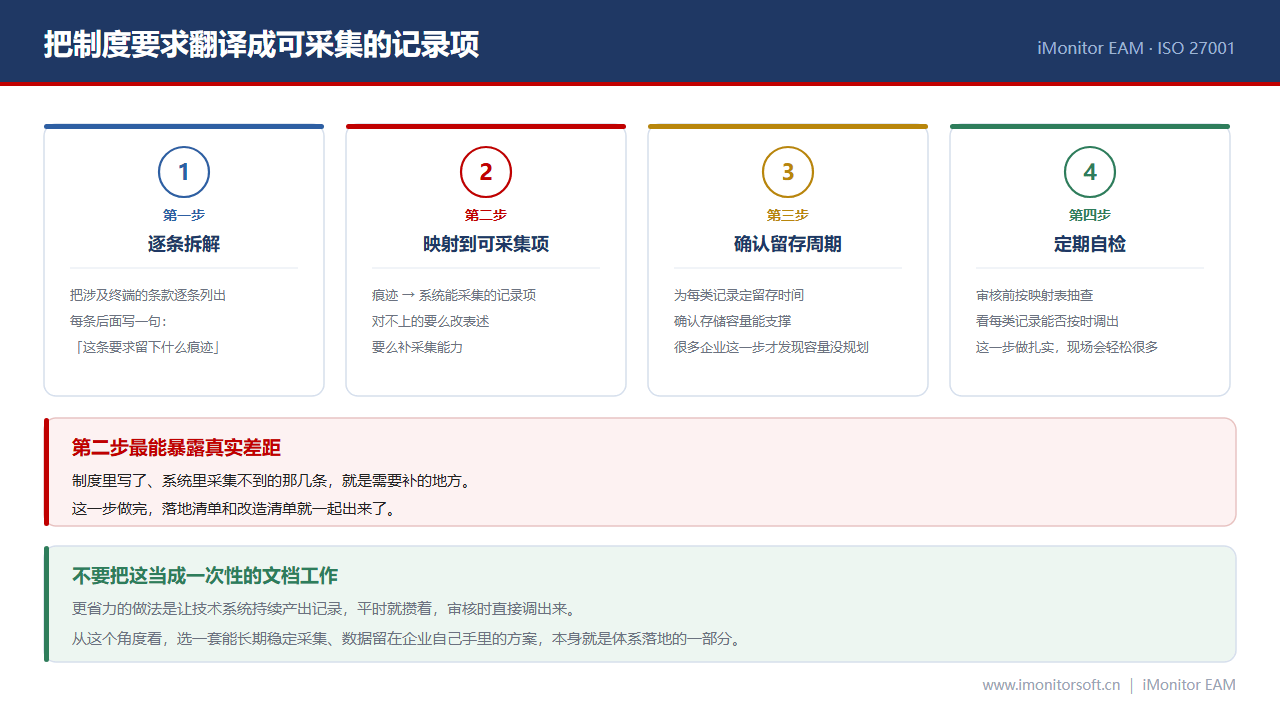 把制度变成记录的四步
一个实践建议
不要把体系落地当成一次性的文档工作。真正省力的做法是让技术系统持续产出记录,平时就攒着,审核时直接调出来。从这个角度看,选择一套能长期稳定采集、且数据留在企业自己手里的终端管理方案,本身就是体系落地的一部分。
iMonitor EAM 的日志审计、屏幕录像与资产报表支持按时间、终端、用户维度组合查询,数据保存在企业本地服务器上,提供 15 天全功能免费试用——建议在试用期就按上面的映射表跑一次自检。