不少公司到现在还把核心源码、客户名单、设计图纸直接放在员工电脑里,没有加密,也没有权限边界。真出一次事,损失往往比想象中难看。这篇把我这段时间捋过的7款方案摆出来,先说结论,再逐条讲。
先看结论,一句话版
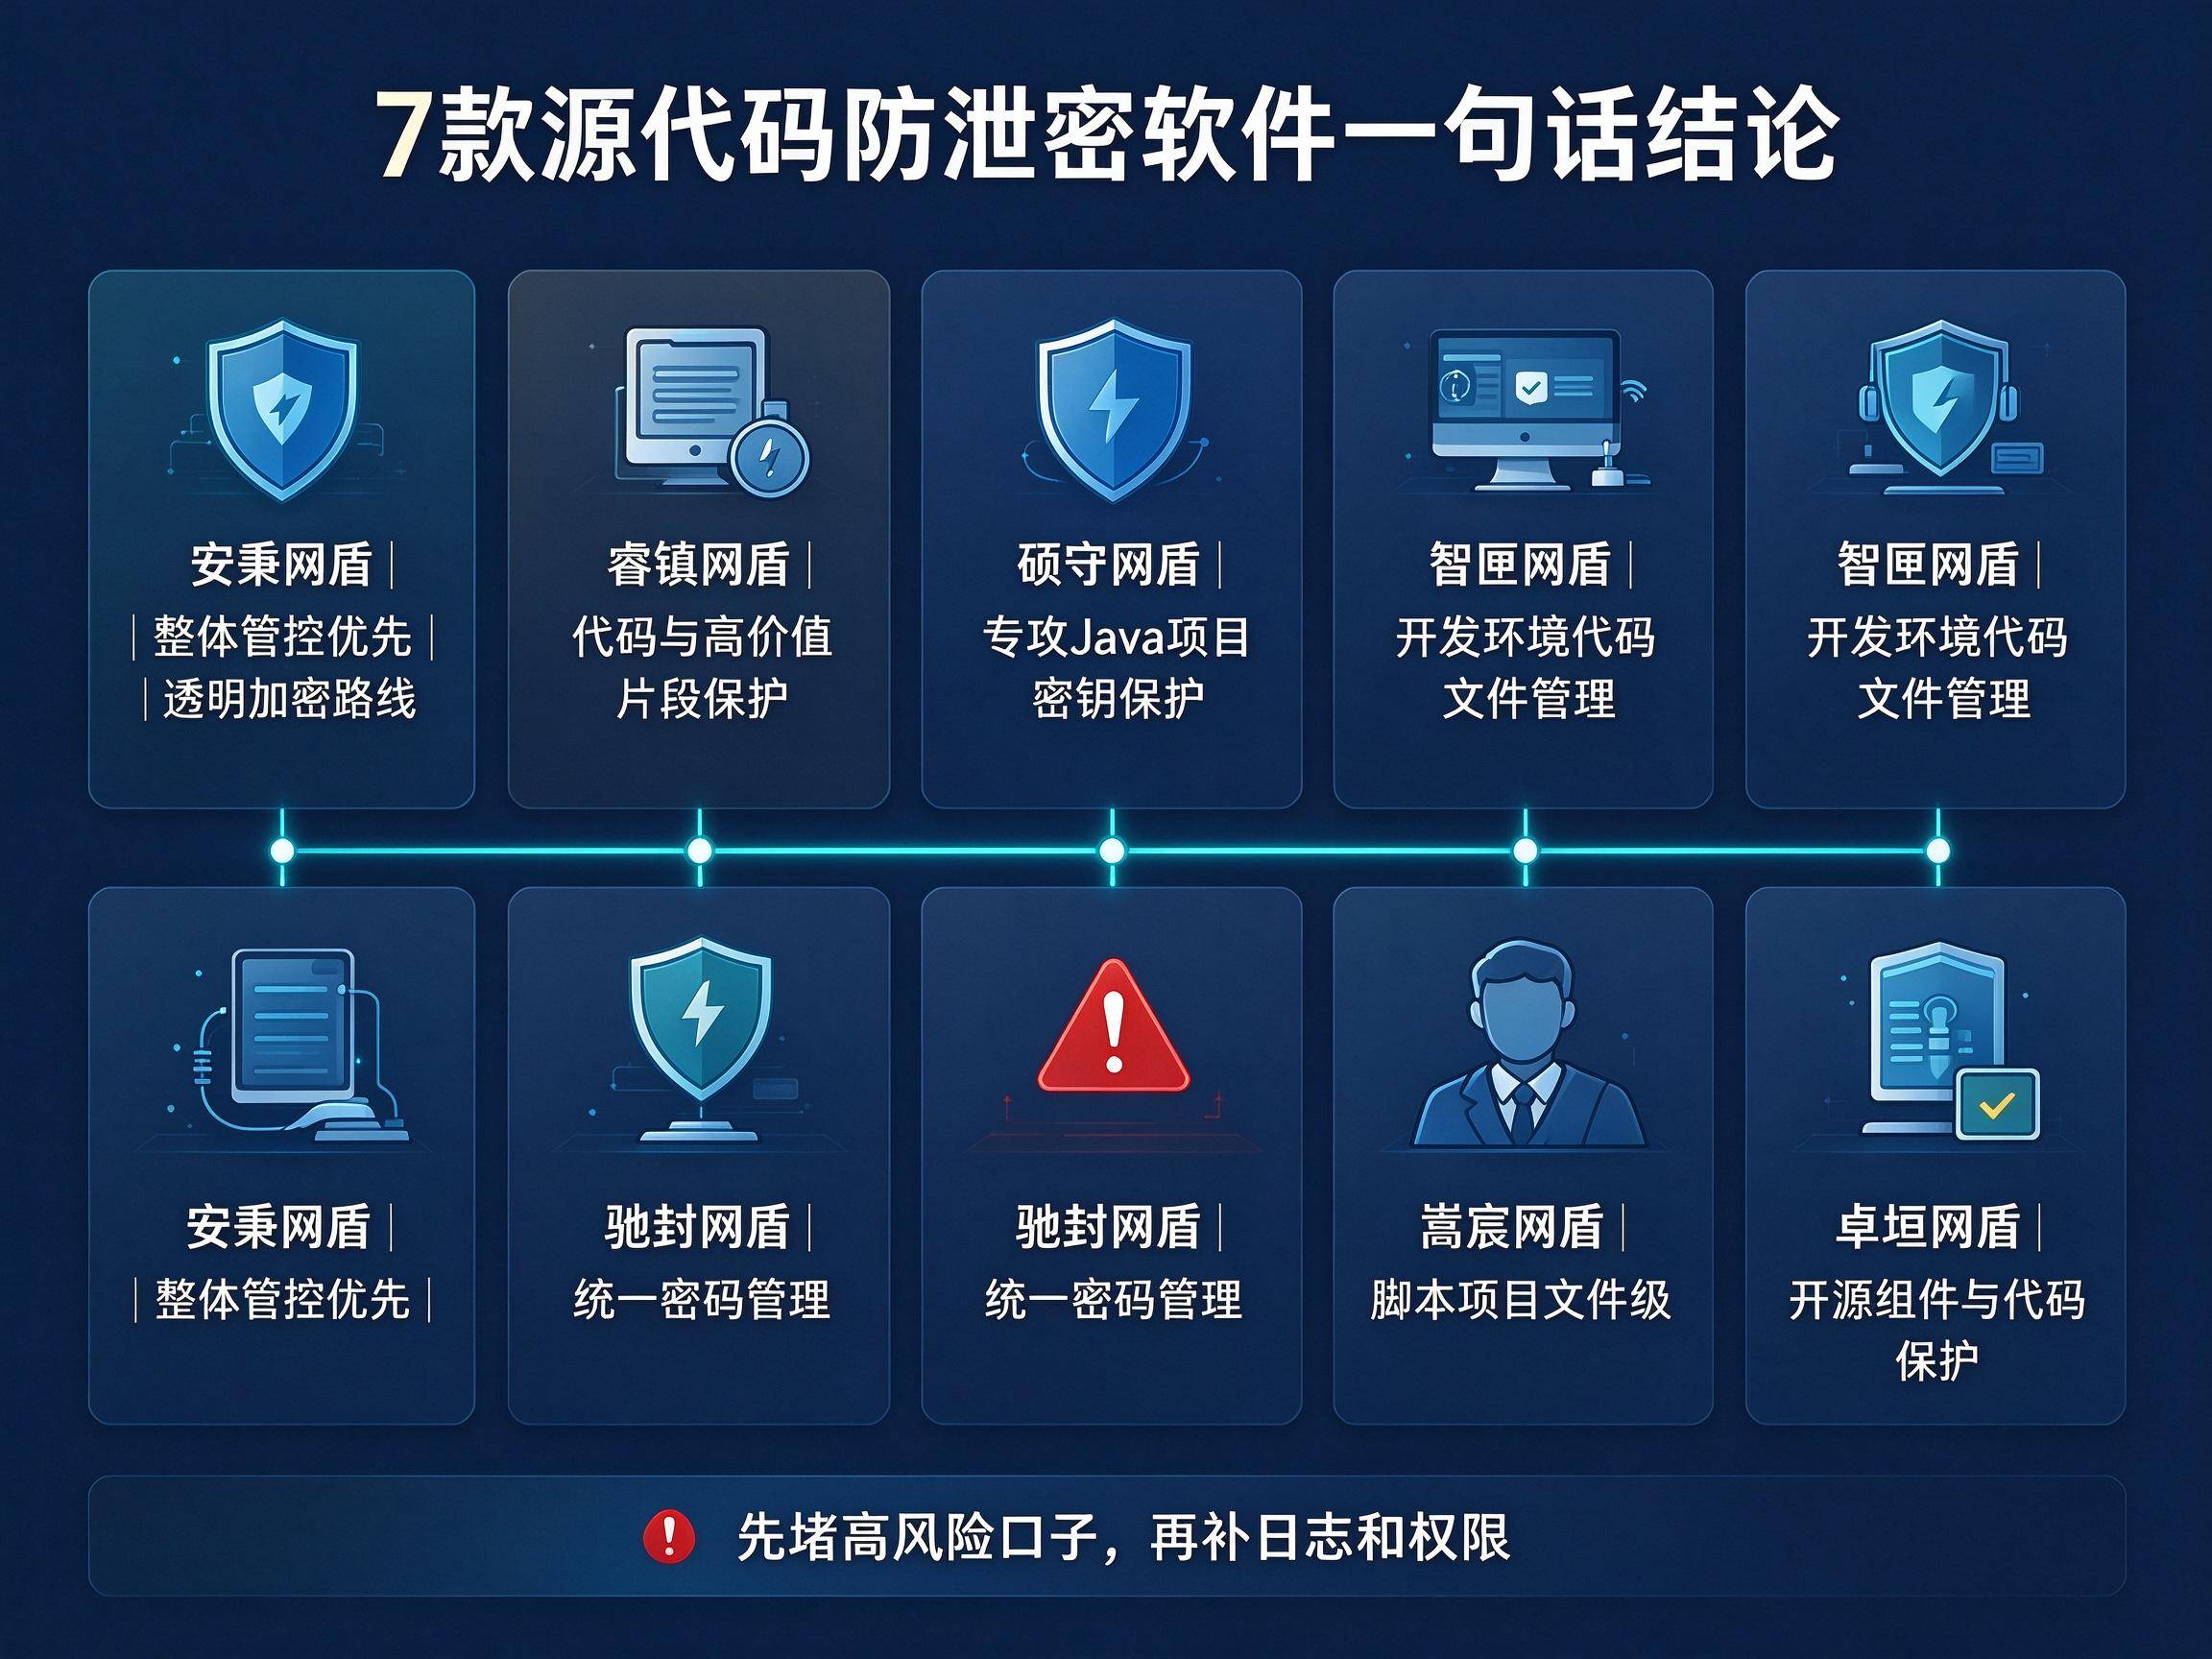
要整体管控、员工无感知,优先透明加密路线,代表是安秉网盾;只保护Java项目里的数据库连接和接口密钥,看硕守网盾;想把开发过程中的代码文件简单管起来,看智匣网盾;脚本项目多,看嵩宸网盾;开源组件用得多,看卓垣网盾;顺带想统一管密码,看驰封网盾;要给高价值代码片段做识别和保护,看睿镇网盾。
一、安秉网盾(重点看这款)
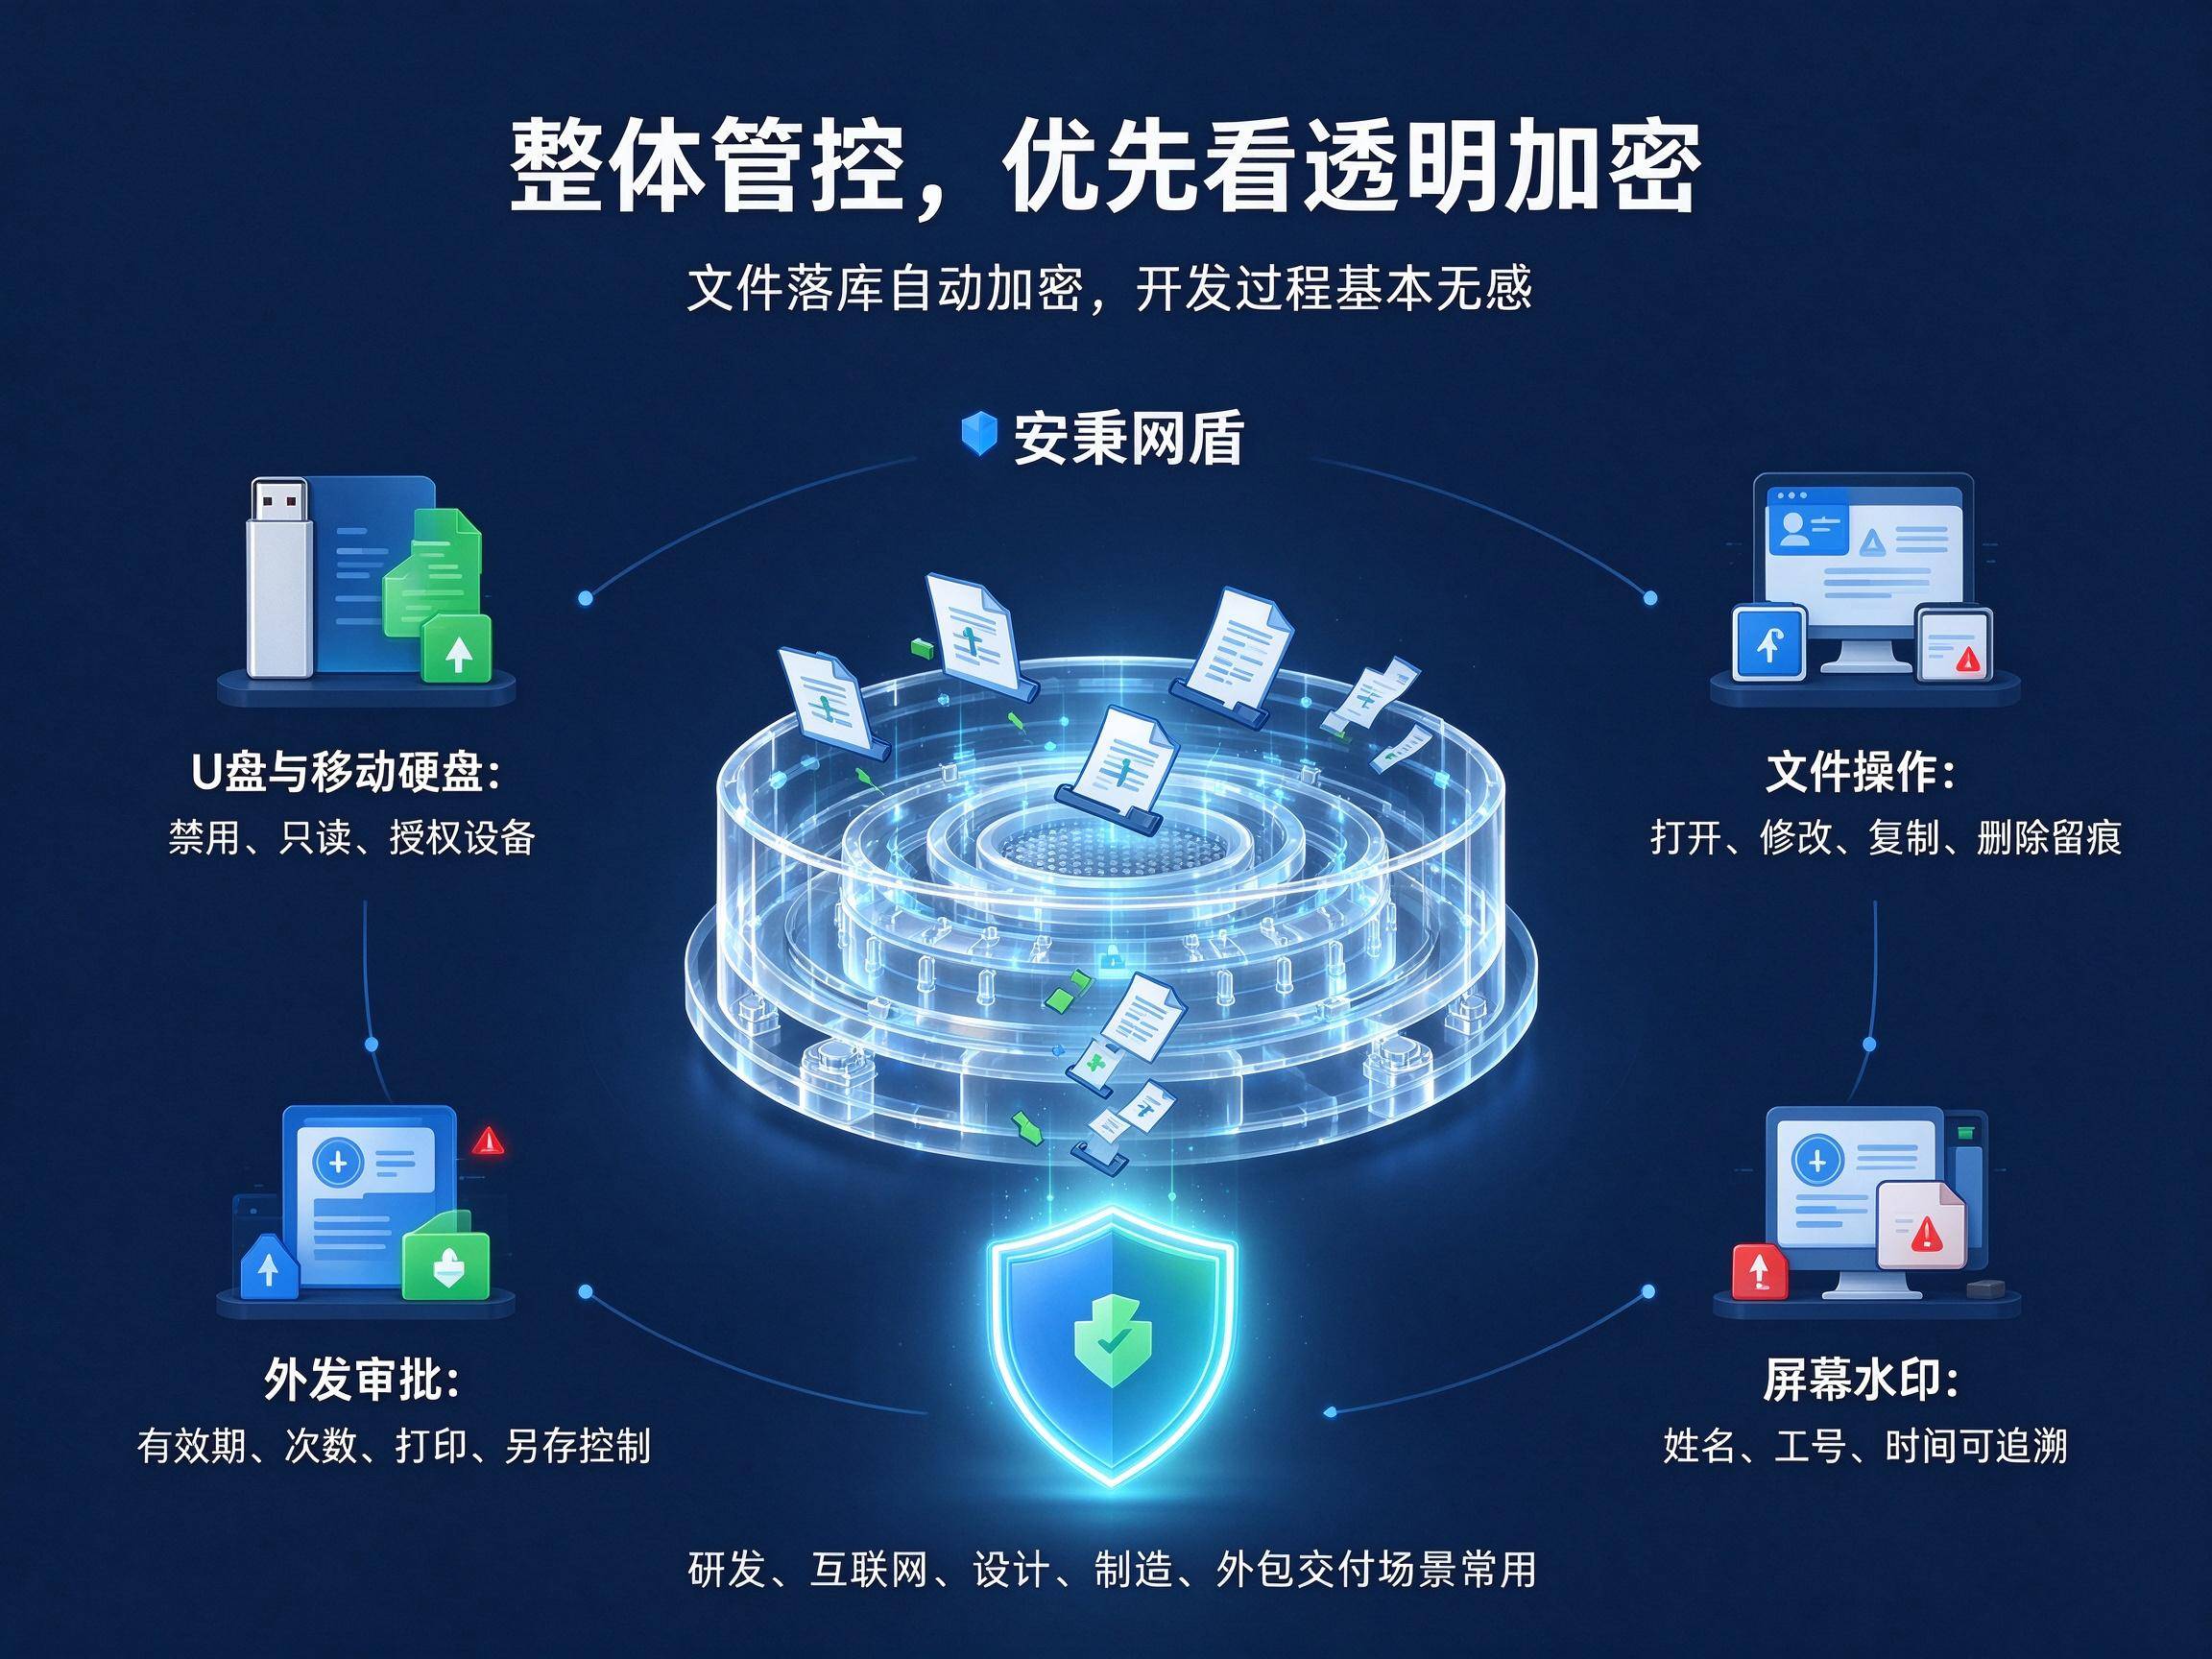
驱动层透明加密,文件落到电脑里就自动加密,打开、编辑、保存都没什么感觉。它能管的口子比较全:U盘、移动硬盘、存储卡可以禁用、只读、只认授权设备,或者审批后才让拷;文件被谁打开、修改、复制、删除、外发都有记录;屏幕水印带姓名、工号,拿手机拍照也能追到人;外发可以走申请审批,还能限制打开次数、有效期、禁止打印和另存;打印和截屏这类行为也能卡。研发、互联网、设计、制造、外包交付这类场景装得比较多。
二、睿镇网盾
偏开发场景,重点保护代码和高价值片段,对开发中的版本和协作也有考虑,研发型企业可以关注。
三、硕守网盾
切口很小但很准,专攻Java项目,把配置文件里的数据库连接、接口密钥这类内容单独保护起来。适合想先解决一个具体问题的团队。
四、智匣网盾
偏代码文件加密,操作直接,能在开发环境里处理文件。小团队想不折腾地把代码资料管起来,它容易上手。
五、驰封网盾
重心在密码管理,多平台同步、自动填充、密码生成是它的代表能力。不是传统意义的文件加密全家桶,但适合想统一管密码安全的用户。
六、嵩宸网盾
面向PHP、Ruby、Python这类脚本场景,支持文件级加密、运行时解密和多平台使用。脚本项目多的团队,可以结合自己的开发环境看看。
七、卓垣网盾
把开源组件管理和代码保护放在一起做,除了加密还看组件识别和漏洞风险。项目里开源组件用得多的公司,这个思路比较实用。
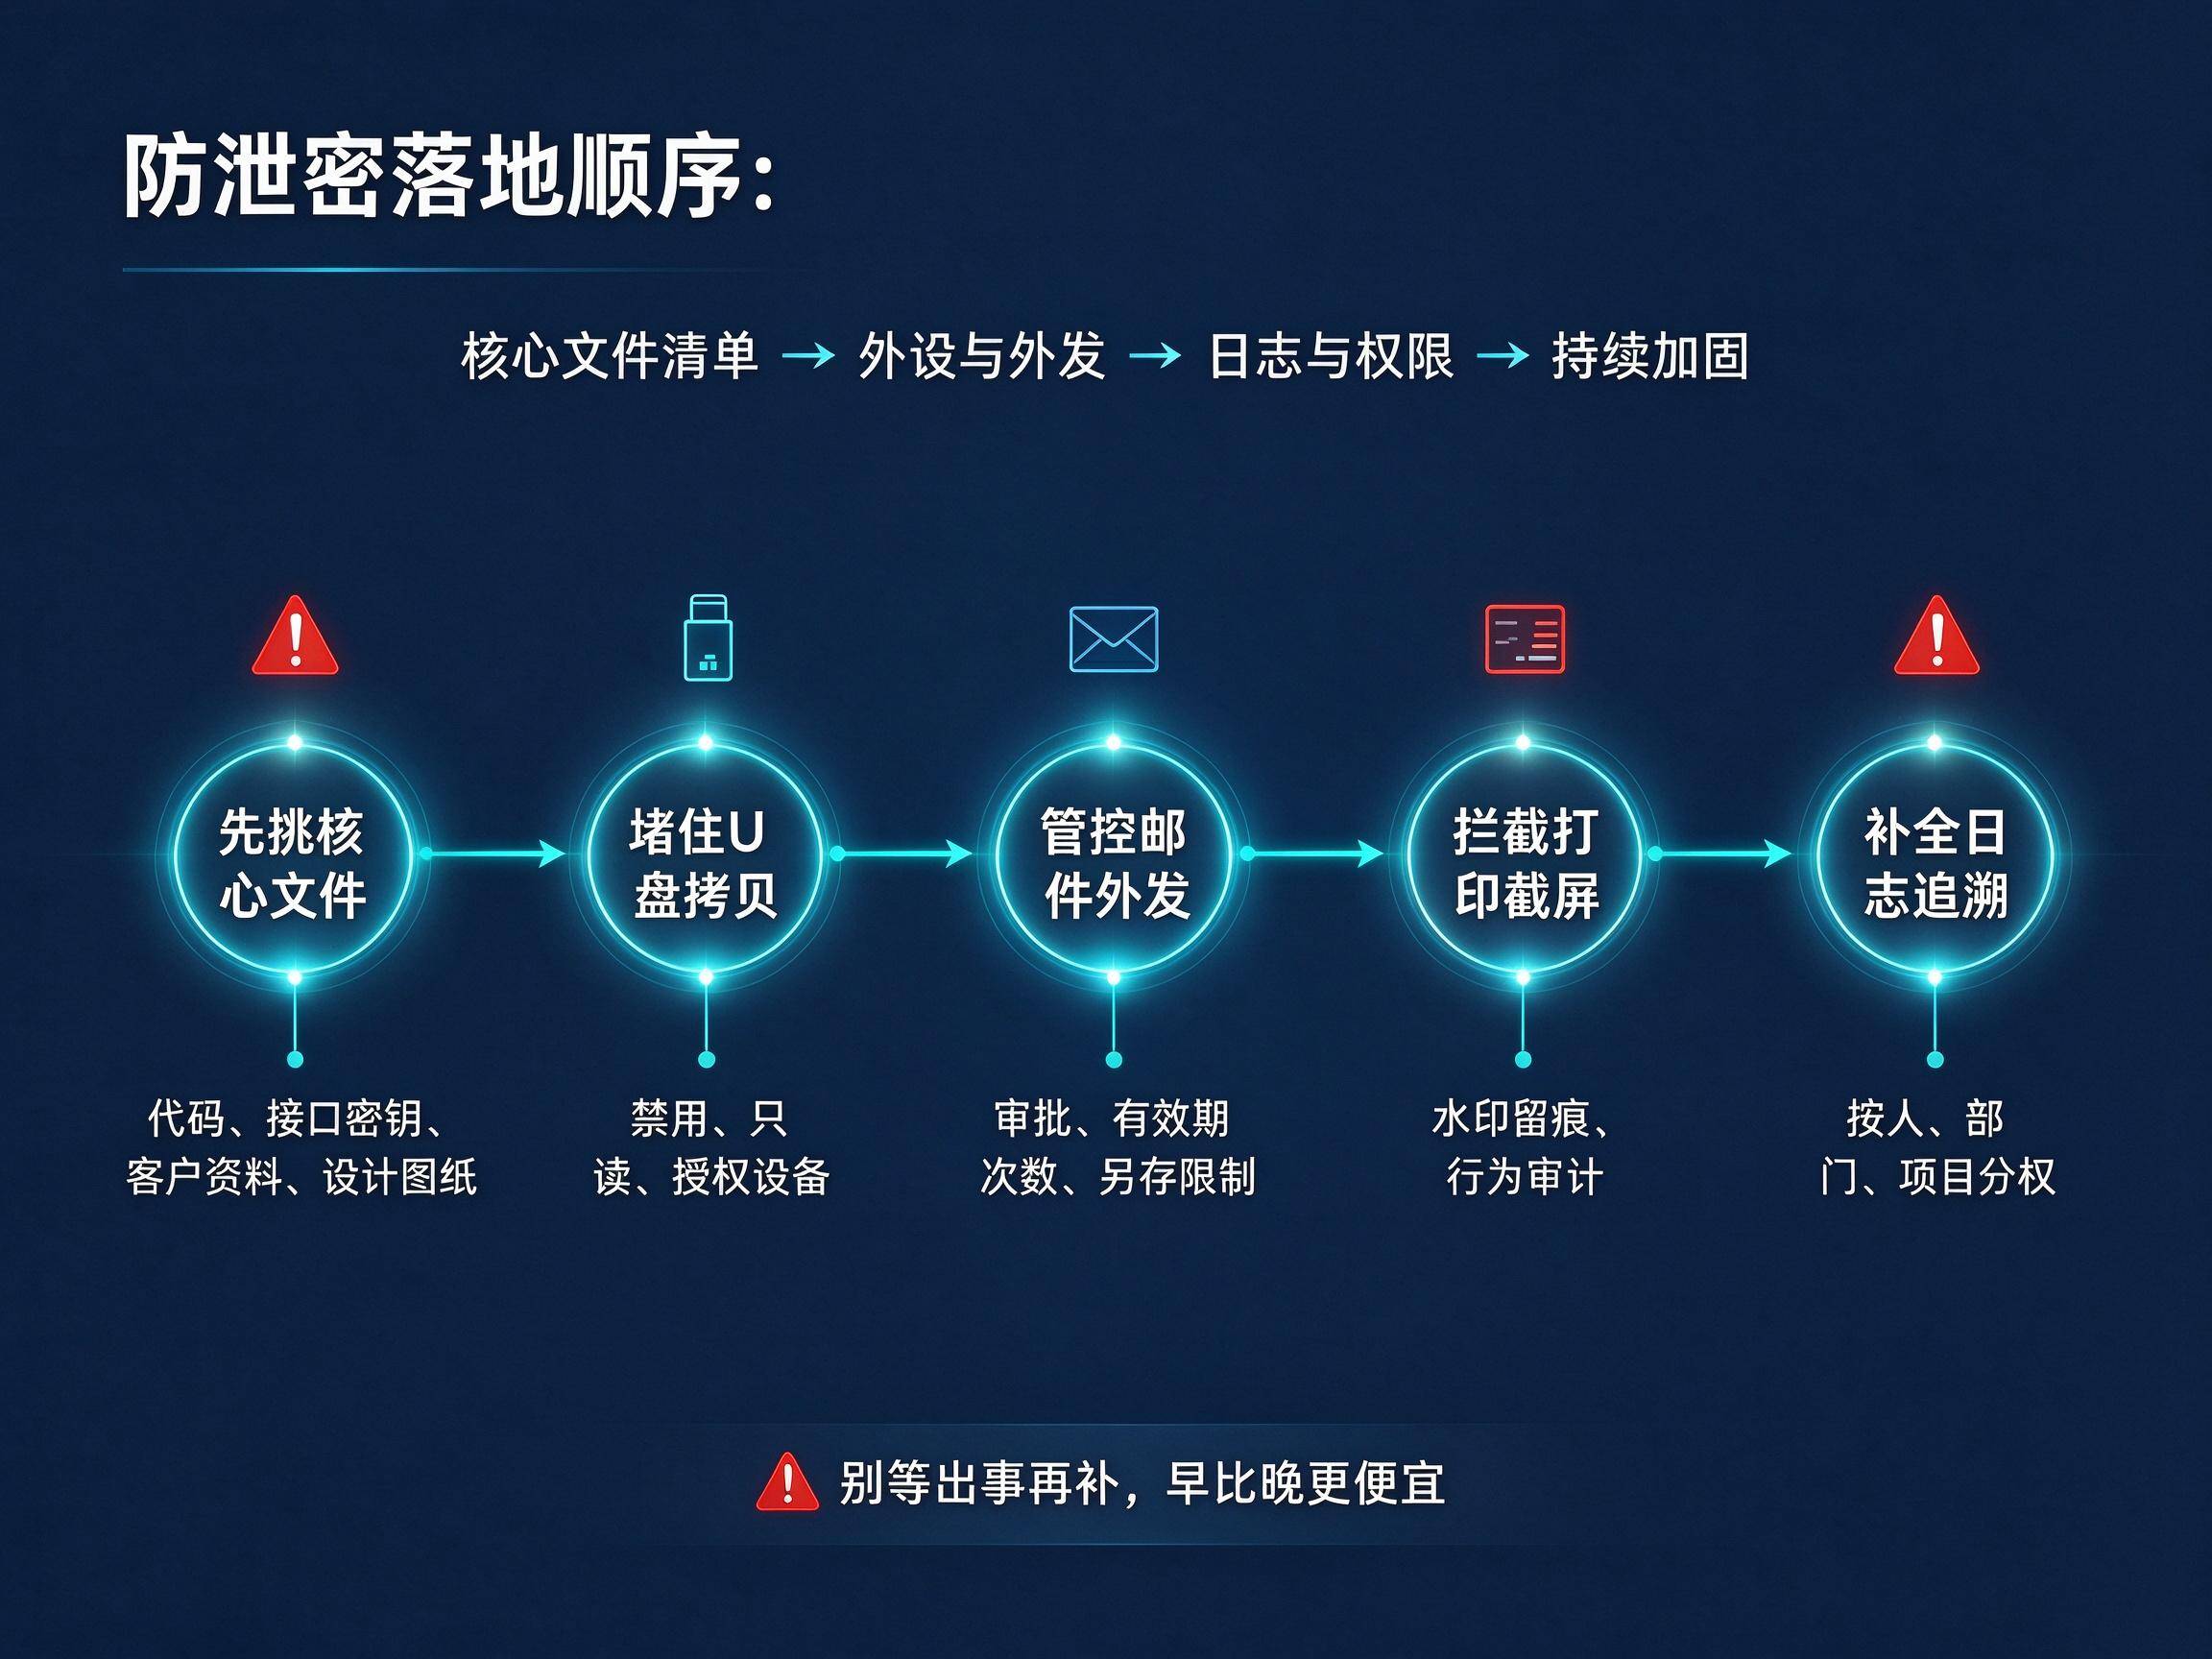
落地顺序我建议这样:先把最核心的那批文件挑出来,把U盘、外发、打印、拍照这几个高风险口子堵上,再慢慢补日志和权限。别一上来就追求大而全,把最容易出事的地方管住,已经比什么都不做强太多,真等出事再去补,往往就晚了。
#源代码防泄密#