随着信创产业发展和基础软件自主可控需求持续增长,国产操作系统、数据库、虚拟化平台、可信执行环境(TEE)等基础软件产品,越来越重视自身安全能力的验证与证明。
对于计划申请国内EAL认证的操作系统厂商而言,产品具备访问控制、进程隔离、安全审计等功能,并不意味着已经满足认证要求。评估还需要关注安全功能如何设计和实现、开发过程是否受控、测试是否充分,以及相关技术文档能否支撑产品的安全声明。
一、国内EAL认证是什么?EAL是Evaluation Assurance Level,即评估保障级。在IT产品信息安全评估中,EAL用于描述产品安全保障要求及相应评估活动的深度。
国内企业通常所说的国内EAL认证,涉及中国网络安全审查认证和市场监管大数据中心(CCRC)相关的IT产品信息安全认证及评估保障级业务。
相关项目通常需要围绕产品安全目标、功能实现、设计开发、配置管理、测试验证和脆弱性分析等方面开展工作。
对于国产操作系统而言,认证关注的不是操作系统是否拥有足够多的功能,而是其声明的安全能力是否有相应的设计、实现和验证证据支撑。
例如,操作系统声称支持进程隔离和访问控制,就需要进一步说明相关机制如何实现、如何限制未授权访问,以及通过哪些测试验证其有效性。
因此,国内EAL认证既是产品安全能力评估,也是对产品研发证据和安全保障能力的系统性检查。
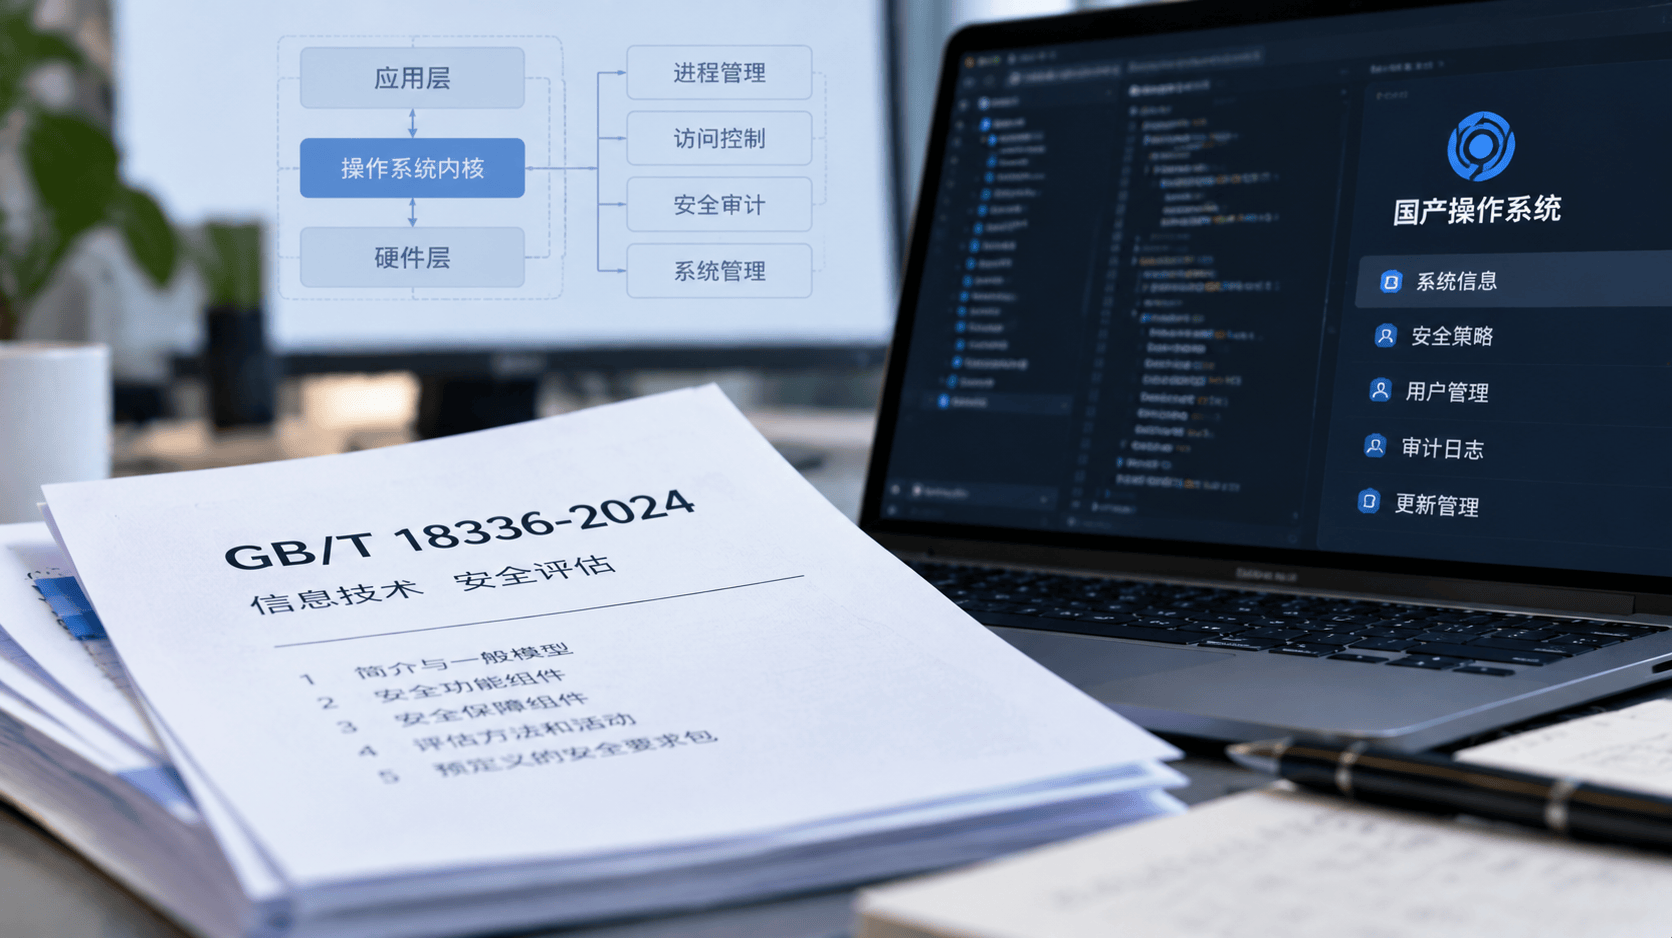
二、国产操作系统EAL认证依据什么标准?GB/T 18336系列是信息技术安全评估的重要国家标准体系。
其中,GB/T 18336-2024系列已于2024年11月1日起实施,替代相应的2015版标准。
主要标准包括:
- GB/T 18336.1-2024: 信息技术安全评估的简介与一般模型。
- GB/T 18336.2-2024: 安全功能组件。
- GB/T 18336.3-2024: 安全保障组件。
- GB/T 18336.4-2024: 评估方法和活动的规范框架。
- GB/T 18336.5-2024: 预定义的安全要求包。
需要注意,采用GB/T 18336系列标准,不代表所有EAL认证项目都使用完全相同的评估范围和材料清单。 企业仍需结合具体认证方案、目标评估保障级、产品安全目标和适用的技术文件确定实际要求。
三、国产操作系统EAL认证重点评估什么?操作系统是复杂的基础软件,其安全能力通常分布在内核、安全服务、系统管理接口、用户空间组件和运行环境等不同层次。
在国内EAL认证准备过程中,建议重点梳理以下内容。
1. 产品边界与安全架构
首先需要明确被评估操作系统的版本、组成模块、运行环境及安全边界。
例如,操作系统内核、系统服务、身份鉴别模块、安全审计模块和管理接口之间存在怎样的关系?哪些功能属于本次评估范围?哪些安全能力依赖外部组件?
如果产品边界不清晰,后续安全目标、设计文档和测试范围就容易出现不一致。
2. 内核安全与进程隔离
对于操作系统而言,内核权限控制、进程隔离、内存访问控制和系统调用管理等机制,可能是重要的安全评估对象。
企业需要结合产品实际设计,说明相关安全机制的实现方式,并提供适用的设计资料和测试证据。
例如,针对进程隔离,需要明确不同进程之间的资源访问边界,以及系统如何阻止未授权访问。具体评估要求应以产品安全目标和适用的保障要求为准。
3. 身份鉴别与访问控制
操作系统通常需要对用户、管理员和系统服务实施身份鉴别与权限管理。
企业应梳理身份鉴别机制、权限分配规则、特权操作控制及相关安全管理功能,并说明这些机制如何与系统架构相结合。
如果产品支持多种用户角色或管理接口,还需要关注不同权限边界是否清晰,以及测试能否覆盖相关安全行为。
4. 安全审计与安全管理
安全审计可以帮助系统记录重要安全事件,为异常行为分析和问题追溯提供依据。
认证准备时,应明确审计事件的范围、记录方式、访问控制和保护机制,并通过适用的测试验证相关功能。
同时,需要梳理系统安全配置、管理接口和权限变更机制,确保文档描述与实际产品实现一致。
5. 开发过程与配置管理
EAL评估不仅关注产品最终表现,也可能涉及开发环境、版本管理、配置管理、交付和缺陷修复等保障要求。
企业需要根据目标评估要求,准备相应的开发流程文件、版本记录、配置项信息和交付资料。
对于长期维护的操作系统,还应关注版本变更是否影响已评估的安全功能,以及后续修复和更新如何保持证据一致性。
四、国内EAL认证需要准备哪些技术文档?国产操作系统申请EAL认证,常见准备工作可以分为产品资料、安全目标、设计开发资料和测试证据几个方面。
实际需要哪些文档,应根据产品类型、目标评估保障级、适用认证规则和评估机构要求确定。
最重要的不是文档数量,而是安全要求、设计实现和测试结果之间能否建立清晰的可追溯关系。
五、为什么国产操作系统做EAL认证容易反复整改?实际项目中,产品已经开发完成,并不意味着能够直接进入评估。
常见问题主要有三类。
第一,产品功能与安全声明不一致。
安全目标中描述了某项安全功能,但设计文档没有说明具体实现方式,或者测试证据无法覆盖相关要求。
第二,研发过程资料不完整。
产品具备实际安全机制,但缺少必要的设计记录、配置管理信息、版本对应关系或测试过程证据。
第三,评估范围和产品版本管理不清晰。
同一份材料中引用了不同软件版本,产品组成与评估边界不一致,导致评估人员难以确认资料是否对应实际送评产品。
解决这些问题,不能仅靠认证阶段临时补写文档。更有效的方法是将安全要求分析、设计资料建设、测试验证和版本管理纳入统一的项目计划。
六、国产操作系统EAL认证应该如何推进?建议企业按照以下顺序开展准备工作:
- 明确认证目标: 确定产品型号、评估范围、目标保障级及相关采购要求。
- 开展差距分析: 对照适用标准和认证方案,检查安全功能、技术文档和研发过程资料。
- 完善安全目标: 明确产品需要证明的安全属性及对应要求。
- 补齐设计与开发证据: 建立安全功能、架构设计、配置管理和交付资料之间的关联。
- 开展测试与整改: 根据适用要求验证安全功能,并处理发现的问题。
- 完善评估资料: 整理测试结果、整改记录及其他技术证据。
- 配合正式评估: 根据评估反馈补充材料、开展必要的复测并完成整改。
具体实施流程、申请条件和材料要求,应以项目对应的现行认证方案及实施规则为准。
七、望安科技国内EAL认证一站式全流程服务浙江望安科技有限公司面向国产操作系统、数据库、TEE、虚拟化平台、网络安全产品及其他基础软件和数字产品,提供国内CCRC EAL认证相关的一站式技术实施支持。
围绕国产操作系统等复杂软件产品,服务可覆盖认证路径分析、产品评估范围梳理、安全目标建设、技术文档差距分析、安全功能与架构资料建设、配置管理和开发过程证据梳理、测试验证、脆弱性分析及评估问题整改。
望安科技注重将评估要求与产品研发过程相结合,帮助企业建立从安全目标、设计实现到测试验证的可追溯证据链,减少正式评估阶段因资料不完整、版本不一致和安全声明缺乏支撑造成的反复整改。
对于计划开展国内EAL3+、EAL4+、EAL5+及更高保障级项目的企业,建议尽早开展产品差距分析与认证路径规划,根据产品成熟度、目标评估要求和实际项目条件制定实施方案。
如果您的产品正在准备国内EAL认证,或需要评估现有产品距离目标保障级还有哪些差距,可访问望安科技官网,了解CCRC EAL认证及产品安全评估一站式服务。
常见问题
国产操作系统做国内EAL认证,是否只需要进行安全测试?
不是。除适用的安全功能测试外,项目还可能涉及安全目标、架构设计、开发过程、配置管理、指导性文档和脆弱性分析等评估活动。
GB/T 18336-2024是否适用于所有国内EAL项目?
GB/T 18336系列是重要的IT安全评估标准,但具体项目采用的标准版本和评估要求,需要结合现行认证方案及适用技术文件确认。
产品已经具备访问控制和安全审计功能,还需要准备文档吗?
需要。企业通常还需说明功能如何设计和实现,并提供与目标评估要求相匹配的测试及其他技术证据。
国内EAL认证应该什么时候开始准备?
建议在产品研发阶段就开展认证路径分析和差距评估,尽早识别设计、测试和文档方面的问题,降低后期整改成本。