这真让人心惊胆战。一个大型数字证书认证机构,竟然犯下如此低级且致命的错误,让整个互联网的安全体系蒙上了一层阴影。 事情的开端,源于印度数字证书权威机构eMudhra爆出的惊人安全漏洞。他们使用的中继证书私钥,竟然是一个单独的数字4!难以置信,对吧?这就像把银行保险箱的密码设定为12345,简直等同于主动邀请窃贼入室盗窃。 结果是,8组中间证书私钥被破解外泄,顷刻间摧毁了超过6000万张证书的公信力。
Mozilla密码学工程团队成员Dennis Jackson第一时间证实了这个噩耗。他们接到了社区成员的报警,确认与eMudhra有关联的证书私钥已经落入恶意分子之手。 这不仅仅是一个技术问题,更是一场潜在的灾难。 攻击者现在可以伪造任何网站的HTTPS证书,这是什么意思?他们可以冒充合法的服务器,在用户与网站之间进行中间人攻击,窃取敏感信息,篡改网页内容,甚至制造虚假新闻。 Cloudflare已经发出了警告,提醒大家这种攻击的可能性,危机感油然而生。
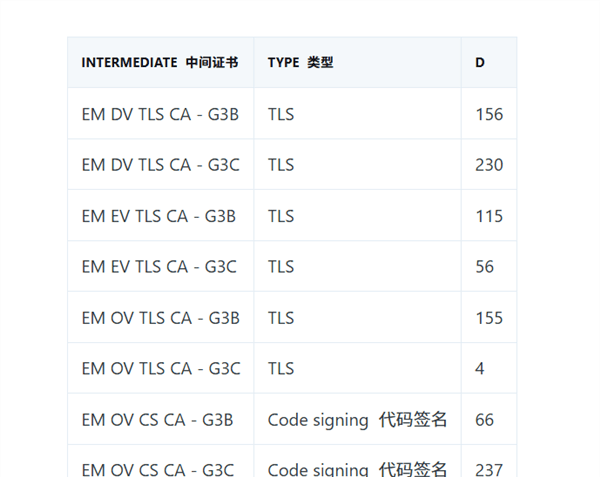
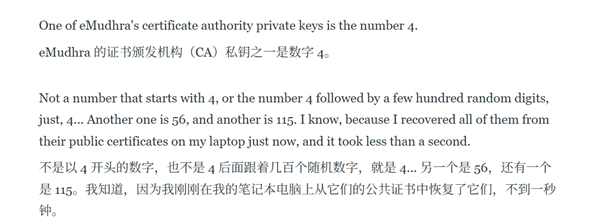
更让人匪夷所思的是,安全研究员Scott Helme通过对证书架构的深入分析,发现导致这一切的根本原因,竟然是那令人发指的4。他仅仅在自己的笔记本电脑上进行了一秒钟的运算,就成功还原出了这个被当做密钥的数字。 随后,他又还原出了56和115等其他私钥。其他研究人员也纷纷发现,该机构使用的私钥还包括66、155、156、230和237等看似随机,实则弱不禁风的数字。 规范要求P-384椭圆曲线私钥必须是384位强随机数,理论上存在着难以想象的10的115次方组合可能性。 即使是强大的计算机,也无法在常规计算环境下暴力破解。 然而,eMudhra却用个位数或极小整数来充当私钥,这简直是把大门敞开,任凭黑客随意进出。
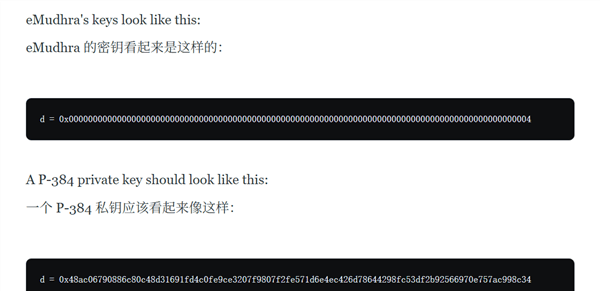
事件发生后,Mozilla、Chrome、苹果等主流浏览器厂商迅速采取行动,将受影响的证书列入了黑名单。一旦用户完成系统或应用的更新,浏览器就会彻底拒绝信任eMudhra签发的任何证书,这是一种自卫措施,也是对用户负责任的表现。 但潜藏的危机远未解除。 业界普遍担心,那些被泄露的私钥已经签发了大量的证书,它们可能广泛分布在各种网络服务器、内部系统和特定应用中,如同一枚枚定时炸弹。 企业和系统管理员必须立刻行动起来,主动检查自身的服务器环境,通过自动化流程进行全面排查,务必清除所有仍然在使用eMudhra签发的证书。
这场安全事故不仅仅暴露了eMudhra自身的管理缺陷,也敲响了互联网安全领域的警钟。 我们需要反思,在追求技术进步的同时,是否足够重视基础的安全保障? 否则,再先进的技术,也可能因为简单的漏洞而功亏一篑。