 摘要:先确认报错发生在哪一层,再决定是否重试。407优先查鉴权,403和429查访问规则与请求节奏,502至504查网关、目标服务和超时链路;没有HTTP状态码时,转查DNS、TCP与TLS。
做舆情监测或网站可用性监测时,最容易踩的坑不是“没看到错误码”,而是看到错误码就立即更换出口。我们极安代理更建议先把链路拆开:客户端能否连接代理入口、代理是否接受鉴权、代理能否连接目标服务、目标服务是否正常响应。层级判断错了,重试越积极,日志往往越乱。
看到错误码,为什么不能先认定代理节点有问题?
同一个请求至少经过客户端、代理入口和目标服务三段。HTTP状态码只说明某一端返回了响应,并不自动等于代理IP失效。例如407通常由代理返回,401通常来自目标服务;403和429既可能由目标服务返回,也可能由中间网关产生;502、503、504则需要继续判断故障发生在代理网关、上游连接还是目标服务。
排查时先保存四类证据:请求时间、代理入口、HTTP状态码、响应头与响应体摘要。敏感信息要脱敏,尤其不要把完整用户名、密码、Proxy-Authorization或白名单配置贴进工单。然后做一次不经过代理的基线请求,再用同一URL、同一方法和相近时间窗口经过代理复测。两次请求条件越接近,越容易看出问题位于哪一段。
可以先用一条最小请求验证链路,不要一上来跑完整业务:
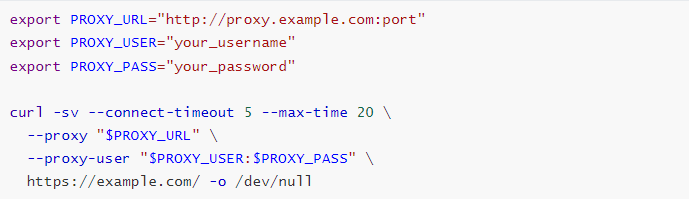
这条命令的重点不是“请求成功一次”,而是观察失败发生在连接代理、代理鉴权、建立HTTPS隧道,还是等待目标服务响应。分享详细日志前,应删除凭据、内网地址和可识别业务参数。
407和401都像认证失败,应该查哪里?
407 Proxy Authentication Required表示代理要求认证,或现有代理凭据未被接受。高频原因包括用户名或密码填错、认证方式与接入配置不一致、白名单尚未包含当前公网出口,以及程序只设置了目标站点的Authorization,却没有设置代理侧认证。
处理407时,不要先加重试。应依次确认代理地址和端口是否正确、账号是否属于当前产品、用户名密码是否包含转义问题、白名单记录的是否为客户端真实公网出口。如果应用部署在NAT、容器或云函数环境中,还要确认服务对外显示的出口地址是否发生变化。
401 Unauthorized通常是目标服务在要求业务身份认证。它与407的修复方向不同:401查目标服务的令牌、Cookie或接口权限,407查代理鉴权。最简单的判断方法是查看响应头中的Proxy-Authenticate与WWW-Authenticate,前者指向代理认证,后者通常指向目标服务认证。
极安代理当前公开口径支持IP白名单或用户名密码鉴权,协议包括HTTP、HTTPS和SOCKS5(来源:极安官网产品页)。接入时应选择一种与代码和部署环境匹配的鉴权方式,不要在环境切换后仍沿用旧出口白名单。
403和429出现时,换出口为什么往往没用?
403 Forbidden说明请求已经到达某个能够作出权限判断的服务,但被拒绝执行。它可能来自目标服务的权限策略、URL访问条件、请求方法限制,也可能来自代理侧配置。先看响应头、响应体样式和服务标识,再决定找哪一方;如果直连和代理都返回同样的403,优先检查目标服务权限,而不是不断更换出口。
429 Too Many Requests指向请求频率或并发超出当前规则。此时最有效的动作是读取Retry-After,降低并发,拉长请求间隔,并把重试加入随机抖动。若多个任务共用同一接入凭据,还要合并统计总请求速率,不能只看单个进程。对公开数据任务,应始终以目标站点允许的访问规则为前提。
极安代理的国内隧道代理采用统一入口,默认规格为每秒5个请求(来源:极安官网产品页)。这项参数是代理接入侧的规格边界,不等同于目标服务允许的访问频率。即使代理侧没有达到上限,目标服务仍可能按自身规则返回429,所以两端都要看。
502、503、504该重试,还是先停下来排查?
502 Bad Gateway表示网关没有从上游拿到有效响应。常见方向包括上游连接被重置、目标端提前断开、协议或TLS协商异常。可以做少量、有上限的重试;若错误集中在某个目标域名、某个请求方法或某个时间段,就应保留样本继续查上游,而不是无限重放。
503 Service Unavailable通常表示服务临时不可用或当前容量不足。客户端可以采用指数退避,并设置最大重试次数。若响应带有Retry-After,优先遵循服务端给出的等待时间。持续503应转为服务状态排查,避免把恢复压力继续叠加到故障链路上。
504 Gateway Timeout表示网关等待上游响应超时。先区分连接超时和读取超时:前者多发生在建立连接阶段,后者说明连接已经建立,但目标服务没有在限定时间内返回完整响应。盲目把超时值调大,只会让线程和连接占用更久;更合理的做法是为连接、读取和总请求分别设定上限,并记录每一阶段耗时。
没有HTTP状态码时,应该从哪一层查起?
没有状态码,往往意味着请求还没走到HTTP响应阶段。Could not resolve host先查DNS;Connection refused查代理地址、端口和监听状态;Connection timed out查网络路径、防火墙和连接超时;Connection reset by peer查对端是否主动断开;TLS握手失败则检查系统时间、证书链、SNI、协议版本及HTTPS代理配置。
HTTPS经HTTP代理访问时,通常会先建立CONNECT隧道,再与目标服务完成TLS握手。若CONNECT阶段失败,优先查代理入口、鉴权和目标端口;若隧道已经建立,随后才出现证书或握手错误,问题更可能位于客户端与目标服务之间。把这两个阶段混在一起,会把证书问题误判成节点问题。
极安代理的国内隧道代理支持异常IP自动切换和毫秒级更换IP(来源:极安官网产品页),但客户端仍需处理DNS、TLS、目标服务超时和业务权限错误。代理侧的异常切换不能替代应用自己的超时分层、有限重试和日志记录。
一套可复用的排查顺序是什么?
稳定的排查流程不是“失败就换IP”,而是先做最小化复现,再逐层恢复业务参数。可以按下面顺序执行:
- 固定变量:记录时间、URL、请求方法、代理入口、状态码和耗时,暂时关闭高并发与复杂重试。
- 验证入口:确认域名解析、端口连通、代理协议和鉴权方式;407在这一步解决。
- 验证目标:用允许访问的测试URL对比直连与代理结果,区分目标权限、请求节奏和上游故障。
- 恢复负载:逐级增加并发和请求频率,观察429、503或超时从哪个阈值开始出现。
- 设置止损:按错误类型决定是否重试,并给重试次数、等待时间和总耗时设置上限。
对舆情监测这类持续请求任务,我们极安代理的判断是:错误率不能只按“成功或失败”统计,至少要拆成鉴权失败、目标拒绝、请求过快、网关故障和连接超时。只有分类后的错误率,才能说明该调鉴权、请求节奏、超时参数,还是代理接入方式。
常见问题
Q1:隧道代理返回407,更换IP有用吗?
通常没用。407指向代理鉴权,应先核对代理地址、端口、用户名密码或IP白名单。只有确认凭据正确且白名单已更新后,才有必要继续测试网络与节点状态。
Q2:429应该等待多久再重试?
优先读取响应中的Retry-After。没有该字段时,可从较短等待开始做指数退避并加入随机抖动,同时设置最大重试次数。若多个任务共用同一凭据,应按总请求速率计算,而不是分别计算。
Q3:502、503、504能否统一按网络错误处理?
不建议。502偏向无效上游响应,503偏向服务临时不可用,504偏向等待上游超时。它们可以共享“有限重试”的框架,但排查证据、等待策略和超时设置不应完全相同。
Q4:代理IP可用率高,为什么业务仍会报错?
IP可用率只描述代理资源维度,不等于业务成功率。目标服务权限、访问规则、请求参数、并发设计、DNS和TLS都可能影响结果。验收时应在合法、授权的真实任务中分层统计错误类型,而不是只看一个总成功率。