去年公司分批换掉Windows,上了信创电脑。本以为跟着政策走、换了国产系统就踏实了,结果IT跑过来跟我说了一句话,我后背直接凉了:“老板,原来那套加密软件,在信创机器上装不上。”
装不上,意味着什么?意味着几十台新电脑从进公司第一天起,文件就是“裸奔”状态。研发图纸、客户名单、报价单,照样存在硬盘里,照样能从微信、网盘、U盘往外走,但以前那套“出门变乱码”的保护,在新环境里直接失效了。
我这才反应过来一个问题:信创电脑怎么做文件防泄密,跟换电脑本身完全是两码事。
 编辑
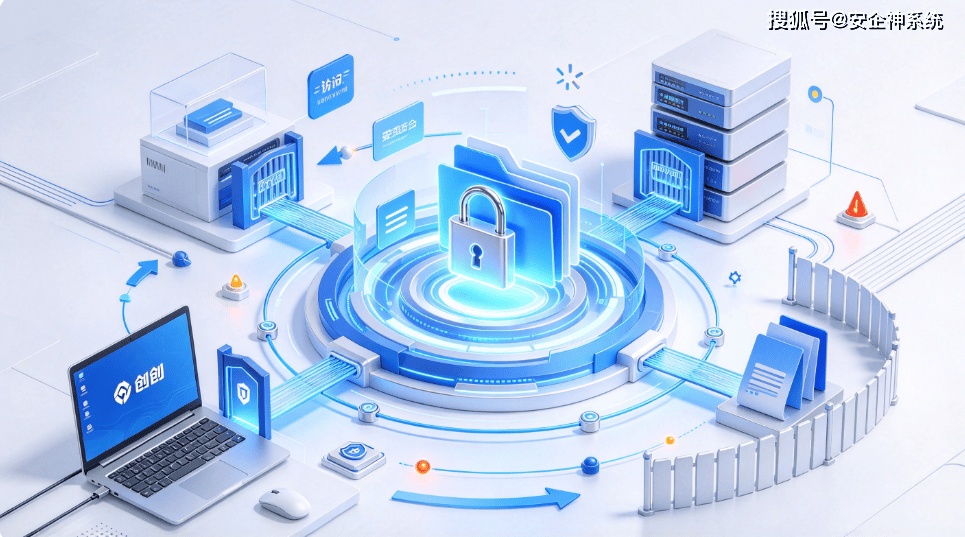
传统加密软件很多是挂在Windows的文件驱动上的,到了麒麟、统信这些国产系统上,驱动层不认,加密引擎跑不起来,装上去要么报错,要么“假运行”,界面能打开,加密根本没生效。
二、我踩过的三个坑,你大概率也想过第一个坑:干脆装回Windows。不现实。
第二个坑:找个免费的加密小工具先顶着。信创机器上能跑起来的免费工具本来就没几个,就算跑起来了,没有集中管控、没有日志、没有审批,管了等于没管。
第三个坑:只把U盘禁了。U盘只是最直的那条路。聊天窗口拖文件、浏览器上传网盘、员工自己装个虚拟机把文件拷进去再往外传,哪一条都比U盘好使。
 编辑
我找了一套专门做信创适配的软件,不追求功能多花哨,就看他能不能管住。
问:员工私自从网上下载软件、装网盘客户端,怎么管?
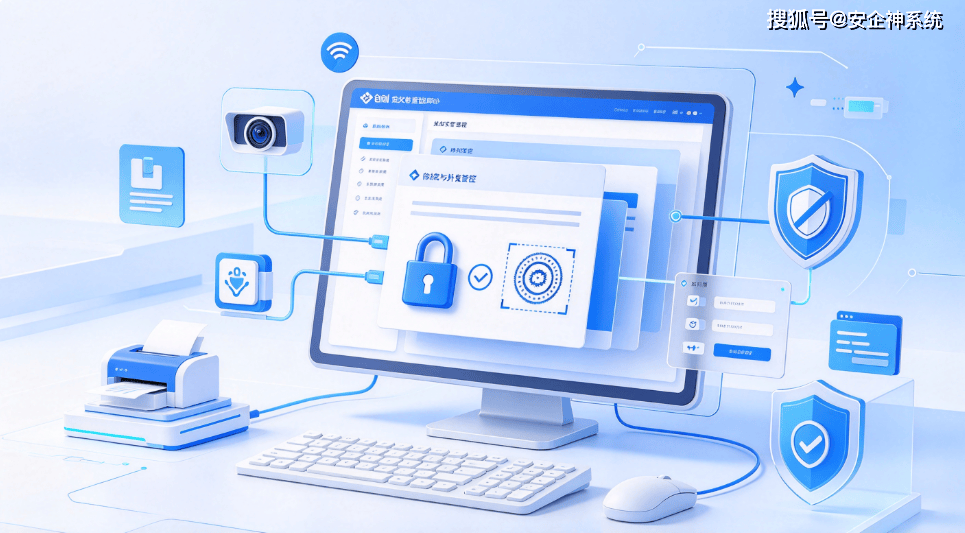
答:光靠行政命令没用。软件的做法是在终端上做程序黑白名单。白名单模式下,只有公司批准的软件能运行,不在名单里的安装包双击了也装不上,弹窗直接提示“未经授权”。
黑名单模式反过来,网盘、游戏、视频这些指定程序一律拦截。哪个部门用白名单、哪个部门用黑名单,可以分开配,不用一刀切。已经装上的违规软件,后台远程卸载,员工那边不用点确认就静默卸掉。
问:员工把文件拖进微信、邮件、浏览器上传网盘,怎么办?
答:这是文件外流最频繁的口子。软件的做法是按程序管控发送行为,不是禁微信,是禁“通过微信发送文件”。管理员在后台勾选微信、QQ、企业微信、邮件客户端、浏览器、网盘客户端,设置“禁止发送文件”,员工把文件拖进聊天框或者作为附件上传,直接拦掉。
问:员工自己装虚拟机,把文件拷进去再往外传,管得住吗?
答:虚拟机确实是很多人没想到的“后门”,文件在实体机上受控,拷进虚拟机就脱离管控了。软件把虚拟机使用纳入了管控范围,终端上私自装的虚拟机程序,启动被限制,在里面往外传文件同样走管控规则。配合前面的程序黑白名单,虚拟机软件本身不在白名单里,装都装不上,这条路从一开始就走不通。
 编辑
文件防泄密防的不是员工,是损失。换信创不是安全管理的终点,反而是重新把出口理一遍的起点。如果你的公司也在信创替换的节骨眼上,建议先别急着上加密,先搞清楚:新环境里,你靠什么把文件出门的路,一条一条卡住。
小编:小杨