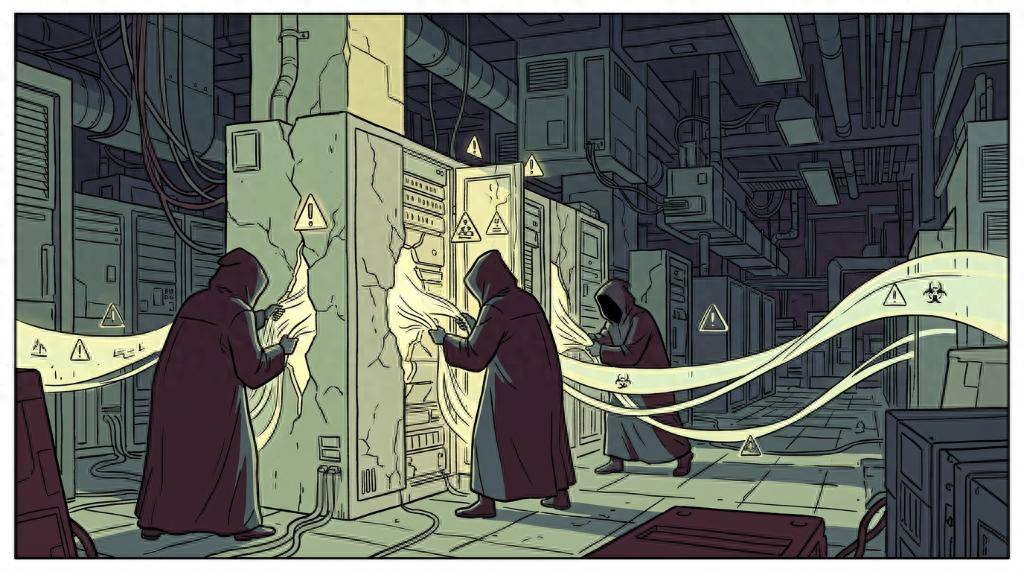
开发平台Railway已确认遭受网络攻击,黑客借此访问了部分客户的机密信息,公司因此紧急呼吁所有用户轮换其API和云密钥,以防止客户数据遭受更大范围的泄露。
该公司允许客户在其云开发平台上构建应用程序和服务。Railway在周三发布的博客文章中表示,身份不明的黑客"可能已经访问了加密的环境变量,并且针对其中部分变量,获取了解密后的内容"。
这些环境变量通常是密码和API密钥的列表,开发者的应用程序使用这些信息来访问其他服务,例如云数据存储和数据库。攻击者一旦获得这些客户机密信息,就可以像合法所有者一样登录并访问数据。
Railway表示,尽管初步分析显示此次泄露仅限于"部分用户",但公司仍建议"所有用户"吊销并轮换其所有密钥,以防止攻击者滥用这些信息。
该公司还表示,在调查期间已暂停客户部署,这实际上冻结了客户的网站和应用程序。
Railway没有透露具体有多少用户受到影响,也没有说明此次事件的根本原因。该公司没有立即回应有关此事件的置评请求,也未说明是否收到过黑客的任何联系,例如赎金要求。
目前尚不清楚此次攻击的具体方式,也不清楚Railway的哪些系统遭到了入侵。Railway表示,此次泄露很可能是针对多个平台发起的更大规模攻击的一部分,其目的是"入侵AI推理服务提供商"。这类攻击涉及通过恶意提示诱导AI系统泄露敏感数据,从而绕过其安全防护机制。
就在此次泄露事件发生前不久,美国网络安全机构CISA曾警告称,总部位于中国的AI公司正对美国企业展开大规模攻击,意图借此提升自身模型的性能。
本周早些时候,开源AI编程工具OpenCode表示,其客户机密信息在类似攻击中遭到泄露,黑客窃取了超过1%客户的API密钥及其他机密信息。OpenCode将此次攻击归因于一种AI蒸馏攻击,即大量智能体试图从AI模型中提取敏感信息。
此次针对Railway的攻击,似乎与本周公开披露的两个PHP网络编程语言严重安全漏洞无关,后者已促使全球多家企业和政府机构下线其网站,以在攻击者利用漏洞之前进行修复。(PHP被用于约70%的网站和面向公众的互联网系统中。)
这个被称为"PHP2Shell"的漏洞的补丁已于周三公开发布,此前全球多方协调一致,让大型机构能够在可能遭受攻击之前修复其系统。亚马逊的安全研究人员表示,他们在补丁发布前四天就发现了被利用的证据,这表明该漏洞目前已被用于实际攻击。