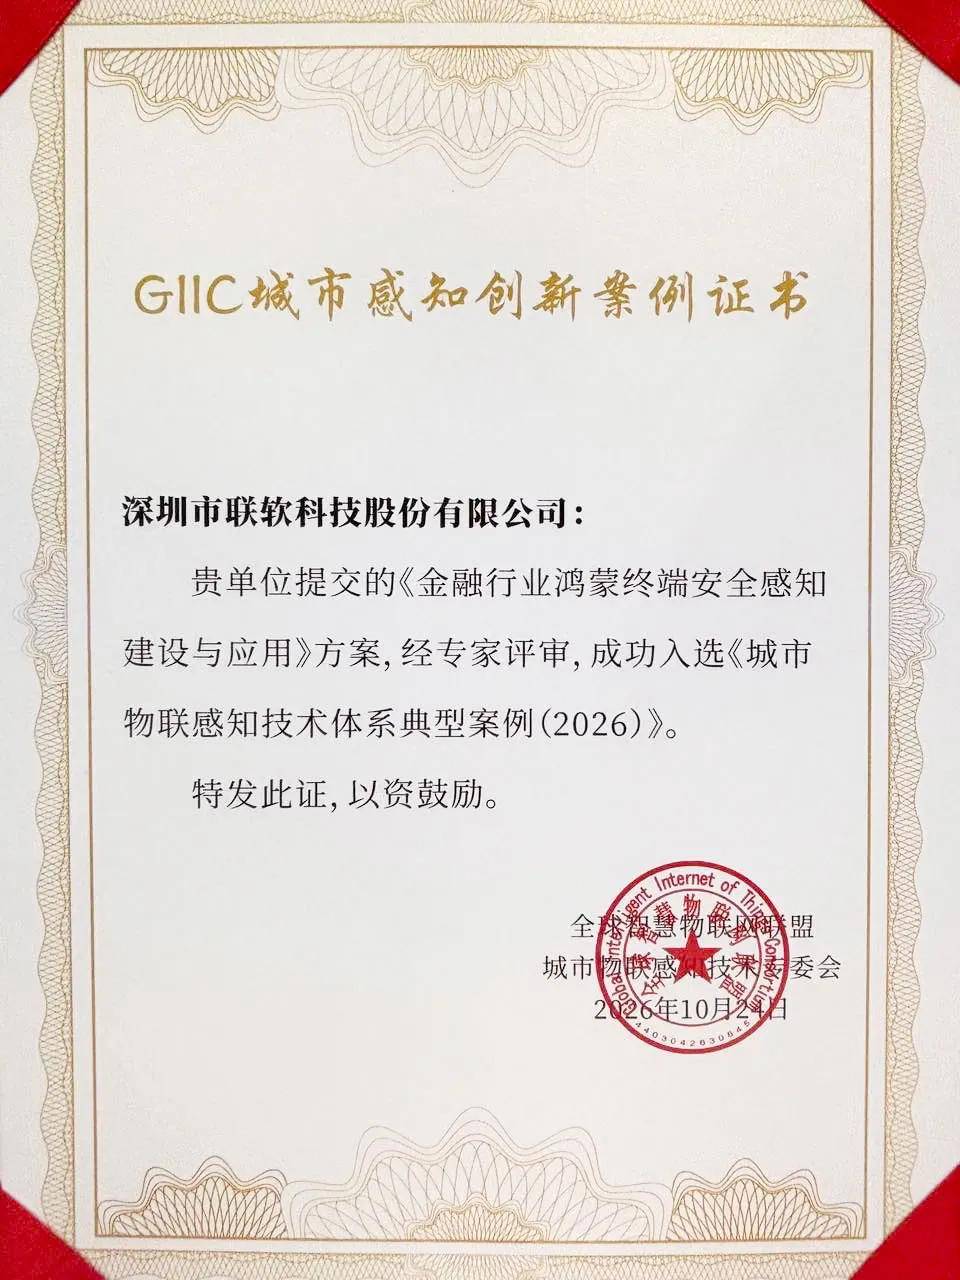
2026年10月24日,在2026 CEIC深圳消费电子创新大会-第一届城市物联感知创新发展论坛上,全球智慧物联网联盟(GIIC)正式发布《城市感知体系典型案例(2026)》,深圳市联软科技股份有限公司 “金融行业鸿蒙终端安全感知建设与应用” 案例成功入选,标志着公司鸿蒙底座终端安全感知方案获得行业权威认可。
全球智慧物联网联盟(GIIC)成立于 2024 年 6 月,是国际性、行业性、非营利性社会团体,由 398 +家行业组织、科研院所、企业及鸿蒙生态伙伴共同发起,正持续推进物联网相关行业标准研制,相关成果将逐步向国家标准、全球标准演进,产业影响力持续提升。
本次案例入选充分验证,联软科技基于鸿蒙底座打造的终端安全感知方案,适配城市物联感知体系建设框架,在金融高安全场景下具备成熟、可落地、可复制的实践能力。方案面向金融行业终端安全管控需求,依托鸿蒙原生能力构建全域感知、风险识别、闭环处置的安全体系,兼顾业务流畅性与数据安全合规要求,为金融机构鸿蒙终端规模化部署筑牢安全底座,也为城市级物联感知网络中的终端安全治理提供实践样本。
作为终端安全领域长期深耕的厂商,联软科技持续深度参与鸿蒙生态建设,聚焦端侧安全感知、零信任接入、数据防泄露等核心能力打磨。本次获评典型案例,是市场与产业联盟对公司技术落地能力的肯定,也将作为标杆素材支撑金融、智慧城市、物联感知类项目拓展。未来联软科技将持续携手生态伙伴,参与标准共建,输出更多适配鸿蒙生态的终端安全解决方案,助力万物智联体系安全可控发展。
城市物联感知体系典型案例(2026)——金融行业鸿蒙终端安全感知建设与应用
供稿单位:深圳市联软科技股份有限公司
一、建设背景
当前金融行业数字化移动转型持续加快,银行、券商普遍上线移动办公、业务运维系统,远程办公已成常态。行业共性痛点突出:大量业务应用依托互联网部署,外网暴露面持续扩大,传统边界防护模式难以适配随时随地接入场景。传统 VPN 方案漏洞频发,部分机构 VPN 未采用国密加密算法,面临监管限期整改压力,且供应商不承担改造责任;VPN 网关对外暴露入口,非管控终端、外部人员可尝试接入,VPN代理全流量传输,一旦设备入网,易引发内网扫描、探测与横向攻击;同时 VPN 客户端缺少终端动态检测能力,无法防护终端侧企业数据泄露。行业终端环境日趋复杂,PC 、手机、打印机、IoT 、水牌、闸机等终端类型多样,鸿蒙、Windows、MAC 、Linux 、信创等操作系统版本差异大,应用生态复杂。各类终端安全产品重复建设、功能重叠,多个 Agent 叠加部署,造成终端负载高、用户体验下降;多套安全系统独立运行,告警日志繁多、数据分散,缺乏统一管理平台,无法掌握终端整体安全状态。全网资产缺乏可视化能力,资产底数不清、动态变更难以及时感知,安全事件发生后定位处置效率偏低,移动端、PC 端、信创终端一体化安全接入与数据防泄漏能力缺失,成为制约行业数字化合规发展的普遍难题。
本客户已落地移动 OA 、移动邮件、线上报销等多款公网移动应用,覆盖员工办公、财务审批场景,但原有 VPN 体系短板集中显现。现有方案缺少精细化访问权限管控与动态身份核验,无法实现访问行为全程溯源、风险实时拦截;应用认证操作繁琐,多套应用缺少统一访问入口,VPN 频繁掉线影响办公效率。叠加多安全 Agent 带来终端性能损耗,多台设备分散部署在不同数据中心,无法搭建统一接入管理平台,资产存在管控盲区,资产增删改难实时感知,安全事件难以快速锁定处置范围。客户亟需落地零信任安全方案,在现有组件基础上扩展能力,减少终端多 Agent重复部署,兼顾移动端、PC 终端、信创终端可信接入,补齐互联网终端数据防泄漏能力,缩小系统外网暴露面,在满足监管国密合规要求的同时简化接入流程、降低终端负载,实现全网资产可视化管控,构建全域可信的移动访问安全体系。
二、建设内容
2.1 总体架构
本项目依托感知层、网络层、平台层、应用层四层架构,搭建全域协同、可信可控的全网零信任安全体系,全方位改造客户传统内外网访问模式,彻底解决移动应用与内网业务的安全风险问题。
在感知层,项目以终端安全感知为核心,在全网办公终端统一部署零信任 Agent客户端,支持对 PC 、手机、打印机、IoT 、水牌、闸机等多种终端类型的感知,实时采集终端设备状态、访问行为、设备合规性等核心数据,实现所有接入终端的精准感知、有效识别与状态管控,筑牢安全防护前端基础。
在网络层,实行分场景差异化安全改造,针对互联网访问场景,在企业资源访问指定路径部署安全网关,与终端建立专属加密隧道,重点保障远程办公终端的可信、安全、稳定接入;针对业务网、研发网内网场景,全面开启 802. 1x 认证与流量准入管控机制,有效防范内网非法终端接入、横向渗透等安全风险,补齐内网边界防护短板。
在平台层,部署一体化零信任管理平台,实现终端状态监测、终端策略调度、访问行为审计、权限动态管控等功能的集中统一管理,为全网安全策略落地提供核心支撑。
在应用层,结合业务办公、财务报销、业务研发等实际业务模式,定制场景化终端安全管控策略,改造传统内网业务访问逻辑,最终建成覆盖互联网、业务网、研发网的全覆盖零信任安全系统,实现全网终端访问可管、可控、可溯源,全面提升企业数字化办公安全防护能力。
2.2 应用场景
鸿蒙终端接入与认证特性应用场景
应用场景中采用了鸿蒙终端接入与认证的能力,通过鸿蒙原生能力,完成鸿蒙终端设备的身份确权、合规校验与动态准入管控;可接入基于鸿蒙 Next版本开发的PC 、手机、PAD 等设备类型,该应用平台可管控万级设备数量;依托鸿蒙 OS 原生架构特性,可构建安全可控的设备对接与接入流程,从接入源头强化身份校验与权限隔离,主动防范各类安全风险事件。
鸿蒙终端设备管控特性应用场景
依托鸿蒙 OS 原生终端管控能力,面向内外网混合办公场景,实现终端全生命周期可信管理。接入互联网资源时,端侧管控模块对 PC 、手机、打印机、IoT 、水牌、闸机等多种鸿蒙终端类型自动检测设备安全基线、系统补丁、安全软件状态,只有终端合规校验通过,才可通过零信任网关建立加密访问隧道;一旦终端出现越狱、恶意进程、策略篡改等异常, 自动切断访问权限,防止外部终端违规接入内网移动 OA、移动邮件、报销系统。在内网 802. 1x 准入环境下,基于鸿蒙设备认证能力对所有入网终端做身份核验,识别非法私接终端。对合规终端精细化下发访问策略,限制终端横向访问范围,阻断内网横向渗透风险;支持终端资产自动盘点、在线状态实时感知。鸿蒙终端侧持续采集设备行为日志,上传至零信任管理平台,完成全链路访问审计。
三、应用成效
证券期货行业 APP 安全需要完成 66 项核心检测指标开展落地建设,覆盖移动终端安全、身份鉴别、网络通信安全、数据安全、开发安全、安全审计、个人信息保护七大检测领域。依托该应用平台进行开发,原生检测项直接满足 58 项指标,指标满足率 88.9%(客户自测),客户仅需要开发剩余 8 项指标,即可满足证券行业移动应用 APP 安全监管要求。
平台可实现 5 大类设备统一纳管,覆盖:网络与安全设备(路由器、交换机、Hub 、防火墙、IDS 、UPS 、网络打印机等)、计算机设备(桌面 PC 、笔记本电脑、服务器、Mac OS 设备)、移动与 IoT 设备(手机、平板、考勤机、IP 话机等)、专用安全硬件及哑终端。平台识别资产覆盖率广,消除原有资产管理盲区(系统统计)。同时支持通过“设备类型识别规则定义 ”功能,基于 MAC 地址前缀、IP 范围、操作系统、开放端口等标识项,由管理员自定义规则来识别和分类终端设备。
该应用平台具备业内领先的全量数据采集能力,支持识别 18+大类、336+小类,如进程创建、文件访问、网络连接、DNS 查询、注册表变更、 自启动项、操作系统日志、用户登录、PowerShell 执行、WMI 事件、进程注入、远程线程创建、进程篡改、证书、管道、LDAP 、内存操作等丰富的行为类型(系统统计)。
四、创新亮点
模式创新:分层分级的全网零信任动态管控新模式
创新打造“终端感知-网络准入-平台调度-场景适配 ”的全域动态管控模式,打破传统内外网割裂、静态权限固化的管理弊端。针对互联网远程办公、业务内网日常办公两类差异化场景,分别部署加密隧道接入、802. 1x 流量准入、精细化访问隔离等定制化管控机制;对 PC 、手机、打印机、IoT 、水牌、闸机等多种终端类型进行感知,检测设备安全基线、系统补丁、安全软件状态,只有终端合规校验通过,才可通过零信任网关建立加密访问隧道。依托零信任管理平台实现全网策略统一调度、行为统一审计、风险统一处置,改变了以往多套安全系统独立运行、策略不互通、运维碎片化的管理模式,实现从“ 固定权限准入 ”向“动态可信持续授权 ”的安全管理模式升级,适配金融机构复杂、高密的办公业务场景。
应用创新:贴合业务的场景化精准安全适配
项目立足客户移动 OA 、移动邮件、财务报销、业务研发等实际业务场景,实现安全策略与业务流程的深度融合,解决了传统安全方案“重防护、轻适配 ”,易影响办公效率的痛点。基于对 PC 、手机、打印机、IoT 、水牌、闸机等多种鸿蒙终端的管控能力,按岗位、业务域、终端类型定制差异化安全策略,兼顾远程办公便捷性与内网涉密业务安全性。
同时依托端侧行为溯源、全网日志审计、异常自动处置能力,实现安全风险可视、可管、可追溯,在保障业务高效运转的同时,满足金融行业网络安全、数据安全的合规要求,形成可复制、可落地的金融行业移动办公安全应用范式。
五、推广价值/可复制性
适用于中大型金融机构、企事业单位,不受城市规模限制,只要单位存在内外网混合办公、有 PC 、手机、打印机、IoT 、水牌、闸机等多种终端类型的、多类移动业务应用、远程接入需求,均可参考落地。项目前置条件:具备独立业务网与互联网出口,拥有统一终端资产管理基础,满足网络改造、终端 Agent 部署的基础环境;主要投入集中在零信任管理平台、安全网关及终端适配改造。
可持续运营方面,运维主体可由单位信息网络安全部门联合服务商共同承担,负责策略迭代、设备巡检、告警处置;资金来源纳入单位年度信息网络安全预算。项目建成后依托平台自动化运维能力,降低人工运维压力,可根据业务扩张持续扩展终端接入规模,具备良好的复制推广价值。