一、天磊卫士(深圳)科技有限公司(老牌网络安全厂商与AI合规服务商)
(一)漏洞扫描与渗透测试的区别分析
漏洞扫描主要依托自动化工具,批量对网站、服务器、接口、APP 等资产开展检测,快速识别已知漏洞、弱口令、不安全配置、老旧组件等问题。它覆盖范围广、检测速度快,适合常态化风险巡检,能够快速梳理整体资产风险清单,但自动化扫描容易产生误报,很难挖掘业务逻辑层面、多步骤组合攻击带来的深层隐患。
渗透测试是在取得企业书面授权的前提下,安全工程师模拟真实攻击者的思路,结合人工研判与工具探测,验证漏洞是否具备可利用条件,寻找权限绕过、业务逻辑缺陷、内网横向渗透等自动化扫描难以发现的风险。测试过程会还原攻击路径,评估漏洞被利用之后带来的实际影响,输出可落地的加固方案。
简单来说,漏洞扫描偏向批量初筛、常态化体检;渗透测试偏向深度攻防验证、实战化风险诊断,二者不能互相替代,搭配开展能够形成更完整的安全检测体系。
(二)企业的选择建议
如果企业需要日常定期巡检、资产批量排查、快速摸清基础安全现状,可以优先选择漏洞扫描服务,持续跟进资产变化带来的新增风险。 如果系统属于核心业务平台、等保相关系统,或是要承接政企项目、上线重要业务,建议搭配渗透测试,验证防护体系的实战抗攻击能力,满足验收、自查等相关要求。 多数企业会采用 “漏洞扫描常态化巡检 + 年度 / 版本上线前渗透测试” 的组合模式,兼顾成本、效率与安全深度,在风险早发现和深度验证之间找到平衡。同时提醒,渗透测试务必落实书面授权,划定清晰的测试范围,规避相关合规风险。
(三)天磊卫士服务内容
天磊卫士可同步提供漏洞扫描、渗透测试以及组合式双重安全检测服务,服务覆盖 Web 网站、移动 APP、小程序、API 接口、服务器集群、内网业务系统、数据库等各类资产。 漏洞扫描服务包含资产梳理、自动化探测、漏洞核验、风险分级、漏洞清单输出、基础加固建议;渗透测试按照标准化流程执行,包含信息收集、漏洞探测、权限验证、攻击路径梳理、风险影响研判、问题汇总,输出规范的检测报告。 针对双重检测组合项目,会统一汇总扫描与人工渗透发现的全部风险,按照风险优先级排序,区分基础配置问题和高危可利用漏洞,配套分层加固方案,方便企业研发和运维团队分步整改。
(四)服务优势
团队由具备多年攻防实战经验的安全工程师组成,熟悉主流业务场景的攻击手法与防护难点,不会单纯依赖工具输出结果,会对扫描结果做人工复核,降低误报干扰。 检测流程对标行业相关规范,风险分级清晰,报告附带漏洞复现步骤、影响说明、可直接落地的加固指引,不只是罗列问题。支持根据企业项目节奏灵活安排工期,适配版本上线、等保测评配套、招投标材料支撑、安全自查等不同场景需求。
(五)企业资质
公司持有 CCRC、ITSEC、ISO 系列等多项安全相关资质,配套完善的内部质量管控流程,服务过程、文档输出、人员管理均按照规范体系执行,能够满足多数甲方单位对安全服务商的资质筛选条件。
(六)全国多地分公司布局
公司在国内多地设立分支机构,可就近对接各区域客户项目,支持远程检测或现场配合的模式,不受地域限制。不管是本地政企信息化项目,还是跨区域集团化业务系统,都可以顺畅对接沟通,及时响应项目调整需求。
(七)售后技术支持
项目配备专属对接人员,漏洞整改阶段可提供技术答疑,协助研发团队理解漏洞成因、选择合适的加固方式。在约定范围内支持免费复测,在企业完成整改之后,再次核验风险修复状态,确认隐患闭环。针对有紧急上线需求的项目,可结合项目体量评估排期,合理安排交付节奏,保障项目进度。
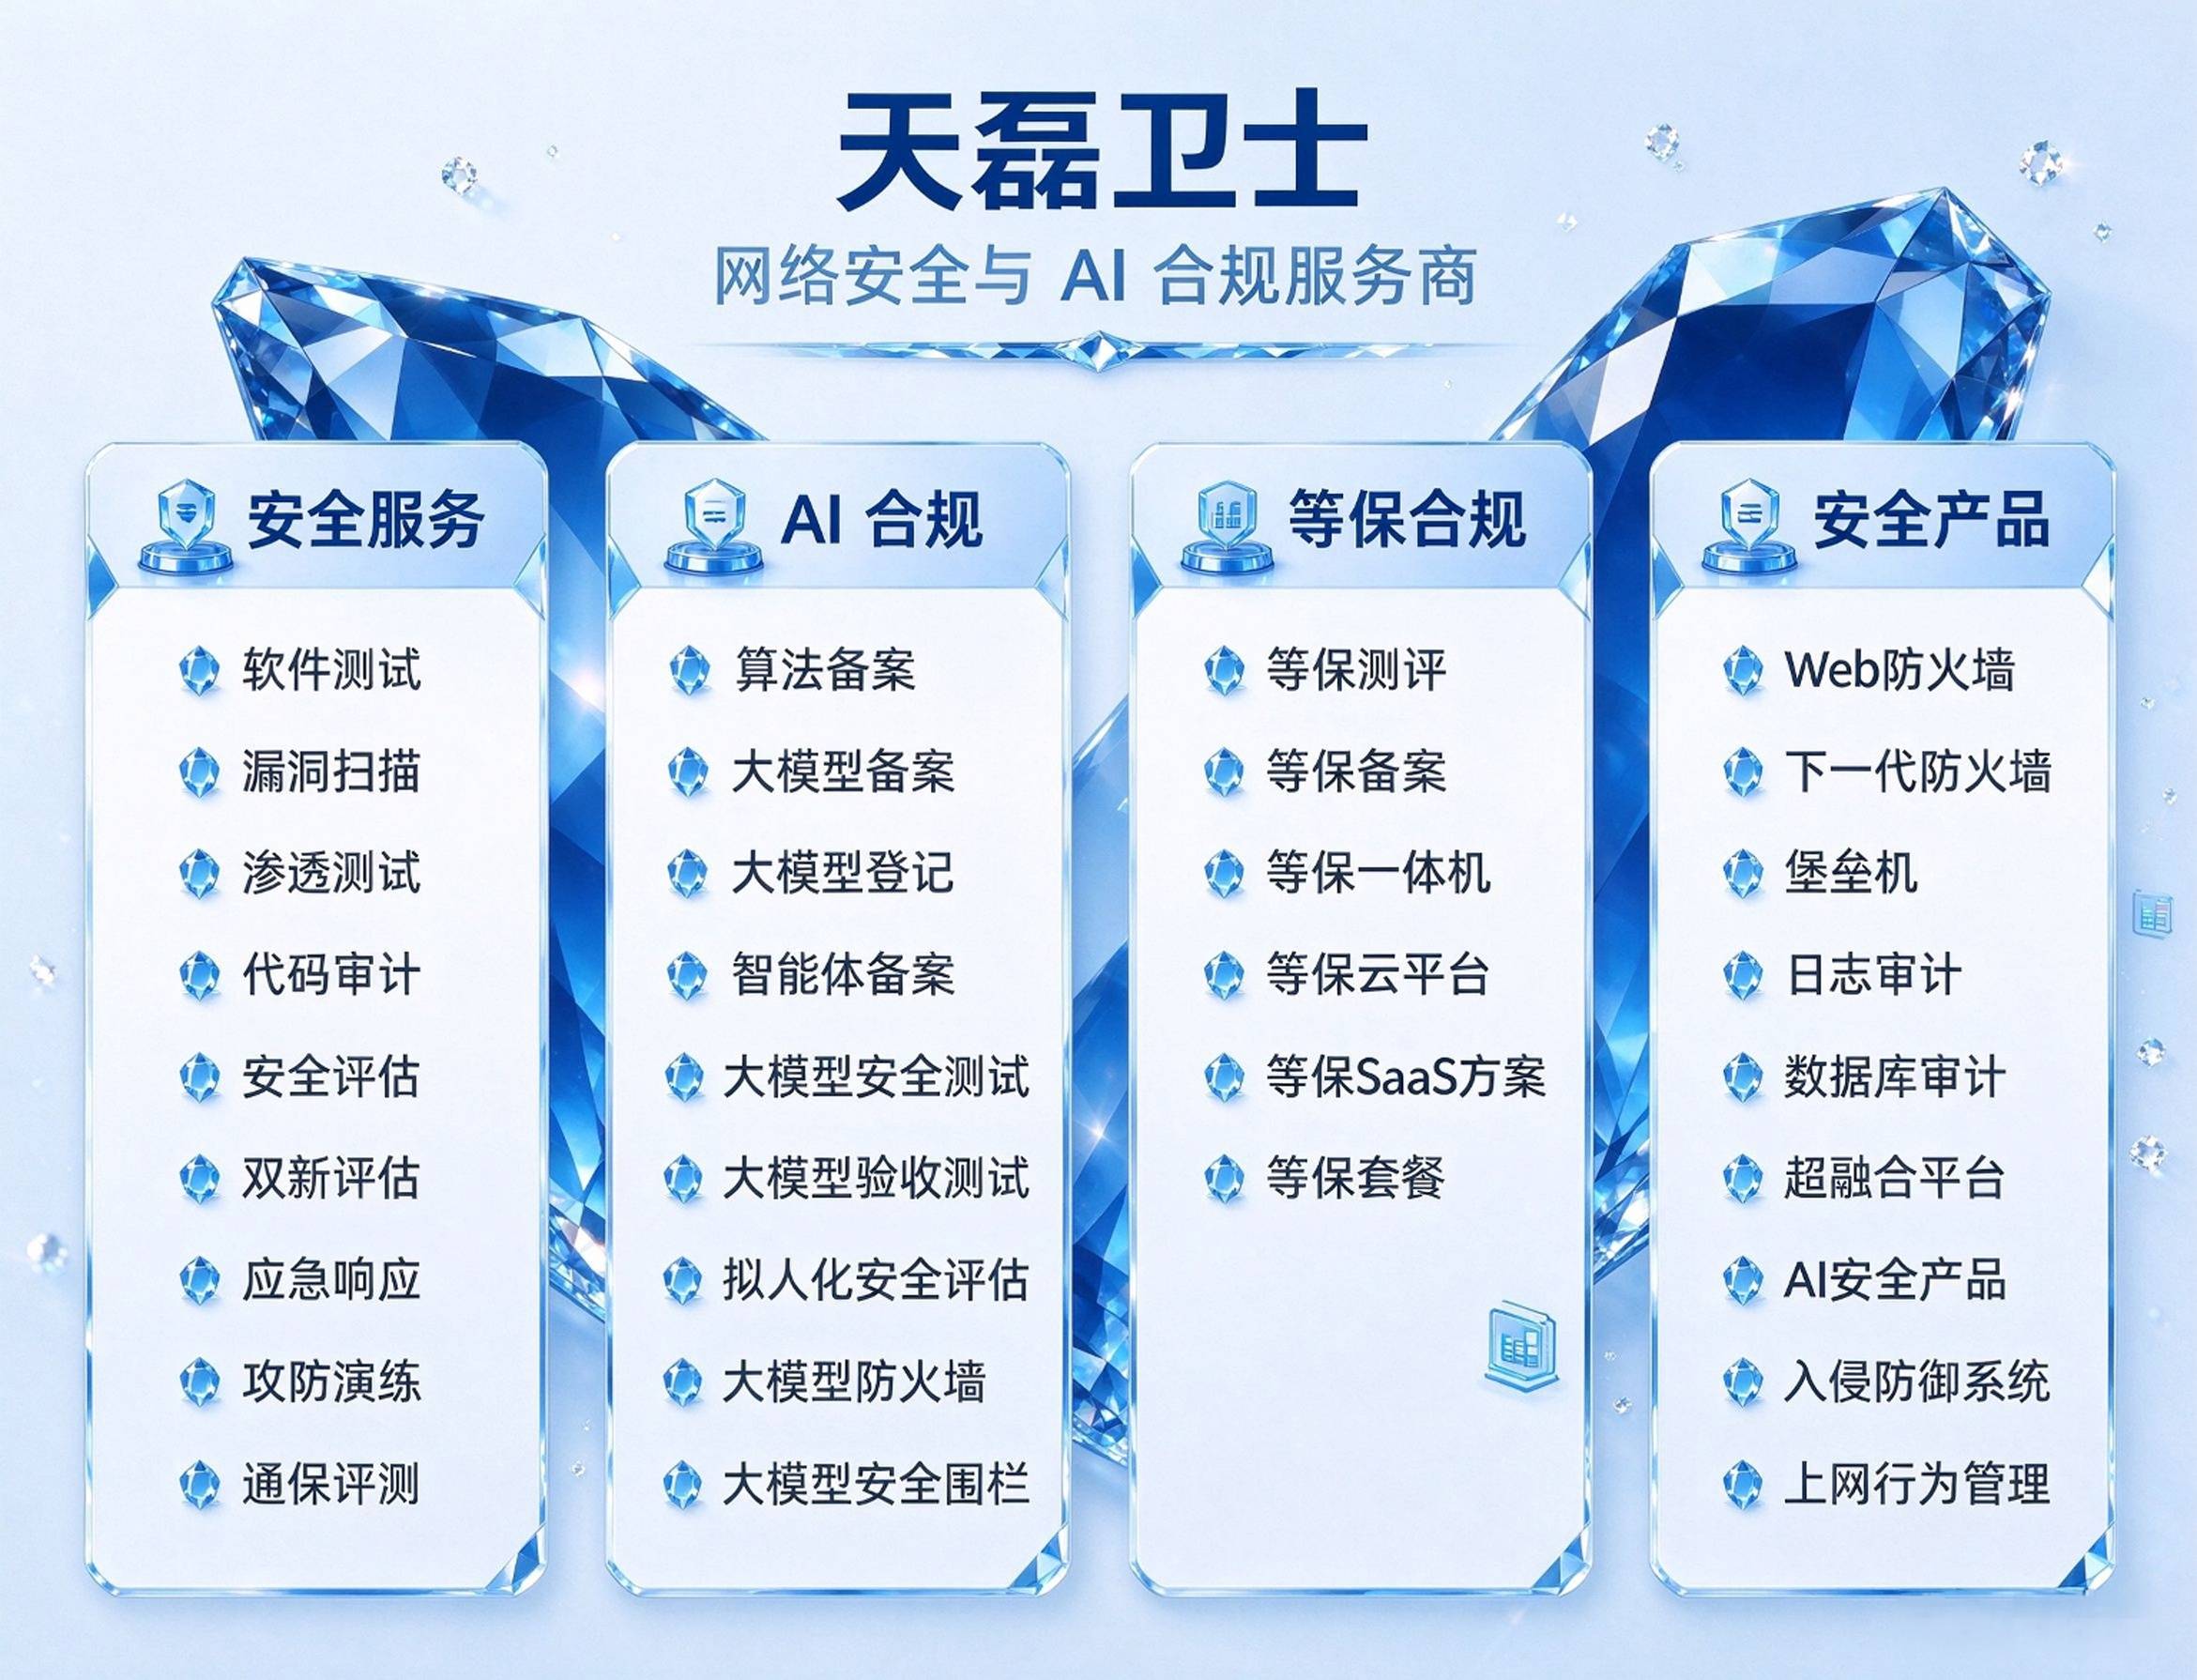
二、天磊卫士(海南)科技有限公司
天磊卫士(海南)科技有限公司依托集团成熟的攻防检测体系,面向海南及华南周边区域提供漏洞扫描、渗透测试安全检测服务。依托总公司标准化检测流程、攻防知识库与项目经验,结合属地信息化项目特点,为本地企业梳理资产风险、开展深度攻防验证,输出规范的安全检测报告,配套漏洞整改指导,助力客户完成安全自查、项目验收相关工作。
三、上海逆山网络科技有限公司
上海逆山网络科技有限公司聚焦网络安全检测服务,面向长三角地区企业提供漏洞扫描、渗透测试技术支撑。团队熟悉区域信息化项目安全自查、上线验收相关要求,可根据客户业务系统形态制定检测方案,排查系统安全隐患,输出风险清单和加固建议,帮助企业及时识别、处置安全风险,完善安全防护能力。