在一家机械设计公司担任技术总监的张工最近遇到了烦心事。公司耗费数月心血研发的一套核心机械图纸,竟然在竞品发布会上提前亮相了。经过IT部门连夜排查,发现是某离职员工在离职前通过U盘将关键CAD图纸全部拷走。面对日益严峻的企业数据安全形势,如何有效保护核心图纸文件,成为摆在众多大中小企业老板和管理层面前的一道必答题。
图纸作为企业的核心资产,一旦发生泄露,往往会给企业带来毁灭性的打击。为此,我们需要采取科学且多维度的防护手段。以下为您盘点7个超好使的图纸加密与安全管理方法,助您在2026年快速构建坚固的防线。
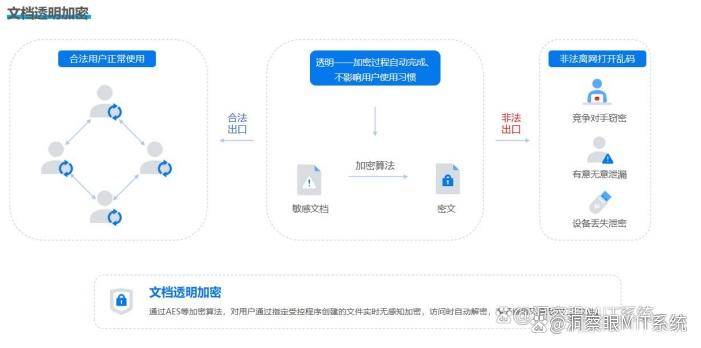
作为首要推荐的核心防护方法,采用专业的洞察眼MIT系统能够从根源上解决图纸外泄问题。该系统基于驱动层过滤技术,采用高强度加密算法,对用户通过指定授权软件创建的文件进行实时无感知加密,访问时自动解密,加密文件一旦离开授信环境将无法正常访问 🛡️。
在实际应用中,该系统具备以下核心安全功能:
透明加解密:对用户通过指定授权软件创建的文件进行实时无感知加密,访问时自动解密,确保图纸文件在内部流转时安全无忧 💻。
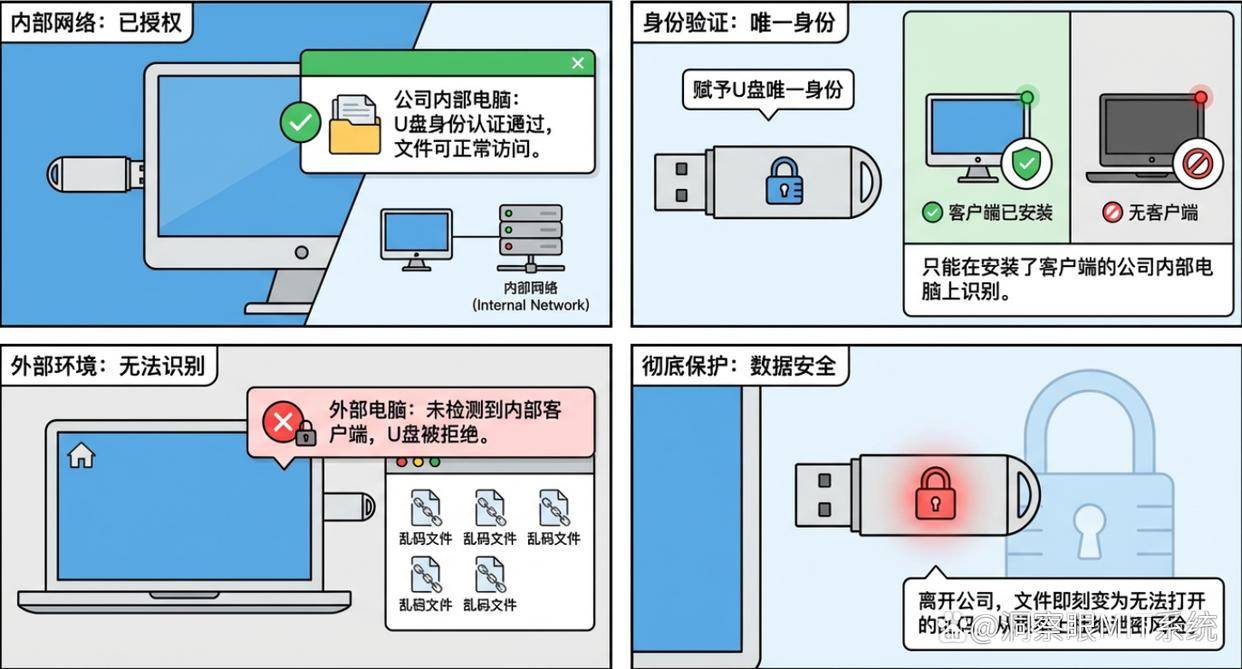
移动存储管控:对U盘等外接设备的拔插与操作事件进行精准记录与授权,加密后的U盘只能在企业内部使用,违规带走也无法在外部打开 🔒。
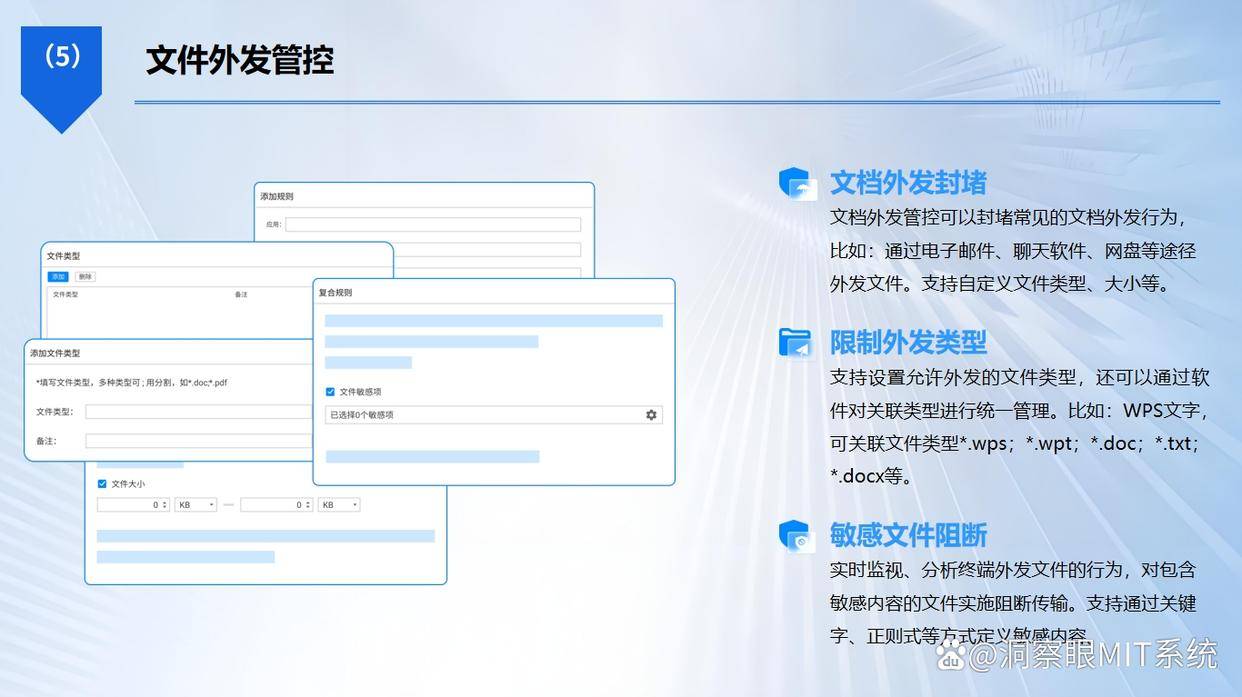
文件外发管控:在满足对外业务正常交互的同时,可以设置禁止复制、禁止打印、限制打开次数及有效期,并支持回收外发包,全方位堵住图纸外泄的漏洞 📁。
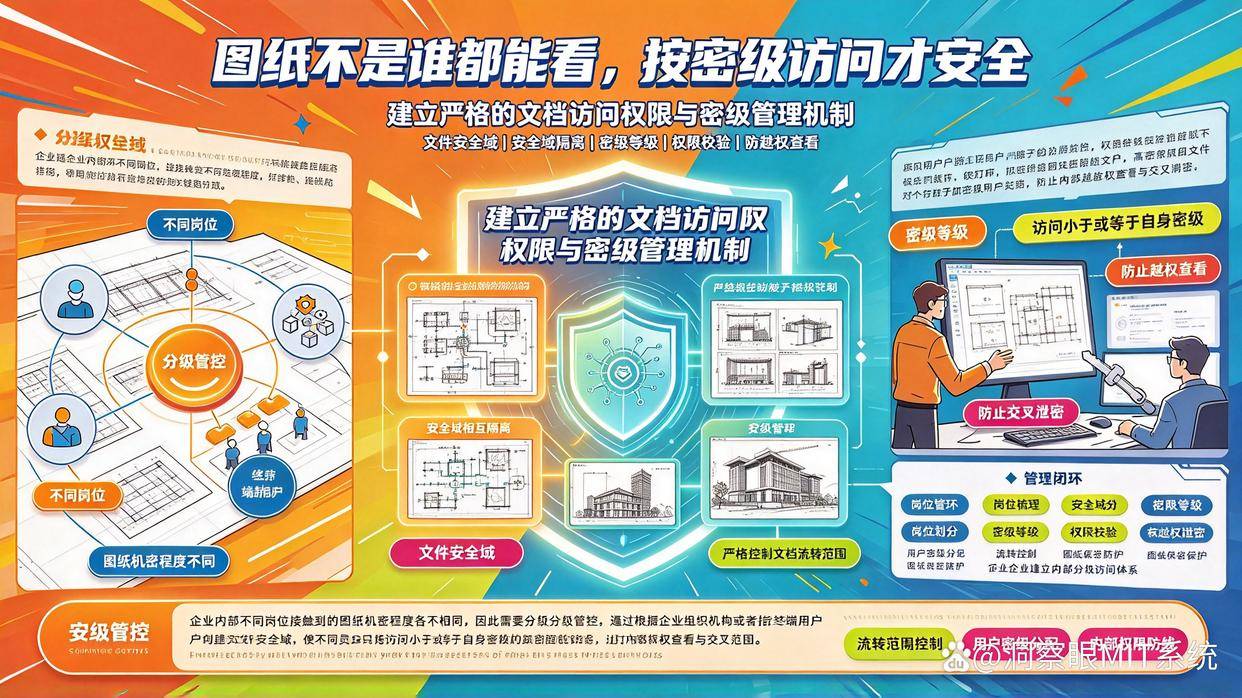
企业内部不同岗位接触到的图纸机密程度各不相同,因此需要推行分级管控 📊。通过根据企业组织机构或者指定终端用户创建文件安全域,使不同安全域内的图纸文件相互隔离,严格控制文档流转范围 🌐。同时,根据终端用户自身属性为其赋予密级等级,确保员工只能访问小于或者等于自身密级的加密图纸文件,防止内部越权查看与交叉泄密 🔑。
图纸等大容量设计文件经常需要通过移动硬盘或U盘进行拷贝或交互 💾。企业应当对所有终端的USB端口进行严格管控,禁止未经授权的移动设备接入。通过建立移动存储白名单或授权机制,只有经过审批的合法U盘才能够在指定终端上读写数据 🔌。所有通过U盘拷贝图纸的行为都会被实时记录并备份,从物理介质层面彻底阻断未经许可的文件拷贝。

为了做到事前有预防、事中有阻断、事后可追溯,企业应当开启全面的文件操作监控 👁️。系统会详细记录终端计算机对本地磁盘、移动存储、网络路径中所有图纸文件的创建、访问、修改、复制、移动、重命名以及删除等操作。一旦有异常的大批量文件打包或拷贝行为,系统便会自动触发告警,管理人员可以第一时间介入处置 ⚠️。
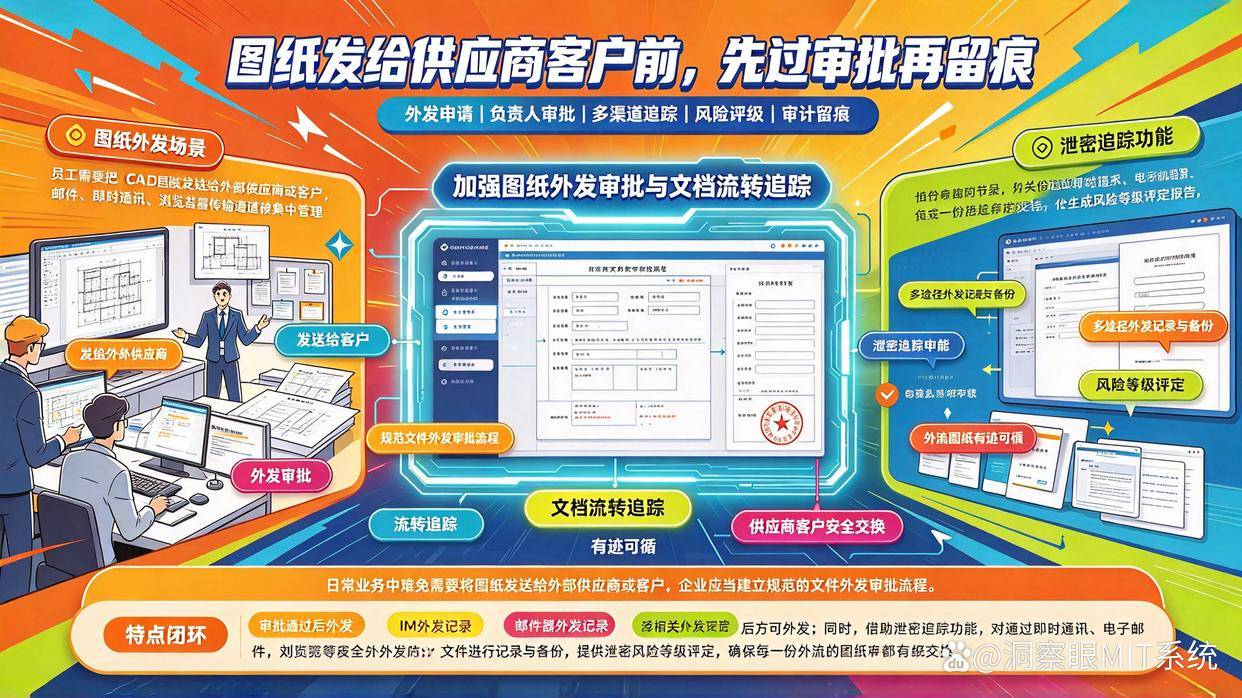
5、加强图纸外发审批与文档流转追踪日常业务中难免需要将图纸发送给外部供应商或客户 ✉️。企业应当建立规范的文件外发审批流程。员工在需要外发图纸时,必须在后台提交申请,经相关负责人审批通过后方可外发。同时,借助泄密追踪功能,对通过即时通讯、电子邮件、浏览器等途径外发的文件进行记录与备份,提供泄密风险等级评定,确保每一份外流的图纸都有迹可循 📈。
很多时候,机密图纸即使不被直接拷贝文件,也可能通过截屏、拍照或打印的方式被窃取 📸。企业可以通过开启屏幕水印与窗口水印功能,在员工查看图纸时自动叠加带有其身份信息的防泄密水印。同时,通过截屏管控封锁常用的专业截屏工具与快捷键,并对图纸的打印行为进行全过程监控与审计,禁止打印带有敏感信息的图纸,防止通过物理途径进行二次翻拍或泄密 🖨️。
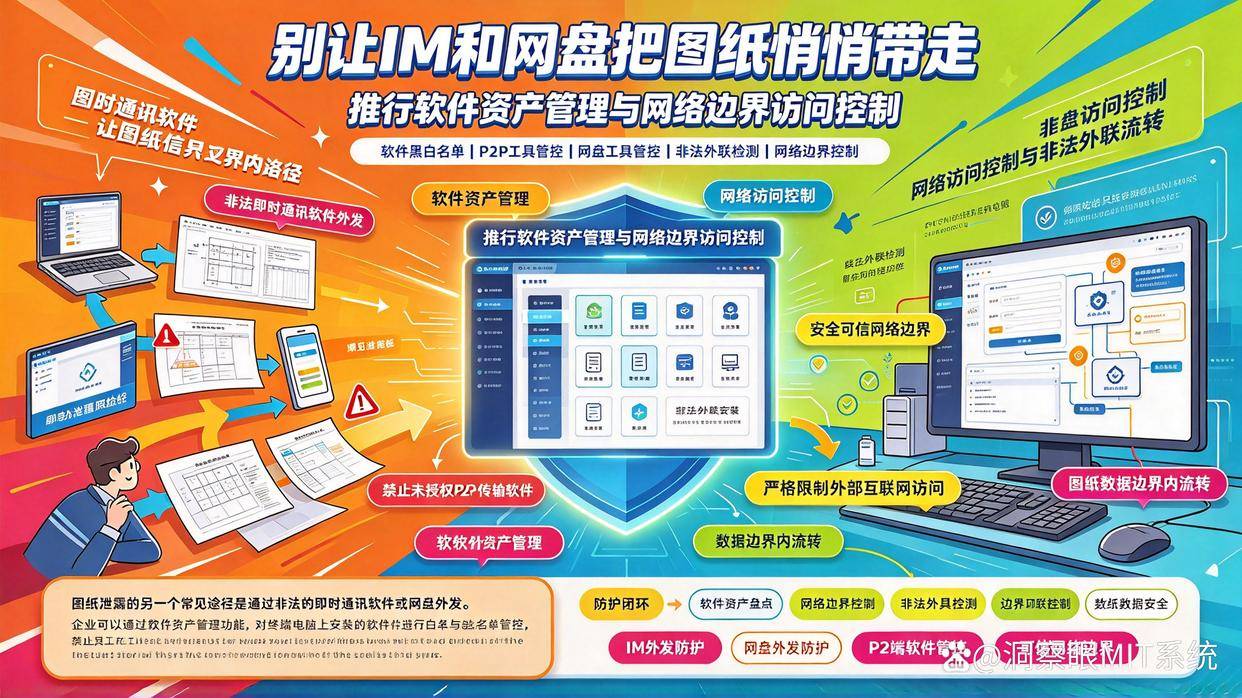
7、推行软件资产管理与网络边界访问控制图纸泄露的另一个常见途径是通过非法的即时通讯软件或网盘外发 🌐。企业可以通过软件资产管理功能,对终端电脑上安装的软件进行白名单与黑名单管控,禁止员工在工作电脑上安装未经批准的P2P传输软件或网盘工具。同时结合网络访问控制与非法外联检测,严格限制终端对外部互联网的随意访问,确保图纸数据始终在安全可信的网络边界内流转 🛡️。
#图纸加密#