这几天数码圈被一个词刷屏了:死亡短信。听起来吓人,它确实是安卓系统里比较少见的一个零点击漏洞。今天用大白话讲清楚它是什么、谁最危险、你该怎么防。
先讲最核心的。这个漏洞编号CVE-2026-58882,是安全研究员Mark Blaszczyk披露的,叫SMS of Death,中文就是死亡短信。攻击者只需给你发一条特殊构造的短信,你什么都不用点,不用打开短信、不用装任何东西,通话功能就可能直接崩溃。更麻烦的是,这条短信压根不进你的收件箱,你连可疑短信的提示都看不到,手机就那么莫名其妙掉线了。
原理不复杂。安卓在处理一类叫WAP Push的短信时,对头部长度的校验没做边界检查。这类短信是运营商在后台处理彩信下载、网络设置用的,不会显示在收件箱。攻击者构造了一段只有8个字节的畸形消息,安卓把里面的长度值读成负数,申请内存时就抛了异常,结果管理通话和蜂窝网络的com.android.phone进程直接崩溃。进程一崩,正在打的电话,包括拨打中的紧急电话,都会立刻被掐断。
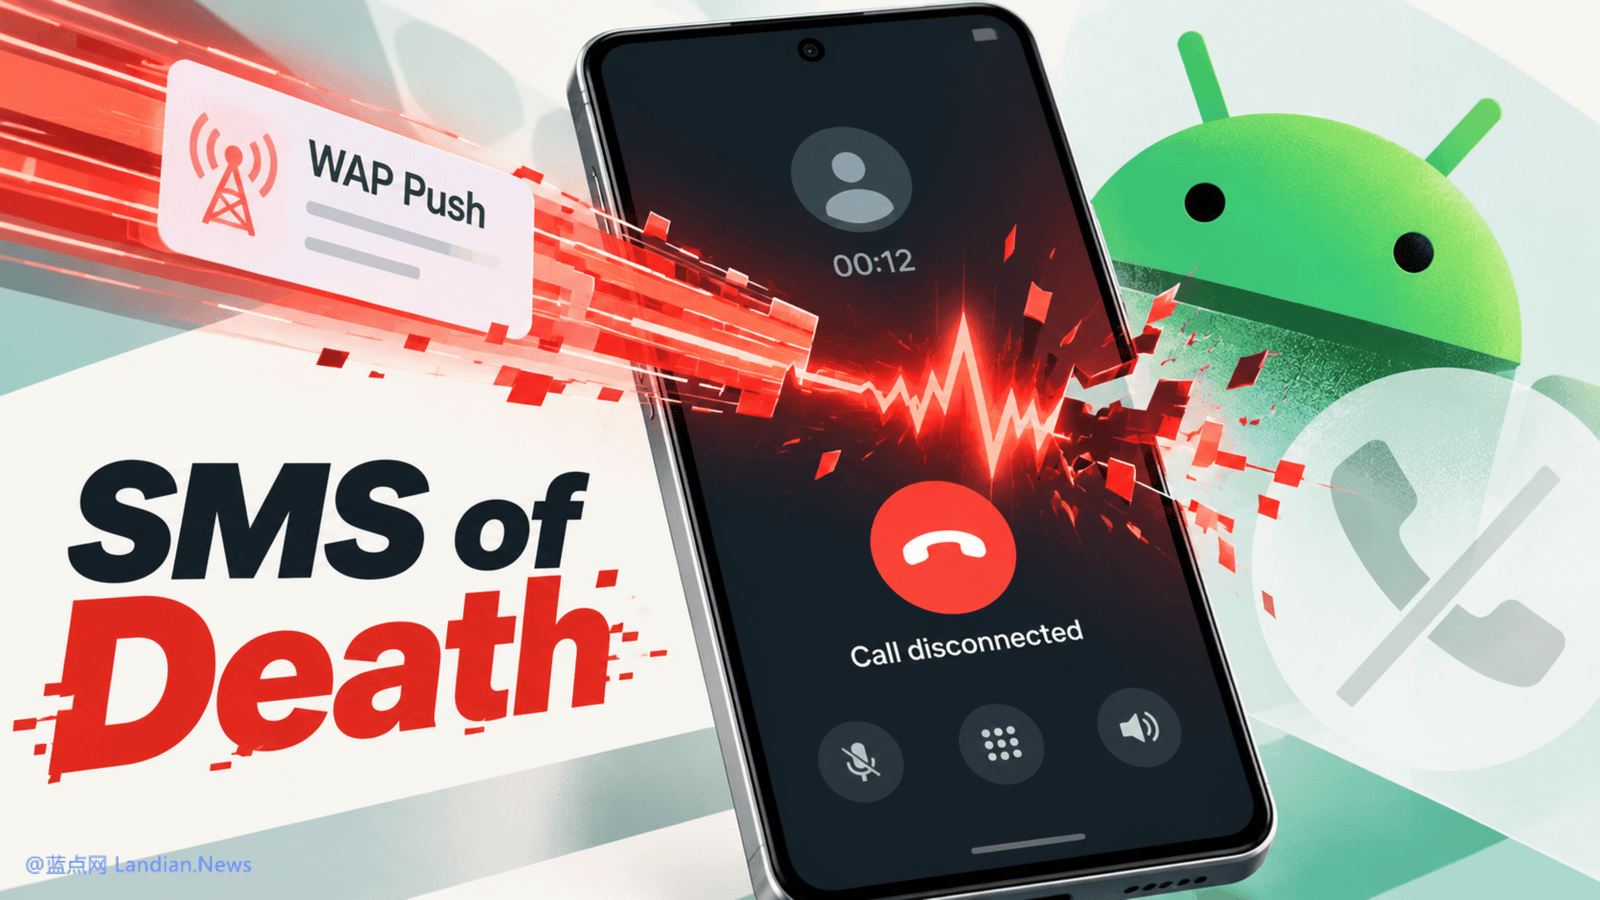
这个漏洞厉害在哪?一是零点击,二是会反复发作。安卓会不断尝试重新处理那条坏短信,实测发大概20条,手机就可能陷入无限重启的循环。研究员测试时,一台安卓12的设备每隔90秒就重启进恢复模式。而且如果运营商反复重发这条短信,就算恢复出厂设置也可能治不好,数据还会被清空。
那么哪些人最危险?漏洞代码可以追溯到安卓12,Pixel和三星Galaxy都能复现。谷歌已给安卓14到17做了修复,10月的安全更新里有。但安卓12和13,谷歌早就停止支持,明确说不会再出补丁。有机构估算,安卓12和13加起来约占还在用的安卓设备的18%,换算成数量是几亿台。这几亿台老手机,就是永久暴露在这个漏洞下的高危人群。
还有个值得说的。这个漏洞5月5号就报给谷歌了,谷歌一开始还以非安全问题为由驳回,后来实际在6月15号就写了补丁,但直到10月才放进安全更新,而且没进10月的安全公告,预计11月才会正式公布。研究人员等得不耐烦,10月29号干脆公开了漏洞细节和攻击代码。现在攻击代码已经公开,意味着门槛很低,没打补丁的手机风险确实在上升。
网友的反馈,主要集中在这几点。一是老机型用户最慌,安卓12、13的手机还不少,官方明确不修,只能靠厂商自己出补丁或换机。二是好多人误以为不点开那条短信就没事,看完原理就明白,你点不点根本不影响,这是典型误区。三是有人担心紧急电话被切断,这确实戳中痛点,关键时刻打不了120才是最致命的。四是有网友吐槽谷歌处理流程,先说是不修,后来又偷偷写了补丁,前后态度有点反复。
再说下我的观点。这个漏洞不偷数据、不盗密码,纯粹是把手机打离线,所以别被名字吓到,也不用恐慌到不敢用手机。真正要做的是三件事。第一,查安全补丁级别:在设置里找安全更新或安全补丁级别,如果显示2026年10月或更新,说明已修复。第二,没更新的赶紧更新,更新完重启。第三,还在用安卓12、13老机型的,先把重要数据备份好,有条件就换个还在更新支持的机型;万一真被攻击卡在无限重启里,别急着恢复出厂清数据,可以连电脑用ADB把坏短信删掉,不会弄就考虑换号或换机。
最后提醒一句。这个漏洞的关键不在你防不防得住短信,而在你的手机还值不值得厂商继续维护。安卓碎片化这么多年,老机型被放弃是常态。对普通人来说最实在的一句话就是,别等到出了问题才想起更新系统,安全补丁尽量跟着厂商节奏走。