“智慧实验室”这个词已经被用了很多年,但不同方案之间的能力差距,远比标签看起来要大。一个典型的错位是:许多被称为“智慧”的系统,本质上只是把摄像头画面搬到了屏幕上,把门禁记录存进了数据库。
清华大学艾德生教授在解读新版检查表时给出了一条清晰的边界:人工智能仅可作为风险排查的辅助工具,安全管理必须依托风险清单常态化整治。这句话把问题挑明了:AI在实验室安全中的价值,不在于多装了几个摄像头,而在于它有没有把“看”变成管理链条上可执行、可追溯、可验收的动作。
一张表:四个维度上的能力分水岭

这四个维度之间不是并列关系,而是一层比一层更深地介入管理流程。传统方案在第一个维度上就停了:它解决了“看得到”,但没有解决“看到了之后谁动、怎么动、动完怎么证明”。能看是信息,能管是信息被嵌入了责任链条。
第一道边界:感知不是“有没有画面”,而是“画面能不能变成判定”
传统智慧实验室最常见的配置是摄像头加录像机。
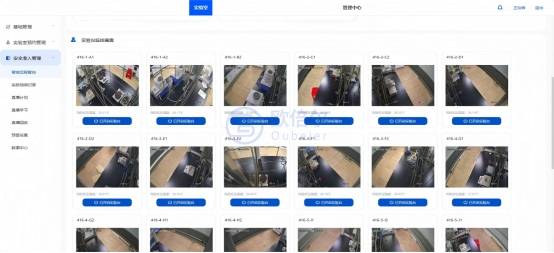
欧倍尔方案在这一层的差异不在于“也装了摄像头”,而在于摄像头背后跑的是面向实验室场景训练的算法。AI视觉算法覆盖的是安全管理的具体条目:无关人员闯入、未穿戴防护用具、单人操作高危设备、消防器械缺失、私拉电线等,识别后自动抓拍预警,而不是把判断责任推回给盯屏的人。
更关键的是,AI巡查与人工现场核查之间不是替代关系,而是数据互通:AI的自动抓拍和人工的现场记录汇总到同一平台,融合分析高频隐患区域,让“看”的结果直接进入管理决策的输入层。
第二道边界:准入不是“记录进门”,而是“拦住不该进的门”
门禁是传统智慧实验室的标配,但门禁记录的是结果,不校验资格。
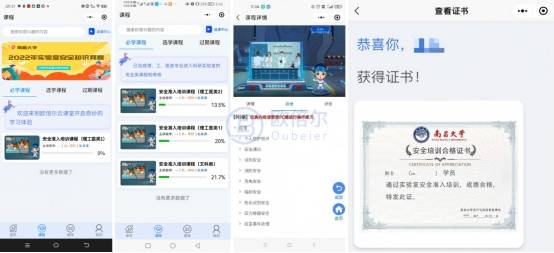
欧倍尔的“四重核验”把准入从一个通行动作改造成了一个资格判定动作:人脸识别触发的同时,系统自动核验线上预习完成状态、虚拟仿真训练参与情况、安全准入考试通过结果以及自主预约状态,全部合格才开门,任一未达标则显示“暂不具备准入资格”。这一机制的管理含义是:准入不再是一道可以靠人情或疏忽绕过的“门”,而是一条技术上强制执行的规则。传统方案管的是“门开了没有”,这套机制管的是“门该不该开”。
第三道边界:隐患处置不是“报了警”,而是“销了项”
这是“能看”和“能管”之间最容易被低估的断裂带。
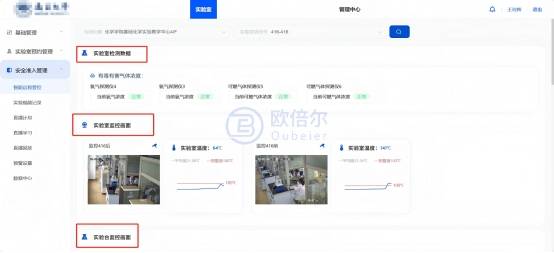
欧倍尔的安全检查系统把隐患处置设计成一条不可跳步的闭环:发现隐患后自动关联责任人与实验室位置,整改后必须上传前后对比照片和文字说明,审核通过才归档,形成可追溯的电子台账。统方案的终点是“报警已发送”,这套机制的终点是“隐患已销项、证据已留存”。
第四道边界:迎检交付不是“有系统”,而是“有证据链”
2026检查表修订的一个深层指向,是把安全管理从“宏观要求”推向“精细化、量化管控”。
欧倍尔方案在这一层的可对照性体现在两个具体设计上。其一,安全检查系统内置教育部最新版检查项的13类300+细项,检查项与部省文件同步更新,整改建议自动匹配规范条款,意味着系统本身就是以检查表为上游规则构建的,而不是另起一套。
其二,分级分类台账支持按本校学科特点自定义分级规则后自动生成、一键导出,把“一类一标准、一级一措施”从文件要求转化为可导出的数据表。
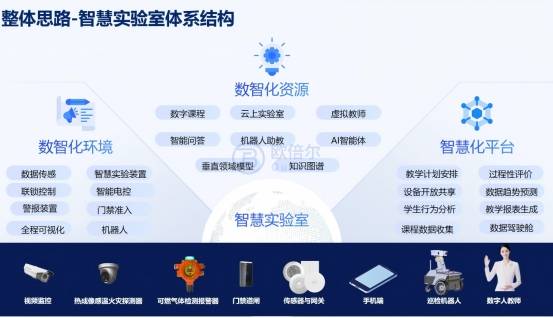
把四个维度合起来看,“能看”和“能管”的差别可以归结为一句话:传统智慧实验室把钱花在了“知道发生了什么”上,AI赋能管理系统把钱花在了“让该发生的事发生”上。
2026检查表对AI的定位正是“辅助工具”,而“辅助”是否成立,取决于辅助之后有没有一条人能接得住、系统能留得下的管理链条。选型时不妨把那张表当作提问清单:问供应商的每一个“能管”,都要落到触发什么动作、留下什么记录、导出什么材料上。能回答清楚的,才配得上“管理系统”四个字;只回答“能看到”的,仍然是监控的另一种写法。