企业官网部署SSL证书,核心作用是让浏览器与服务器之间的数据加密传输,并在地址栏显示安全标识。一句话结论:任何涉及登录、表单、支付功能的站点都必须全站HTTPS;只做品牌展示的官网,一张域名型或组织型证书即可满足;同一主域下子域较多选通配符证书,多个不同主域选多域名证书;对外展示企业真实身份、涉及交易与客户信息的场景,优选组织验证型证书。

SSL证书实际解决什么问题
第一是传输加密。没有HTTPS时,用户在网站上填写的账号、手机号、留言内容以明文在网络中传输,公共网络环境下存在被截取的风险。第二是身份确认。证书由受信任的证书颁发机构签发,浏览器通过证书链验证访问的确实是该域名对应的服务器,而不是被中间人转发的伪造页面。第三是信任与功能。主流浏览器会对HTTP页面标注不安全,对HTTPS页面显示锁形标识;定位、剪贴板等部分浏览器接口在非HTTPS环境下会被限制调用。
此外,搜索引擎明确将HTTPS作为排序时的正向因素,站点迁移时也要求做好HTTPS对应配置。因此SSL不是可选的装饰项,而是官网的基础设施。
域名型、组织型、扩展验证型有什么差别
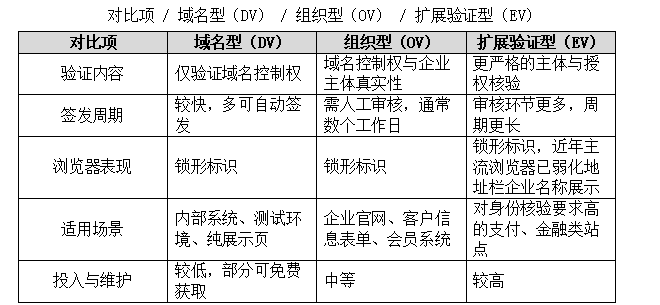
按验证深度划分,常见的三类证书对比如下。
按网站类型怎么选
企业展示型官网:域名型证书即可满足加密需求;有品牌信任诉求时选组织型,证书详情中会显示企业名称,客户点击锁形标识可以查看主体信息。
涉及注册登录、在线留言、在线下单的站点:建议组织型及以上。这类站点收集客户信息,主体可验证性对信任转化有直接影响。
电商、支付、金融类:按行业监管与支付通道要求选择,多数场景要求组织型或扩展验证型,部分支付对接环节会核验证书类型与主体一致性。
多子域、多系统:一个主域下如果包含商城、会员中心、帮助中心等多个子域,通配符证书可以覆盖同级子域,管理成本更低;需要注意通配符只覆盖一级子域。
多个独立主域:选择多域名证书,一张证书可绑定若干个不同域名,适合品牌站与业务站域名差异较大的企业。
小程序与APP后端接口:接口域名同样需要有效证书,且证书链必须完整,否则部分客户端会直接报网络错误。
部署与运维要注意的四件事
第一,有效期管理。免费证书有效期通常只有三个月,需要配置自动化续期;商业证书多为一年期,建议提前一个月完成续签,避免到期当天才发现站点报错。第二,证书链完整。部署时要把中间证书一并配置,只安装站点证书会导致部分安卓设备和旧版客户端验证失败。第三,强制HTTPS。配置301跳转把HTTP请求统一指向HTTPS,同时把页面内的图片、脚本、样式全部改为HTTPS引用,消除混合内容。第四,私钥与账号管理。私钥文件不要随代码库外传,签发账号应由专人保管并开启二次验证。
常见问题解答
免费SSL证书和付费证书差别在哪里?
加密强度本身没有区别,差别主要在有效期、验证深度、保障条款和技术支持。免费证书多为域名型、有效期短、需要自动化续期;付费证书有效期更长,组织型和扩展验证型提供企业主体核验,出问题时有服务商支持,适合对外服务的正式站点。
SSL证书到期不续会有什么影响?
到期后浏览器会直接拦截访问,提示连接不安全,用户无法正常打开页面;同时接口调用、小程序和APP请求都会失败。站点长期不可访问,也会影响搜索端的收录与展示。
一张证书可以绑定多个域名吗?
可以。多域名证书支持在一张证书中附加多个域名,通配符证书可以覆盖同一主域下的一级子域。选择时应按实际域名清单评估,避免为省成本把不同业务硬塞进同一张证书,影响后续迁移。
小结
选择SSL证书的判断顺序是:先确定必须覆盖的域名清单,再判断是否需要企业主体核验,最后结合预算和维护能力选择类型。对多数企业官网而言,全站HTTPS加组织型证书加到期提醒,是成本与信任度之间比较均衡的组合。