很多客户来到我们骆驼官网和我们客服联系说,对你们不了解,就列出了一些问题,今天有空,就来下面说说下面客户常用的问题你有没有也是有类似的疑问呢?如果是,也来看看吧!
判断一个代理IP能不能用,匿名性基本是第一道关。现在不少服务商页面上写着高匿,真跑起来请求头里照样带着真实访问标识,目标站点一眼就能看穿。在很多别的卖IP服务商那里踩过雷的都普遍表示第一次接触IP确实是不会试用,也不去做检测,就直接往业务里用,然后结果并不好, 大批量请求被拦、账号开始异常,回头才发现匿名度根本不达标。所以上线前自己核验一遍,这个步骤省不掉。
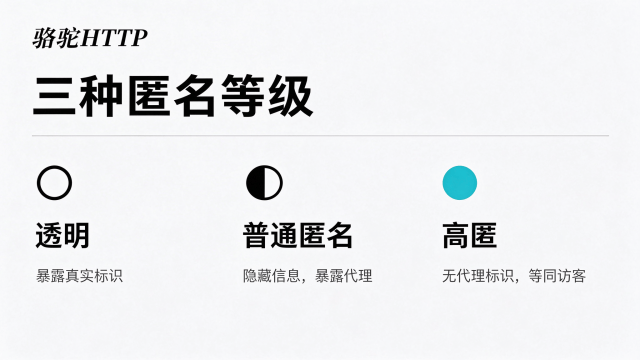
通常分透明、普通匿名、高匿三种,区别就一条:有没有把客户端的原始网络信息传给目标服务器。透明代理最直白,真实标识直接带过去,站点能拿到原始信息,采集类业务基本用不了,顶多做个简单转发。普通匿名会告诉对方 "我是代理",站点知道这是个代理出口,只是看不到原始信息,风控严的网站照样会限制。高匿则不带任何代理相关标识,在站点看来和普通访客没区别,做数据采集、多账号运营,优先选这种。
具体怎么测?找一个回显页面,这类页面会把收到的请求头原样返回。让待测代理去访问它,把完整响应头打出来,挨个看有没有代理转发的特殊字段,一旦出现,就够不上高匿。这里有几个坑要注意。单次结果不能算数,同一个代理在不同目标站点表现可能不一样,多换几个回显站点交叉验证,免得被单一测试源误导。请求也别只发个光秃秃的 GET,UA 和其他头部配置跟正式业务对齐,测出来的结果才有参考价值。另外本地和服务器要分开测,两边网络环境不同,结论可能对不上。
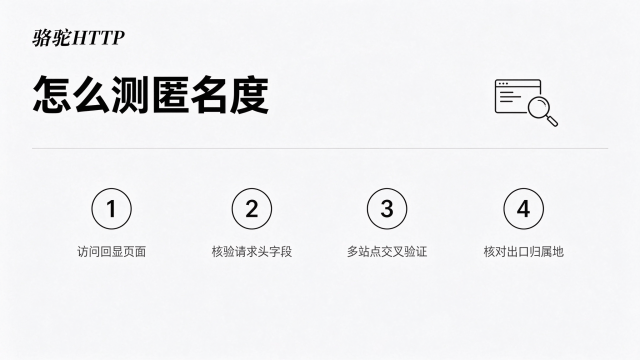
请求头之外,建议把连通性和溯源一起做了:查一下的归属地,看跟服务商标注的地域是否一致。有些业务对地域精度卡得很死,标注地和实际出口对不上,匿名度再高也没用。
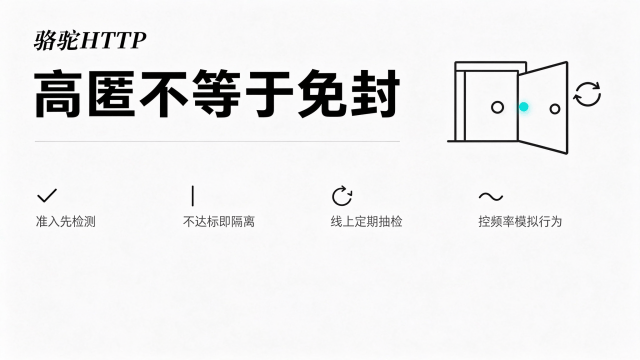
如果用量大,这个流程最好写成脚本自动化。每拉一批新IP,批量跑一遍,结果写进IP池的属性字段,不达标的直接标记隔离,不进调度队列,从源头拦住。但有个误区得说清楚:高匿不等于免封。它只是藏住了转发标识,同一个IP短时间内请求频率异常、行为模式机械,照样会被风控盯上。匿名性是地基,频率控制、请求头伪装、行为模拟得跟上,单靠高匿撑不住。
还有个地方容易被忽略:个别服务商在链路中间加了额外请求头,这种后台配置他们随时能改,意味着你今天测合格,明天人家策略一调,匿名性可能就掉了。所以检测不是一锤子买卖,线上在用的IP要定期抽检。一旦发现批量IP的请求头冒出陌生字段,立刻找服务商确认,或者直接换资源。长期跑的项目,把抽检机制立起来,风险能提前暴露,不至于等到业务大面积报错才救火。说到底,把匿名检测固化成IP接入的必经环节,是成本最低的一道保险,总比上线踩坑后再回头排查划算。
以上内容就是关于高匿代理的相关介绍了,总之像上面提醒的那样,多去测试,一些环节多注意下,多方比较。