本报告由数世咨询 & 零零信安 共同发布
在万物互联的数字化时代,数据做为第五大生产要素,要实现充分的流动才能创造出无限的价值。同时,数据安全风险也随之而来。数据的流动性意味着安全的巨大挑战,数据泄露事件成为常态。
为了掌握数据泄露态势,应对日益复杂的安全风险,数世咨询联合零零信安,基于0.zone安全开源情报系统,共同发布《全球数据泄露态势》月度报告。该系统监控范围包括明网、深网、暗网、匿名社群等约10万个威胁源。除了月度的数据泄露概况以外,报告还会针对一些典型的数据泄露事件进行抽样事件分析。如果发现影响较大的数据伪造事件,还会对其进行分析和辟谣。
本期报告的统计区间2026年10月。
一、数据泄露市场
2026年10月共监控到全球DWM(Dark Web Market)情报:
- 深网和暗网有效情报340,811份;
- 泄露数据的高价值买卖情报11,834份。
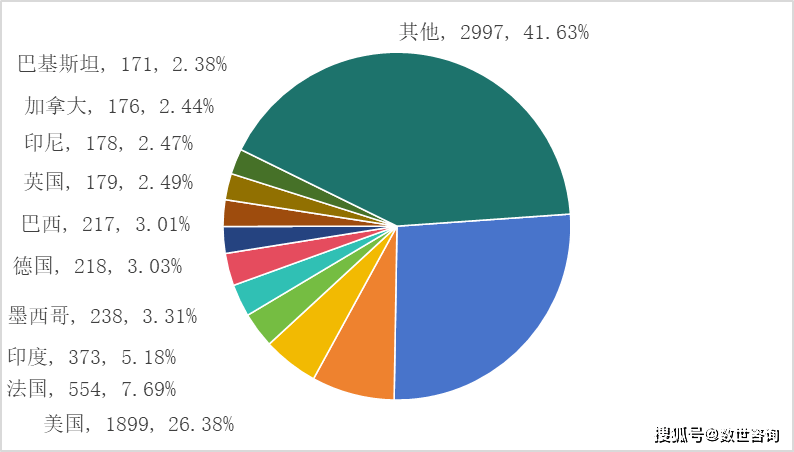
1、国家分类
其中美国是数据泄露第一大国,共泄露数据1,899份,其他数据泄露较多的国家还包括法国、印度、中国、意大利等。详情如下图所示:
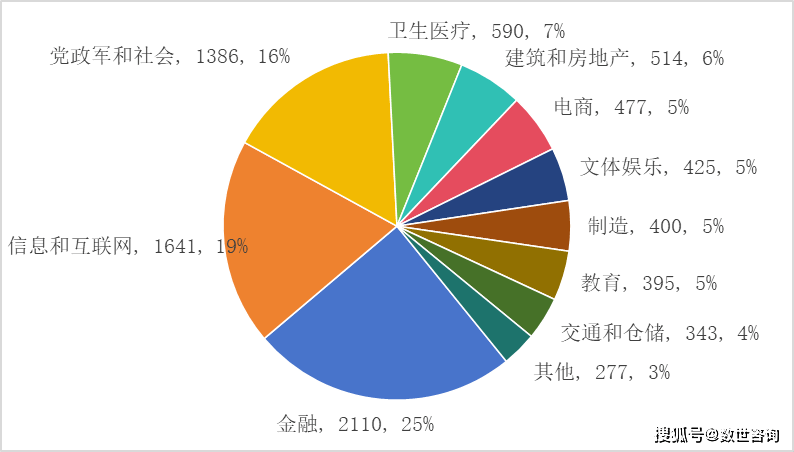
2、行业分类
10月份行业属性数据占泄露数据总量约97%左右,泄露的行业数据主要包括金融行业、信息和互联网行业、党政军和社会行业、制造行业、电商行业等。6%左右的泄露数据无明显行业属性,包括邮箱密码二要素数据、无明显泄露源的公民个人信息数据、批量的企业工商数据等。详情如下图所示:
3、泄露数量
10月份泄露的数据中包含数份数十亿三要素日志数据、数十份数十亿二要素数据、十亿条个人邮箱电话数据泄露,除上述数据外,全球整体数据泄露量达到数百亿行以上。排除该类数据泄露,具有明确泄露源的非二要素新数据泄露量约在数十亿行以上。
二、事件抽样分析
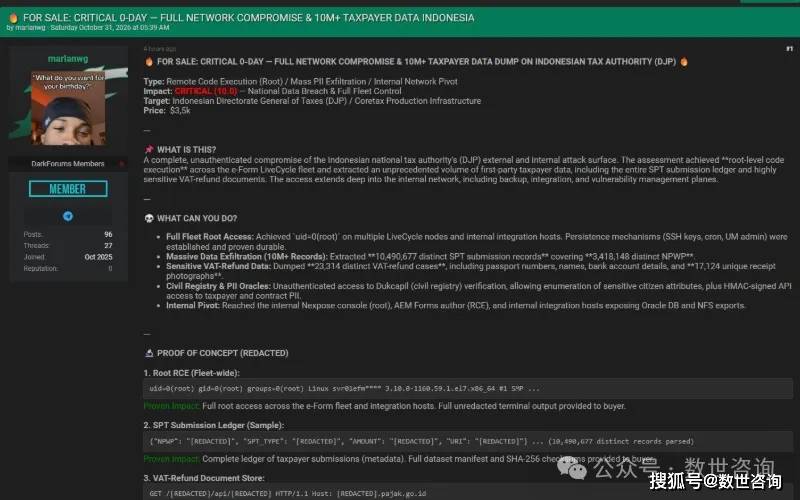
1、印度尼西亚税务总局数据泄露
发布时间:2026.10.31
泄露数量:10,513,000
售卖/发布人:marlanwg
事件描述:2026.10.31 某暗网数据交易平台有人宣称正在售卖一份印度尼西亚税务总局(DJP / Indonesian Directorate General of Taxes)纳税人数据。卖家称此份数据共约1049万条SPT申报记录(涉及约341万个NPWP)及2.3万余条增值税退税案例,数据字段包含SPT submission records、NPWP、passport numbers、names、bank account details、receipt photographs等,此份数据的价格未知。
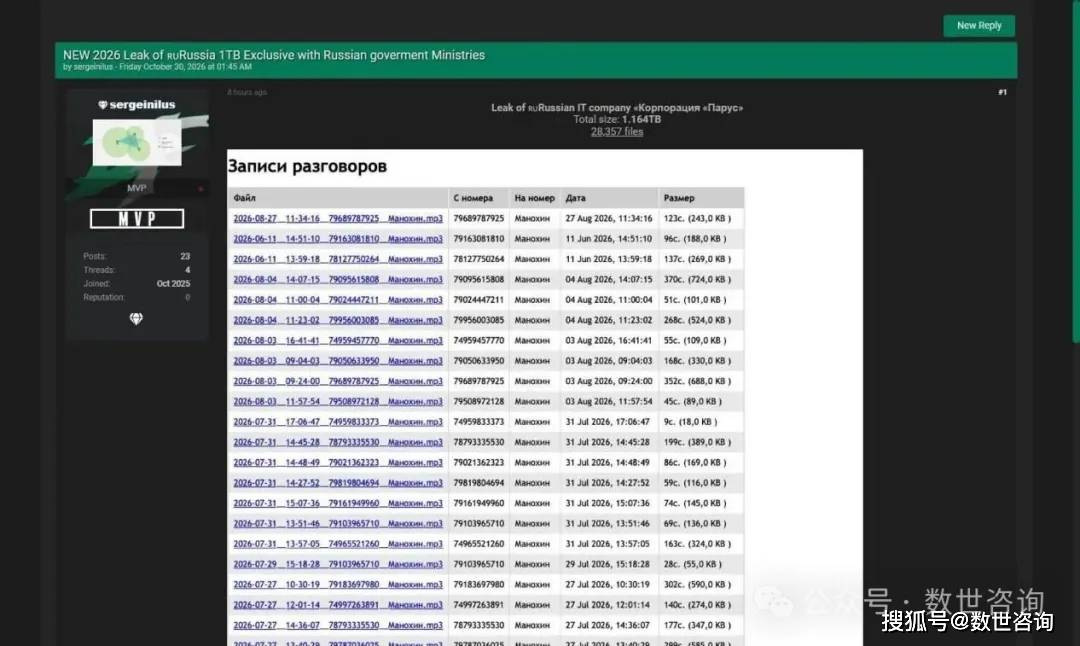
2、俄罗斯政府部委数据泄露
发布时间:2026.10.30
泄露数量:28,357
售卖/发布人:sergeinilus
事件描述:2026.10.30 某暗网数据交易平台有人宣称正在售卖一份俄罗斯IT公司「帕鲁斯」(Корпорация «Парус»)数据库(含与政府部门相关数据)。卖家称此份数据共约1.164TB(28,357个文件),数据字段包含通话录音、电话号码、通话时间等,此份数据的价格未知。
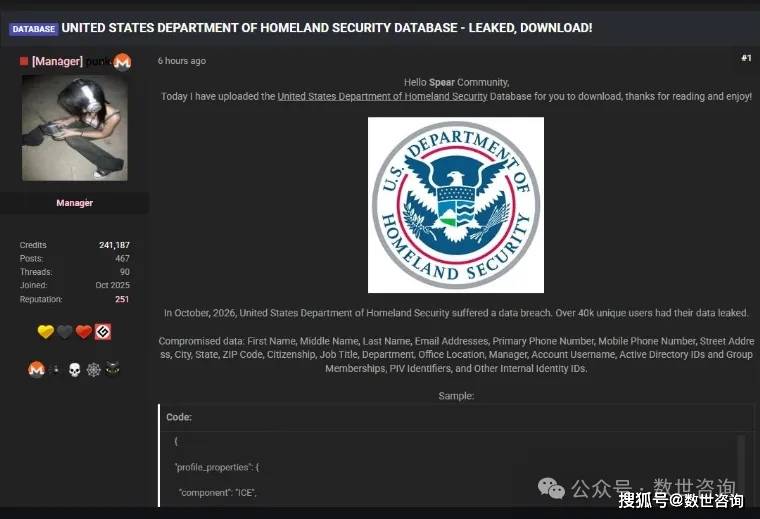
3、美国国土安全部数据泄露
发布时间:2026.10.30
泄露数量:40,000
售卖/发布人:punk
事件描述:2026.10.30 某暗网数据交易平台有人宣称正在售卖一份美国国土安全部(United States Department of Homeland Security)数据库。卖家称此份数据共超4万名用户记录,数据字段包含First Name、Middle Name、Last Name、Email Addresses、Primary Phone Number、Mobile Phone Number、Street Address、City、State、ZIP Code、Citizenship、Job Title、Department、Office Location、Manager、Account Username、Active Directory IDs、PIV Identifiers等,此份数据的价格未知。
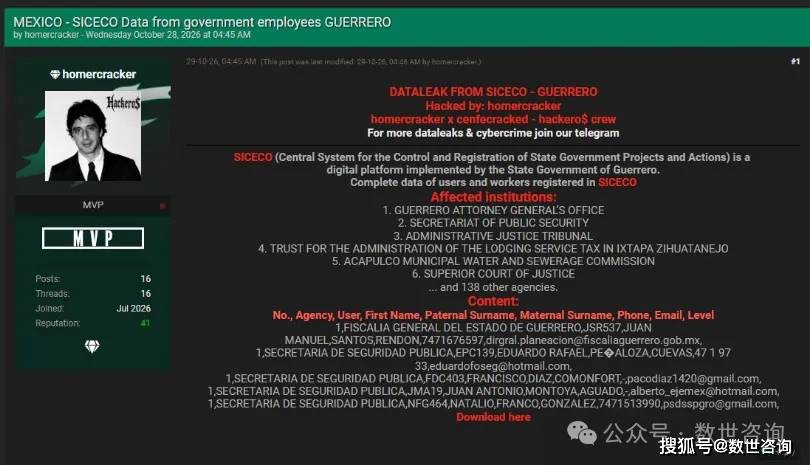
4、墨西哥格雷罗州政府SICECO系统数据泄露
发布时间:2026.10.29
泄露数量:
售卖/发布人:homercracker
事件描述:2026.10.29 某暗网数据交易平台有人宣称正在售卖一份墨西哥格雷罗州政府SICECO系统雇员数据库。卖家称此份数据共大量政府机构雇员记录,数据字段包含Agency、User、First Name、Paternal Surname、Maternal Surname、Phone、Email、Level等,此份数据的价格未知。
5、俄罗斯边防巡逻边境通行人员数据泄露
发布时间:2026.10.28
泄露数量:
售卖/发布人:lumen
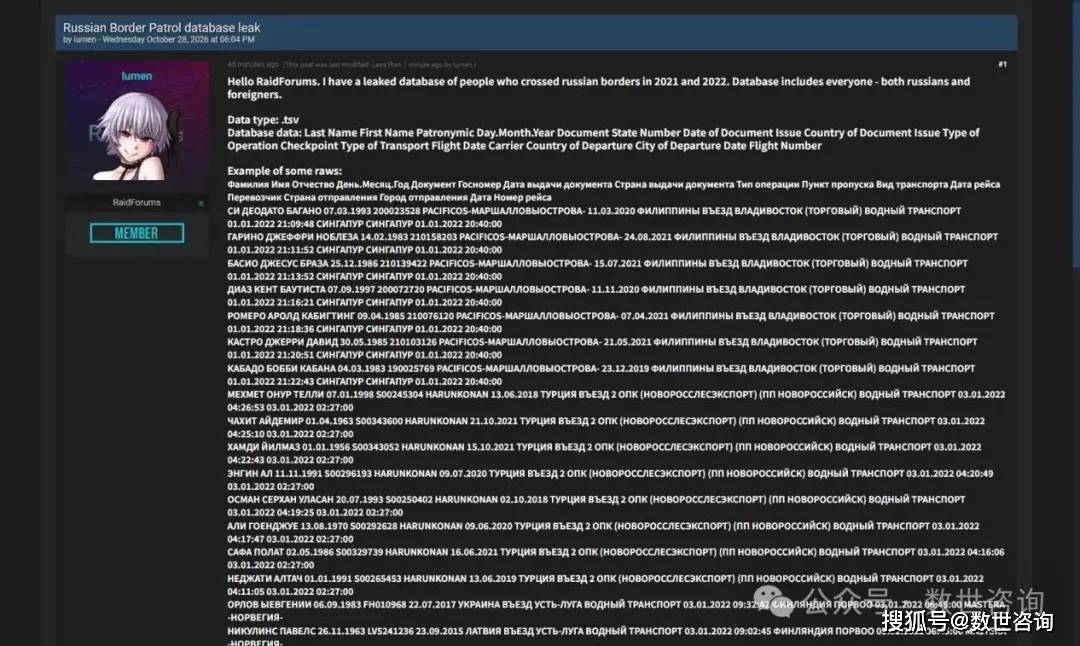
事件描述:2026.10.28 某暗网数据交易平台有人宣称正在售卖一份俄罗斯边防巡逻边境通行人员数据库(2021-2022年)。卖家称此份数据共大量边境通行记录(涵盖俄罗斯及外国公民),数据字段包含Last Name、First Name、Patronymic、Document Number、Date of Document Issue、Country of Document Issue、Type of Operation、Checkpoint、Type of Transport、Flight Date、Carrier等,此份数据的价格未知。
6、中国*防AI公司数据泄露
发布时间:2026.10.27
泄露数量:
售卖/发布人:Aku
事件描述:2026.10.27 某暗网数据交易平台有人宣称正在售卖一份中国*防AI公司数据。卖家称此份数据共约2.85GB压缩数据,数据字段包含source code、special government projects等,此份数据的价格未知。
7、中国旅行服务公司数据泄露
发布时间:2026.10.23
泄露数量:
售卖/发布人:tet
事件描述:2026.10.23 某暗网数据交易平台有人宣称正在售卖一份中国旅行服务公司数据库。卖家称此份数据共大量用户及行程相关记录,数据字段包含user_id、full_name、contact_phone、street_address、city、region、country_code、account_status、registered_at、preferred_departure_city、itinerary_count、hotel_booking_count、rail_ticket_count、flight_ticket_count等,此份数据的价格未知。
8、*国**外国人管理后端数据泄露
发布时间:2026.10.21
泄露数量:287,602
售卖/发布人:LM_CD
事件描述:2026.10.21 某暗网数据交易平台有人宣称正在售卖一份*国**外国人管理后端数据库。卖家称此份数据共260,348条住宿登记记录(涉及约21.6万个唯一证件号码)及27,254张扫描件(约1.47GB),数据字段包含identity、check-in、host organization、date of birth、phone、purpose、co-travelers、port of entry、passport bio pages、visas、portraits、operator accounts with password hashes等,此份数据的价格未知。
9、中国智能电动汽车公司数据泄露
发布时间:2026.10.21
泄露数量:
售卖/发布人:araragi
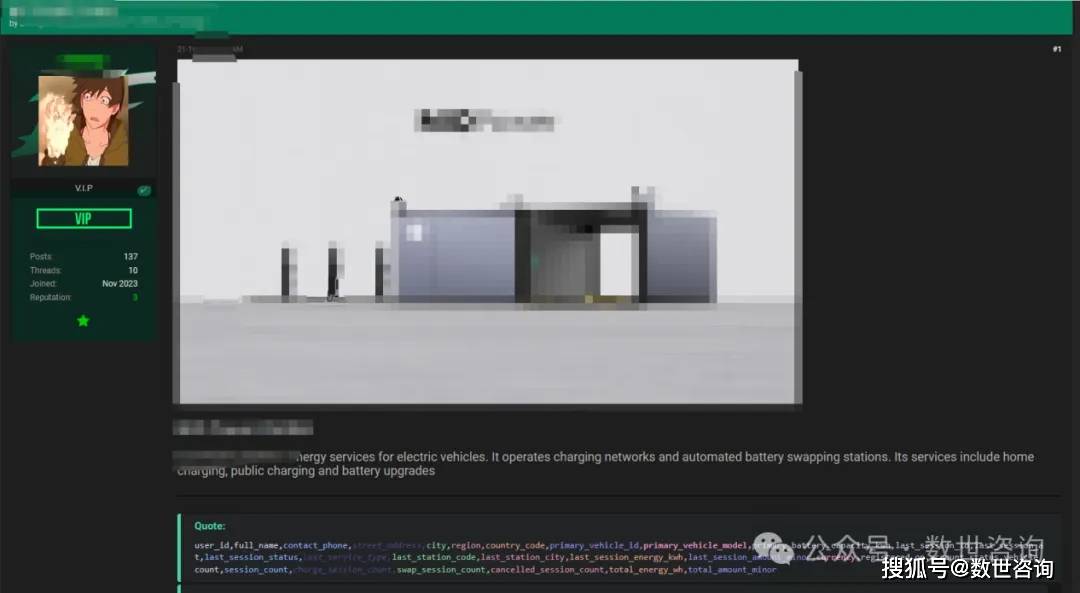
事件描述:2026.10.21 某暗网数据交易平台有人宣称正在售卖一份中国智能电动汽车公司用户及充电/换电服务数据库。卖家称此份数据共大量用户及服务记录,数据字段包含user_id、full_name、contact_phone、street_address、city、region、country_code、primary_vehicle_id、primary_vehicle_model、primary_battery_capacity_kwh、last_session details、session_count、charge_session_count、swap_session_count、total_energy_wh等,此份数据的价格未知。
10、中国酒店集团数据泄露
发布时间:2026.10.21
泄露数量:31,1000,000
售卖/发布人:tet
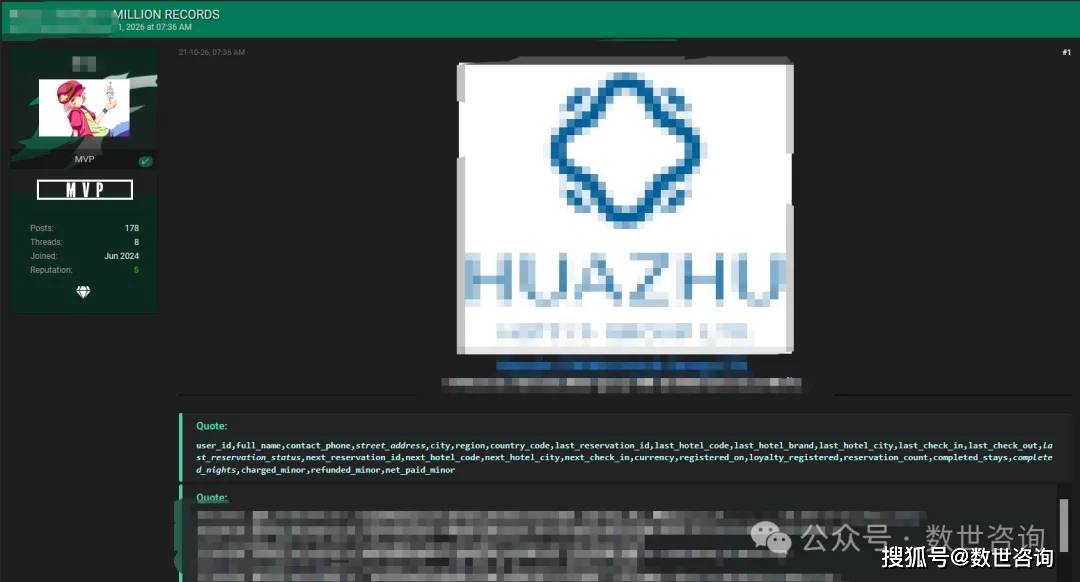
事件描述:2026.10.21 某暗网数据交易平台有人宣称正在售卖一份中国酒店集团用户数据库。卖家称此份数据共约3.11亿条记录,数据字段包含user_id、full_name、contact_phone、street_address、city、region、country_code、last_reservation_id、last_hotel_code、last_hotel_brand、last_hotel_city、last_check_in、last_check_out、reservation_count、completed_stays、completed_nights等,此份数据的价格未知。
三、勒索软件和黑客组织
1、活跃商业黑客组织综述
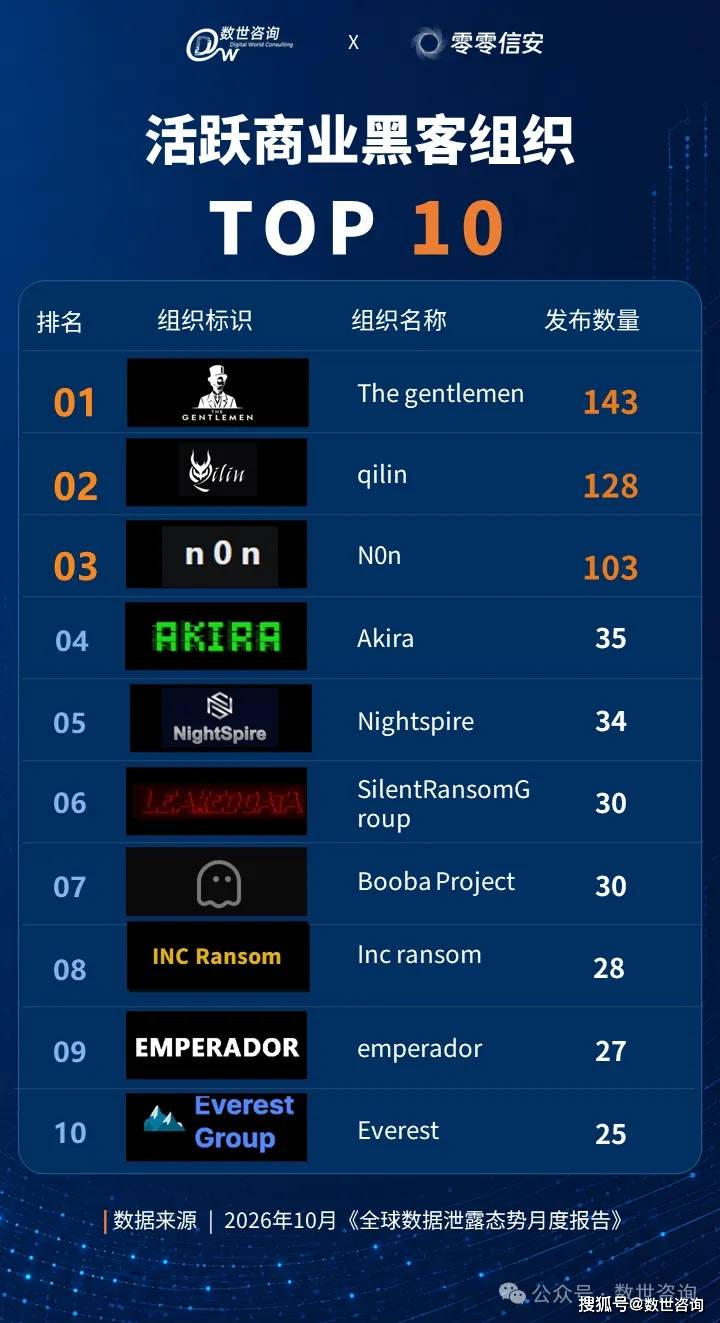
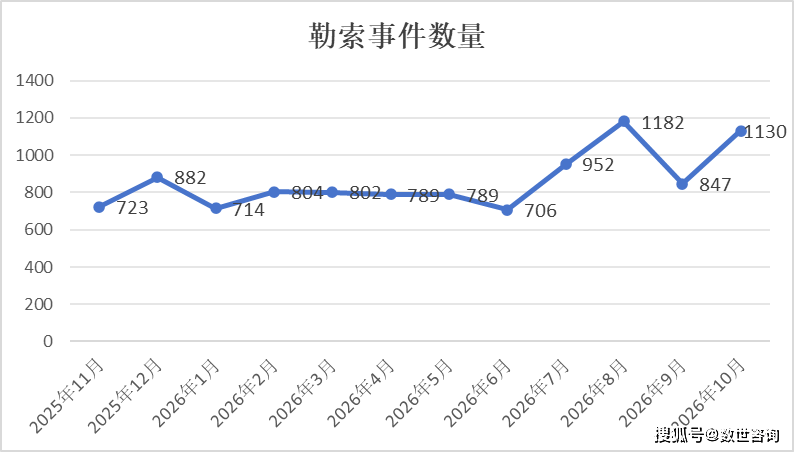
2026年10月全球活跃的商业黑客组织(有勒索发布行为)共84个,公开的勒索事件共1130 件,TOP 10的黑客组织如下所示:
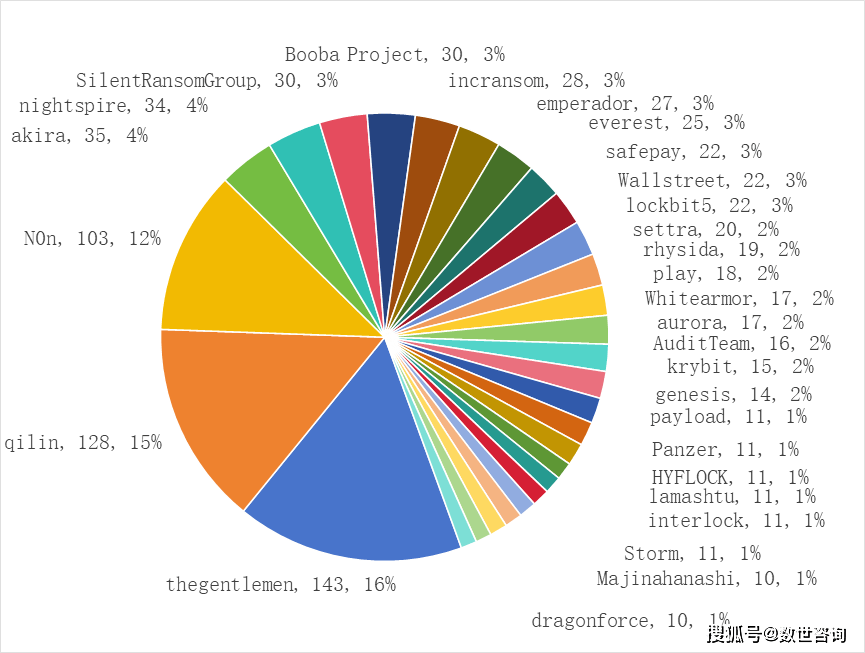
TOP 30的商业黑客组织公开发布的勒索事件占全部事件的77.01%,如下所示:
2、黑客组织活跃度趋势
下图为近一年来黑客组织活跃度趋势图,从下图可看出,虽然每个月全球商业黑客组织的活动波动性较强(本月与上月相比有所减少),整体活跃度趋势正在逐步趋于稳定,统计末端(2026年10月)达到一年前统计前端(2025年11月)的156.3%:
随着TI+AI(开源情报+人工智能自动化)的攻击方式逐步成熟,尤其是2023年以来,WormGPT和FraudGPT的发布和发展,黑客组织正在向精英化、小型化、自动化演进,这也促使更多的黑客组织逐渐分裂、诞生和成长,本月活跃的黑客组织的数量如下图所示:

3、本月典型事件说明
由于每月黑客组织行动数量庞大,无法在报告中枚举全部事件,分析员随机抽取展示10个典型样例事件,并对其中部分代表性事件进行细节说明:
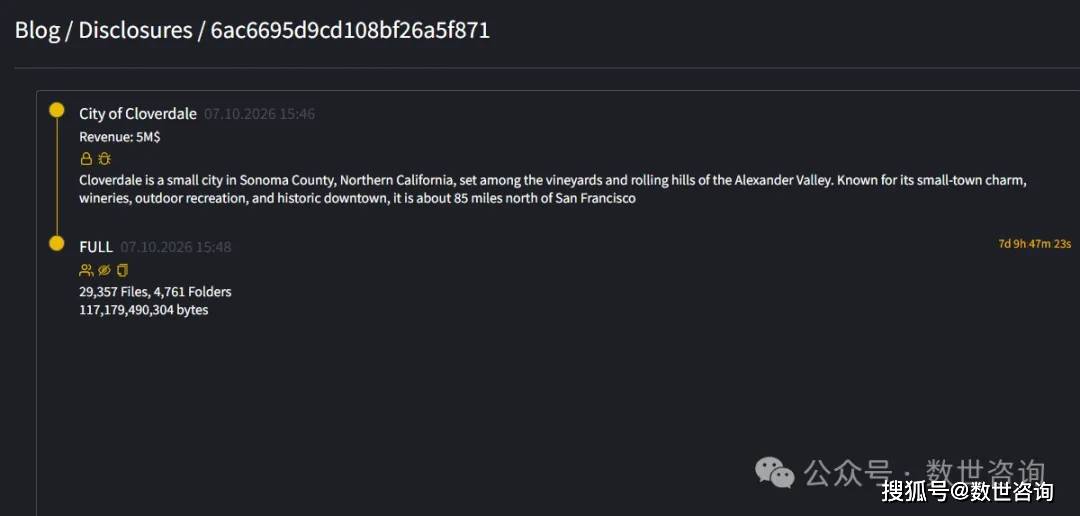
1)美国加州索诺玛县克拉弗代尔市
商业黑客组织INC Ransom在2026/10/7公布了美国加利福尼亚州Cloverdale市被勒索的信息。美国加利福尼亚州Cloverdale市是Sonoma County的一个小型城市政府机构,负责为当地居民提供市政服务与公共管理。Cloverdale市位于美国加利福尼亚州北部Alexander Valley地区,以小镇风情、酒庄、户外休闲和历史城区为特色。截止本篇报告发出之时,黑客组织尚未发布更多关于Cloverdale市的数据。
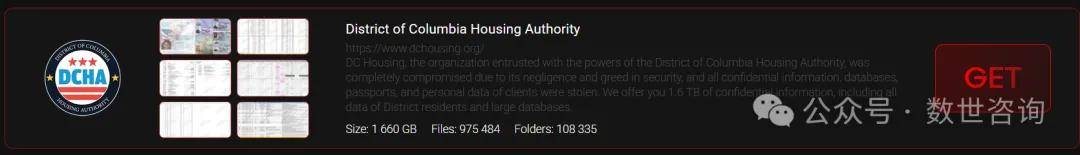
2)哥伦比亚特区住房管理局
商业黑客组织Interlock在2026/10/25暗网公布了美国哥伦比亚特区住房管理局被勒索的信息。美国哥伦比亚特区住房管理局是哥伦比亚特区的一个政府机构,负责为低收入居民提供公共住房和住房援助服务。哥伦比亚特区住房管理局位于美国华盛顿特区,以公共住房管理和住房补贴服务为特色。截止本篇报告发出之时,黑客组织尚未发布更多关于哥伦比亚特区住房管理局的数据。
3)哥伦比亚特区住房管理局
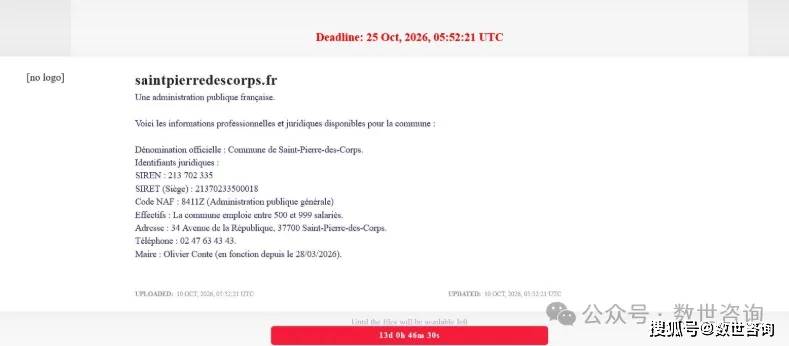
商业黑客组织LockBit在2026/10/10公布了法国Saint-Pierre-des-Corps市被勒索的信息。法国Saint-Pierre-des-Corps市是法国的一个地方自治政府机构,负责为当地居民提供市政服务与公共管理。Saint-Pierre-des-Corps市位于法国中央-卢瓦尔河谷大区,以地方行政管理和社区服务为特色。截止本篇报告发出之时,黑客组织尚未发布更多关于Saint-Pierre-des-Corps市的数据。
4、本月涉及中国企业的勒索事件说明
在当今数字化时代,网络安全问题日益突出,勒索软件袭击已成为全球范围内的一大威胁,中国也不例外。近年来,我国频繁发生的勒索软件事件已经引起了广泛关注,但我们仍需进一步重视起来,以防范这一威胁。勒索组织的攻击手段日益多样化,其针对性强、隐蔽性高,一旦遭受攻击,可能会导致巨大的经济损失和社会影响。尤其是对于我国重要基础设施、金融系统、企业以及个人用户,都存在着潜在的安全隐患。
以下为本月涉及中国企业的勒索事件说明:
5、典型黑客组织简介(n0n)
由于国内安全行业尚处于从以合规为目标向实战化攻防的转型初期,我们计划在每期报告中对一个典型的商业黑客组织进行科普性介绍,以普遍增加从业人员对勒索软件和黑客组织的认知度。
已经介绍过的黑客组织有:Lockbit3,Royal,Play,Rhysida,Alphv,8base,Hunters International、BianLian、Akira、Cactus、Abyss-Data、Black Suit、Arcus Media、space bear、killsec、fog、Funksec、Babuk-Bjorka、Hellcat、Babuk2、NightSpire、Dragonforce、Handala、D4RK4RMY、Warlock、World Leaks、sinobi 、Interlock、Qilin、Anubis、The Gentlemen、Beast、ShinyHunters、INC Ransom、Krybit、CL0P、direwolf、safepay如需了解请翻阅往期报告。
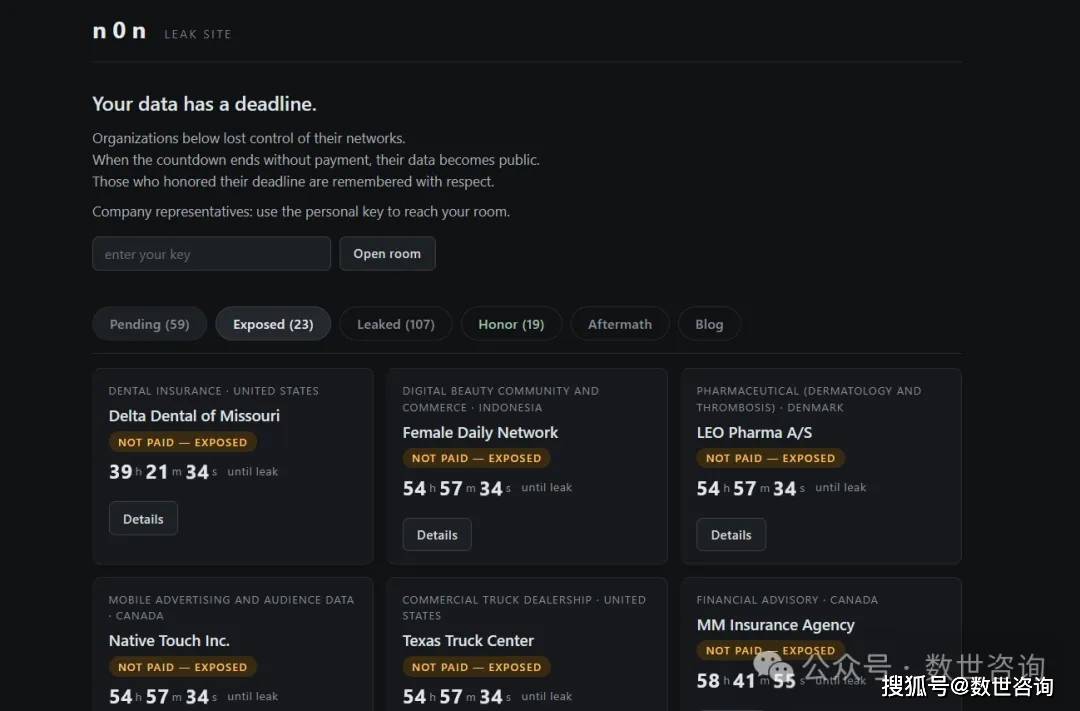
本期为您介绍的是n0n勒索软件黑客组织,n0n是一个于2026年9月中旬公开现身的新兴数据勒索团体,以封闭或小团队方式运营,初期以纯数据窃取与公开泄露为主,后续出现加密器开发迹象。它采用“数据窃取+(可选)加密/破坏”模式,加密文件可追加.n0n扩展名,并在Tor数据泄露站点(DLS)上按受害者发布定制化勒索说明与倒计时。其关键技术能力包括大量依赖窃取或弱凭证进行初始访问(凭证填充、会话令牌、邮箱与一次性代码等,未见明确大规模漏洞利用)、数据外泄、防御规避与反恢复,以及通过Tor DLS进行公开点名、样本展示和赎金谈判;公开情报还显示其使用AI编程辅助工具生成与调试攻击脚本。
截至2026年11月中旬,n0n已在泄露站点累计声称约120至220余个受害者(不同追踪平台口径不一,近30天仍保持较高新增节奏),主要针对全球40余个国家/地区(美国占比最高,其次为加拿大、韩国、巴西、英国、印尼、中国等),重点行业包括交通物流(尤其是港口与航运)、零售消费、技术、医疗健康与制造业。典型案例包括2026年10月12日一次性点名约38家全球港口、终端与航运企业(跨18个国家,部分分析认为可能源于单一供应商或中介数据),以及对Landmark Group(阿联酋)、DraftKings、LiveRamp、LEO Pharma、Female Daily Network,以及Starbucks、Gap、Samsung等零售与科技相关组织的攻击,常伴随数GB至更大范围数据外泄威胁。部分安全厂商指出其公开受害者数量可能存在夸大,实际有效入侵规模或低于站点列表,但仍显示出对物流供应链与凭证密集型环境的快速适应性。
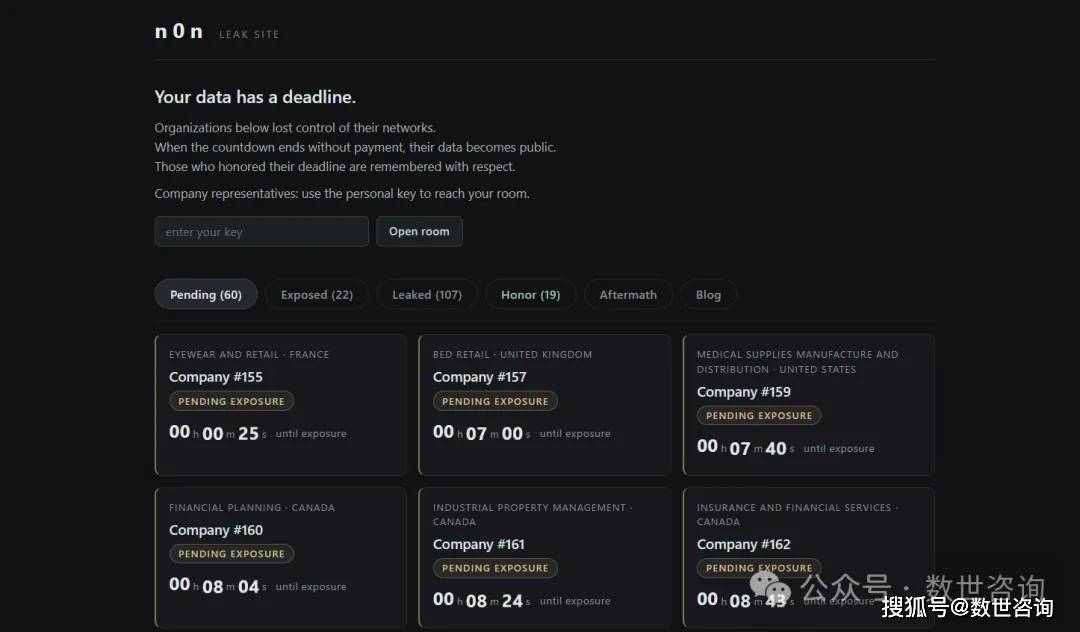
下图为n0n所运营的数据泄露网站:
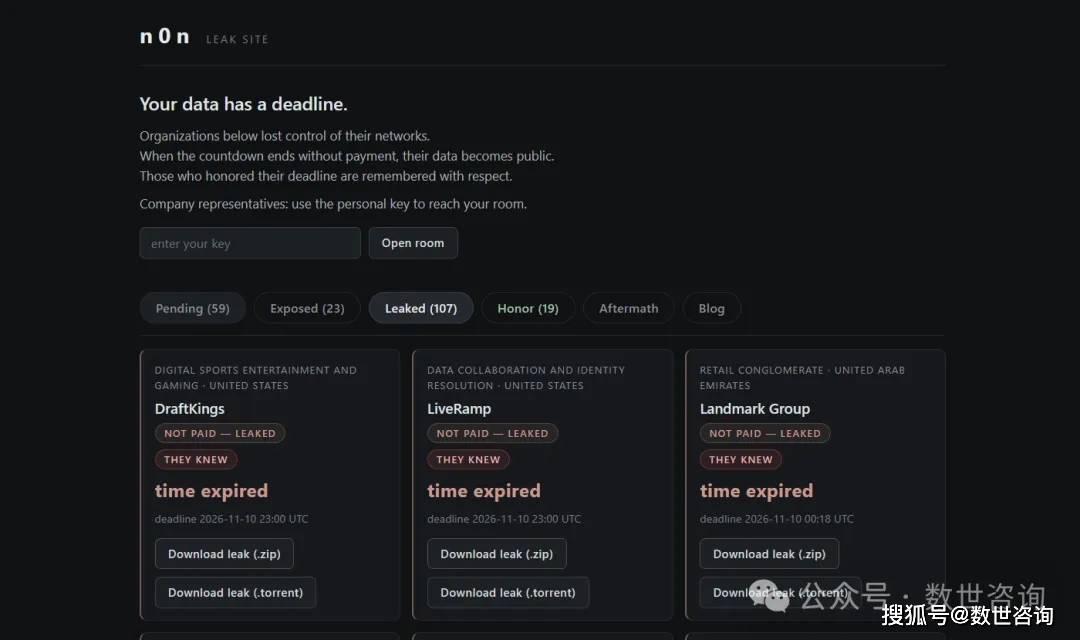
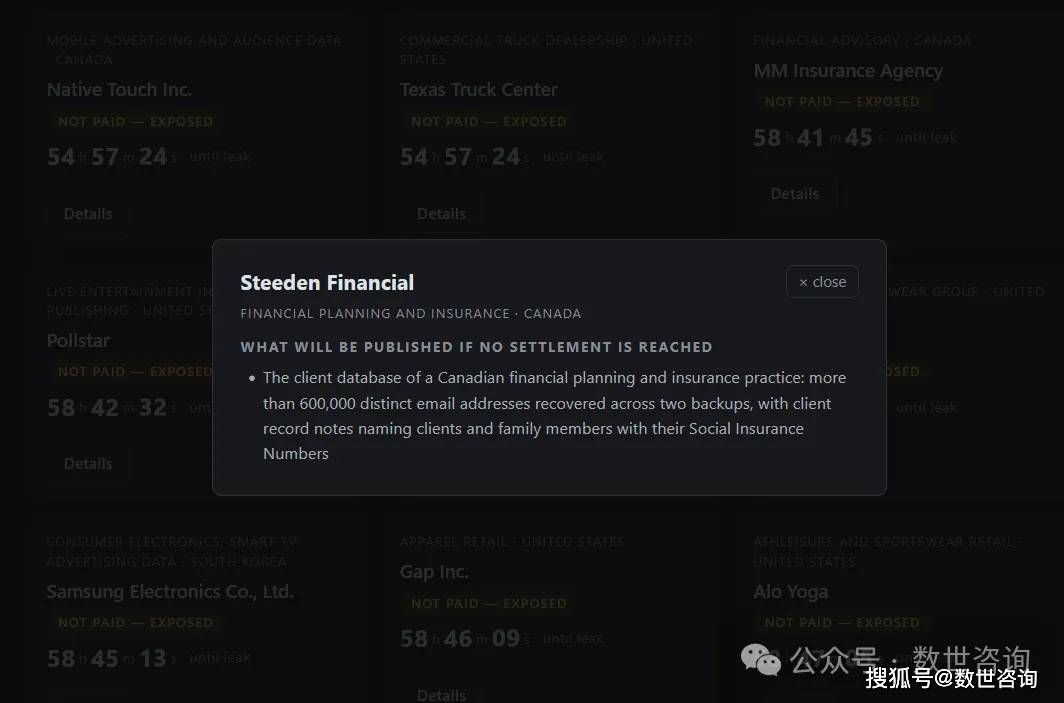
下图为non运营网站上的泄露事件详情:
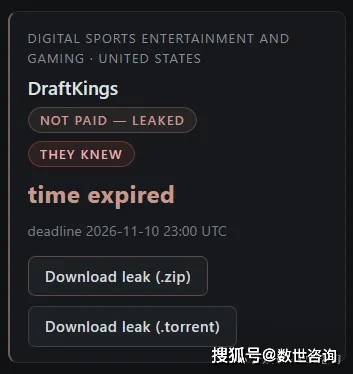
如勒索不成,会把他们获取到的全部受害者数据上传到他们运营的数据泄露网站上:
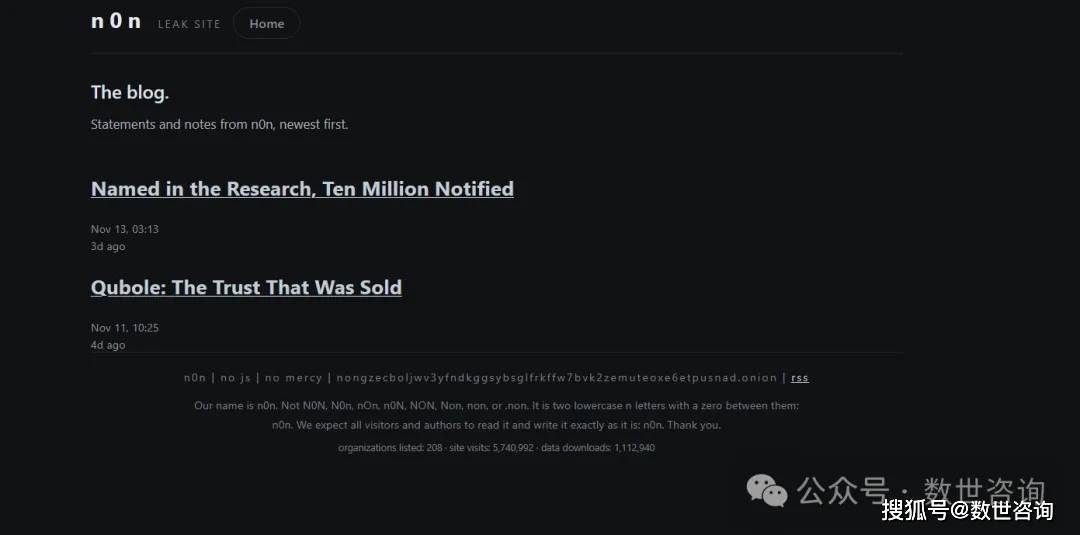
下图为non运营网站上的blog详情:
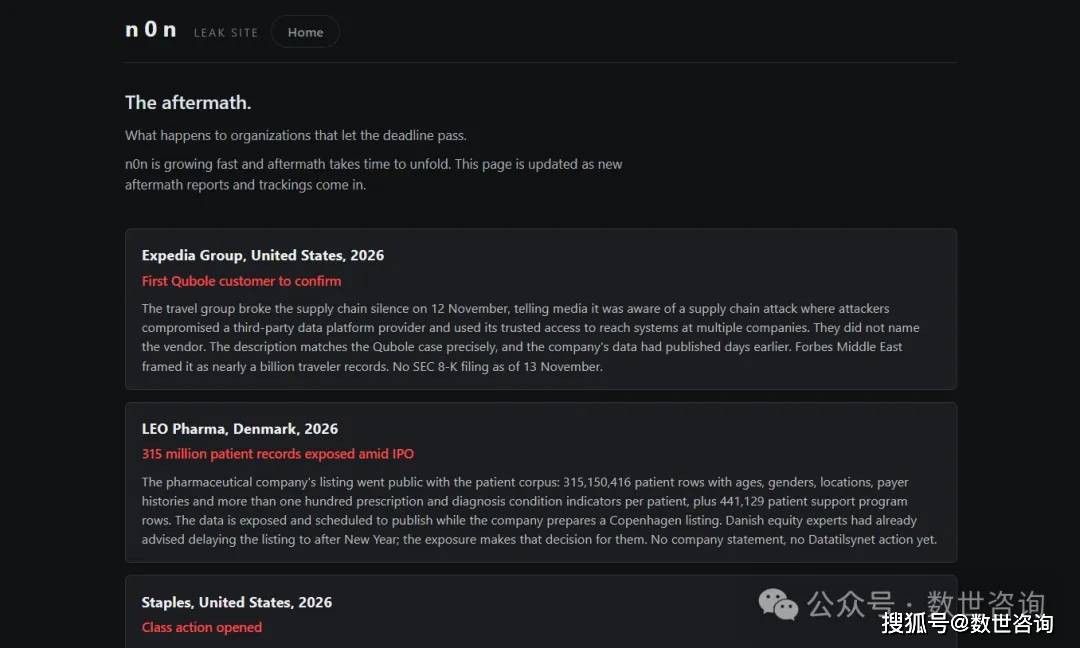
下图为non运营网站上的aftermath详情:
四、匿名社交社群
10月份监控到匿名社交社群情报总数量49,751,229条,提供的有效数据泄露样例下载7,127份。涉及到我国数据泄露的内容包括:快递信息、银行信息、学生信息、就医信息、打车信息、退休人员信息、医护信息、车主信息、网贷信息、投资信息等众多类型。以下随机选取展示部分样本:
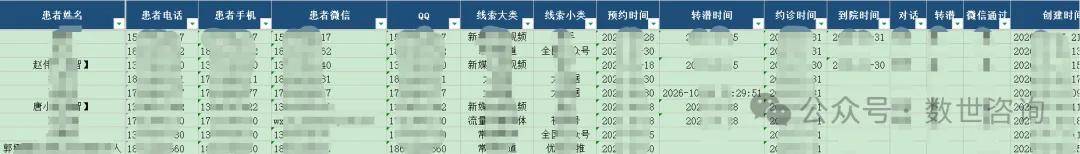
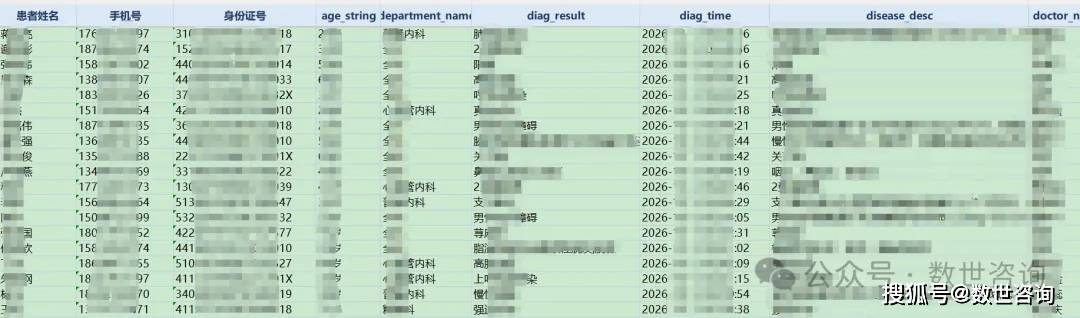

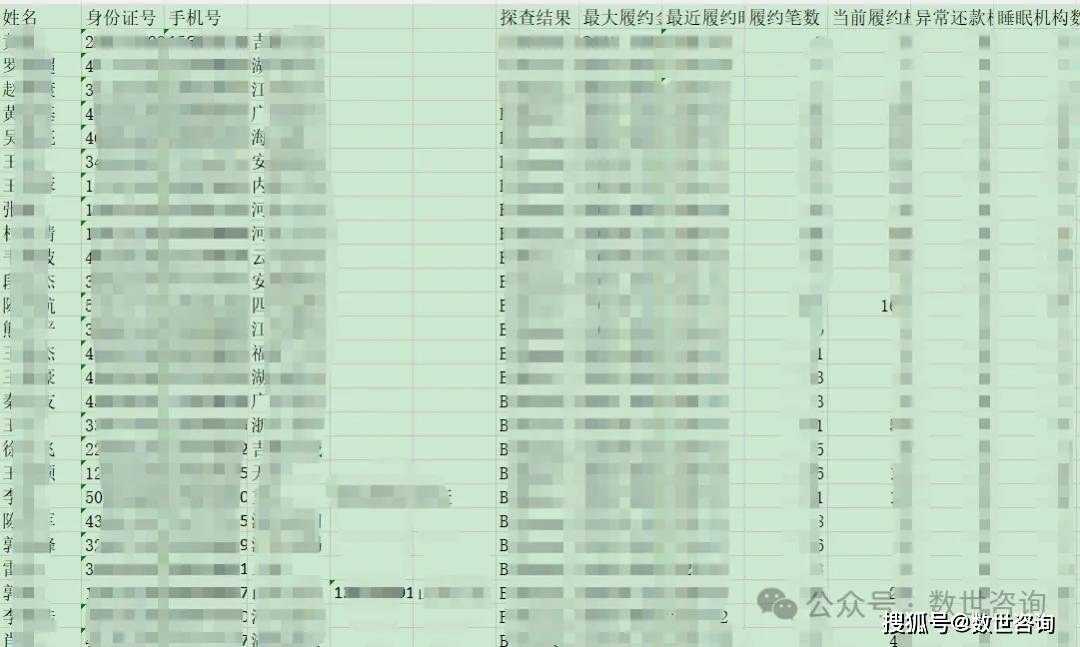
据仅为在匿名社交社群中,攻击者展示的样例数据,每份样例会提供数十至数百条不等。即:匿名社交社群中仅每个月发布的我国数据泄露的样例数据就有10万条左右,全数据量估算在1000万条以上。
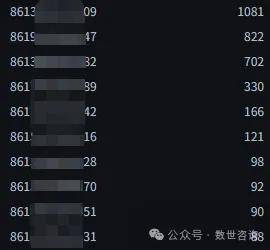
此外,检索到10月份使用匿名社交软件的活跃用户中,以“86(我国区号)”开头的手机号共发信息5,858条。使用匿名社交软件的用户,不会受到实名监管,其目的性值得考虑。以下为9月份使用“86”开头的手机号的TOP 10信息:
注:本篇内容中的数据均为暗网交易平台卖家宣称内容,数据真实性、实际泄露范围未经过权威核实,仅作为网络安全风险态势分析参考,不构成事实认定依据。
* 如果您对《全球数据泄露态势月度报告》有任何问题或意见,包括引用、指正或合作,请通过电子邮件 [email protected] 与我们联系。