你正在陪一个重要客户吃饭,对方突然压低声音问你:“对了,张总那边给你们的报价是多少?” 你心里咯噔一下,因为就在今天下午,你的销售总监小李把含有最终报价的合同草案,通过微信发给了他的一个 “朋友” 帮忙 “看看格式”。此刻,你只能强装镇定。这种场景,每天都在无数企业里真实上演,一次无意的转发,就可能让数月的努力和几十万的利润瞬间蒸发。
对于真正想根治数据泄露问题的企业而言,这套系统的价值不在于 “有没有”,而在于它提供了当下最接近 “无感精准管控” 的解决方案。
它构建的是一个完整的防护闭环:
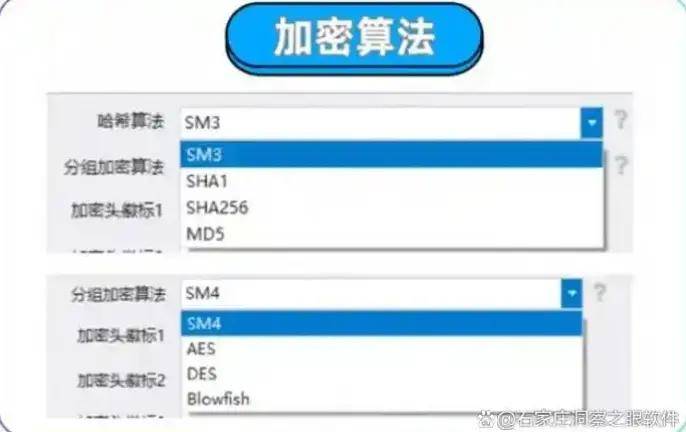
灵活加密算法选择:集成 AES、RSA、Blowfish 等多种国际认可的加密算法,企业可根据文件的重要程度和使用场景,灵活选择最适配的加密方式。
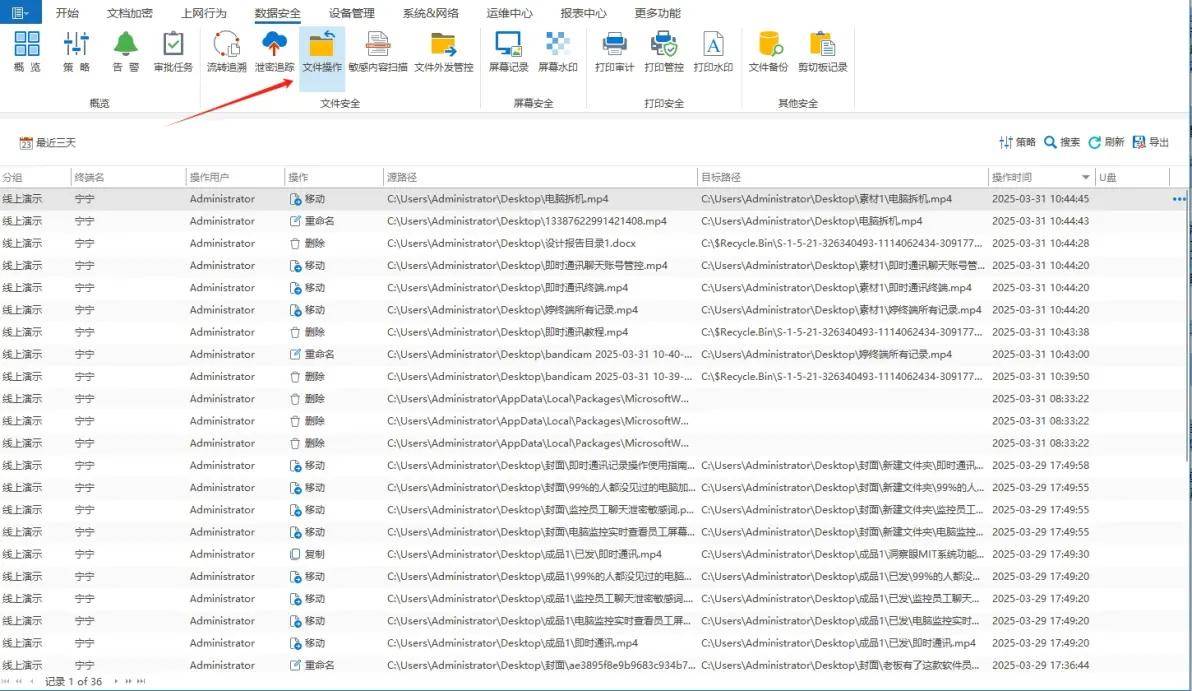
文件操作追踪:全面跟踪文件创建、修改等操作,对核心机密文件设敏感操作提醒,异常变动时可追溯源头,防范非法篡改或泄露。
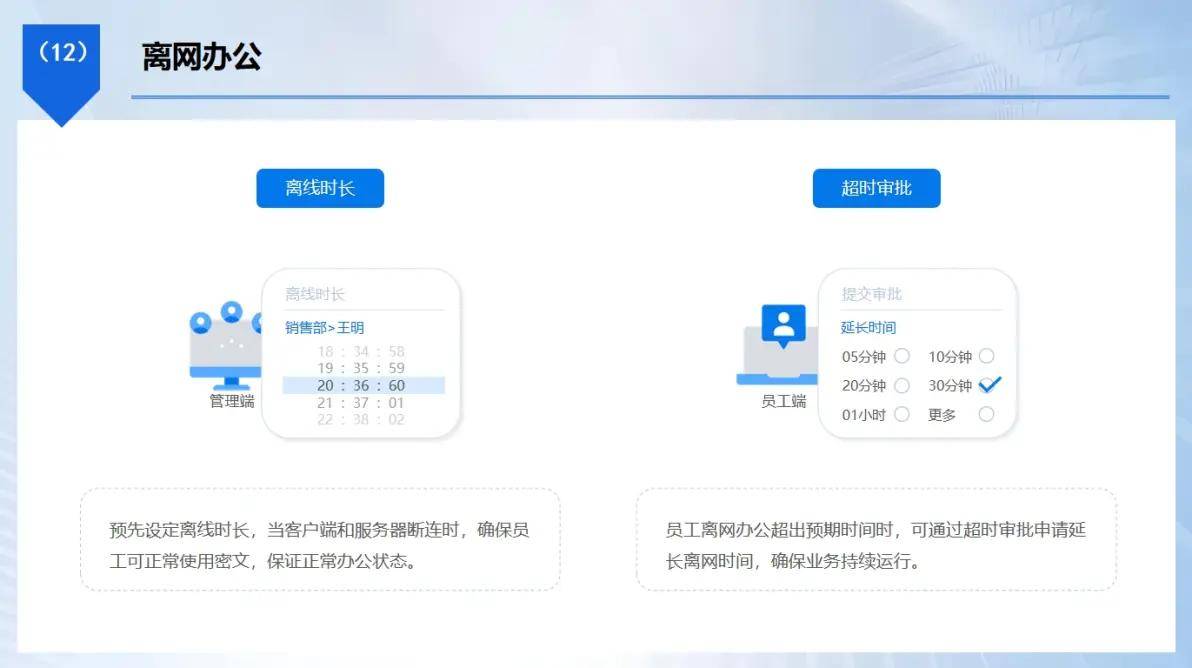
离线管控:员工出差时可通过审批保持加密文件正常办公可用,不影响日常开发,还可以设置离网文件的有效期、打开次数、禁止复制等权限,防止加密文件泄密。
这意味着,部署它不仅仅是上了一把锁,更是配备了一位 7x24 小时在线的数字安保主管,管控精准,且不影响员工的正常工作习惯。
【第 2 款】管易控终端卫士它的优势在于基础管控功能明确,能实现基础的 U 盘禁用和网页过滤。然而,它的策略往往比较生硬,要么全盘禁止,要么完全放行,缺乏基于内容敏感性的灵活判断。面对员工将文件内容复制到网盘或通过私人邮箱外发,它常常显得束手无策。
【第 3 款】云界数据安全哨兵这款 SaaS 服务部署起来确实快,主打轻量便捷。但其防护逻辑主要基于事前策略设定,对已经发生的、绕过既定策略的泄露行为,缺乏有效的事后追溯和审计能力。它更像一道固定的安检门,对于翻墙而过的行为无能为力。
顾名思义,它的核心能力是强制加密。企业内部流转的文件安全性很高。但问题也随之而来:任何需要对外发送的文件,都必须经过管理员手动解密审批,流程繁琐,在需要高频对外协作的设计或商务部门,极易引发抱怨,严重影响效率。
【第 5 款】巡迹网络行为分析这款工具长于记录和分析员工的网络浏览行为,对于防范摸鱼和无关流量消耗效果不错。但它的短板同样致命:它只关注 “网络流量” 这个层面,对于发生在终端本地的文件操作(如复制到个人手机、通过蓝牙传输)完全看不见,防泄密能力存在巨大盲区。
它能够深度扫描外发邮件的内容和附件,拦截敏感信息。这是一个单点能力很强的工具。但泄密渠道早已不限于邮件,当员工通过即时通讯工具、社交软件甚至拍照的方式泄露信息时,这套系统便失去了用武之地,防护范围过于狭窄。
【第 7 款】智察桌面监控系统它的监控颗粒度非常细,甚至能定时截图或录屏。这带来了极强的威慑力和事后追溯能力。但这种 “全景监控” 模式对员工心理压力巨大,容易引发关于隐私的激烈冲突,不利于团队信任文化的建设,管理成本和风险极高。
现在来算一笔现实的账。一次核心客户名单或投标报价的泄露,带来的直接损失可能是数十万甚至更多,这还不包括商誉的损害。而一套能够避免此类风险的专业系统,其年化成本往往只相当于几顿高规格的商务宴请。你是愿意为一次无可挽回的损失买单,还是投资于一个持续生效的 “数字保险”?选择哪条路,决定了你的生意是在玻璃房里裸奔,还是在保险柜里稳健运行。