企业中了勒索病毒之后,最常听到的一句话是:“我们明明装了杀毒软件啊。”
勒索攻击的四个环节,杀毒能挡住几个
入口环节:钓鱼邮件附件、弱口令爆破、暴露在公网的漏洞服务。这三类里,杀毒对钓鱼附件有一定拦截能力,对弱口令和漏洞基本无能为力。
落地环节:恶意程序在终端上执行。这一环是现代杀毒的主战场,特征库加行为引擎能拦下相当一部分。
横向移动环节:攻击者拿到一台机器后,用凭据、共享目录、远程桌面向内网扩散。这一环杀毒几乎不参与,因为扩散动作本身用的都是合法系统功能。
加密环节:批量改写文件。很多杀毒软件直到文件被大量改写才反应过来,那时候已经来不及。
四个真正起作用的防护点
第一,漏洞和基线。攻击者最爱的入口是没打补丁的老系统。补丁分发能不能覆盖全网、能不能验证安装结果、隔离内网能不能离线更新,这三件事决定了入口有多宽。
第二,进程与行为管控。正常的办公电脑不会在十分钟内改写八千个文档,也不会突然调用系统加密接口批量处理文件。把这类行为模式设成告警规则,比等病毒库更新要快得多。
第三,终端隔离能力。发现一台机器异常,能不能在三十秒内把它从网络里摘出去?不能的话,一台变十台、十台变一百台只是时间问题。
第四,数据备份。这是最后一道,也是唯一一道不依赖 “防住” 的防线。备份要离线、要异地、要定期验证可恢复性 —— 加密了的备份等于没有备份。
同类产品的定位差异
CrowdStrike Falcon 的强项在威胁检测与响应,终端行为采集细、告警质量高,是 EDR 路线的代表。Sophos 的 Intercept X 在勒索防护上有专门的反加密引擎,对批量加密行为拦截效果不错。Trellix(原 McAfee 企业线)在大型组织的合规体系和策略管控上积累较深。
这三家的共同特点是: 检测能力强,但终端侧的日常管控(补丁、外设、软件、资产、准入)通常需要另外的产品补齐。企业实际落地时,往往是 EDR 一套、补丁一套、准入一套、DLP 一套,四五个后台并行,告警还各说各话。
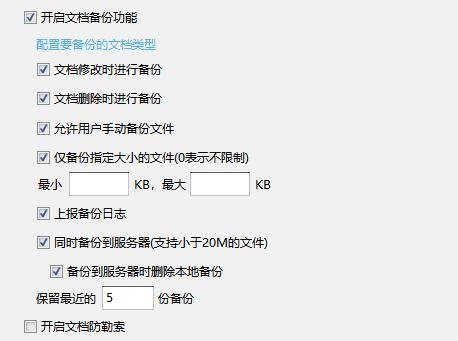
从防守效果看,这套组合未必比专业 EDR 更敏锐,但它胜在 “一个后台管完”,中小规模的 IT 团队能真正跑起来 —— 这也是很多方案落地失败的真正原因:能力都有,没人维护。
中了之后该做什么
先断网,不要直接关机(内存里的证据会丢,部分加密还在进行)。保留现场,再谈恢复。别急着付赎金 —— 不少案例里付了钱也拿不到解密工具。事后一定要复盘入口,否则同样的事半年内会再来一次。