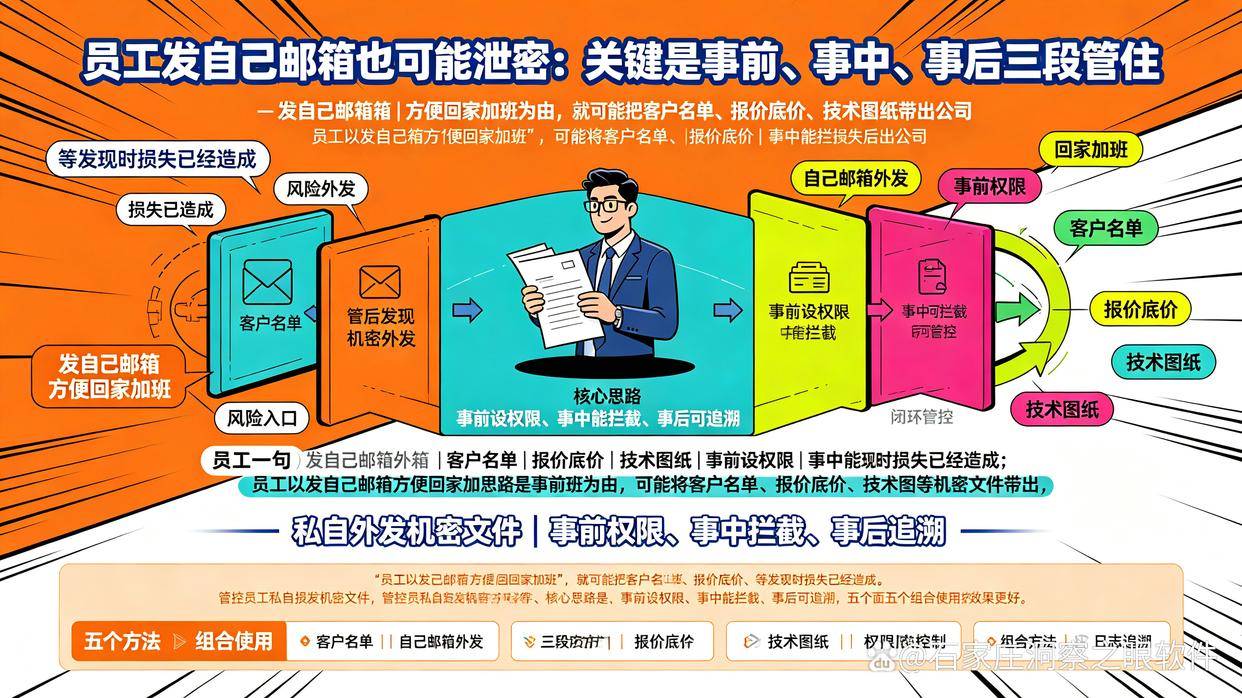
员工一句“发自己邮箱方便回家加班”,就可能把客户名单、报价底价、技术图纸带出公司,等发现时损失已经造成。管控员工私自外发机密文件,核心思路是“事前设权限、事中能拦截、事后可追溯”,下面五个方法组合使用效果更好。
技术管控是最直接的落地手段,在员工电脑上部署终端安全管理软件,从源头上管住文件的去向。以洞察眼MIT系统为例,它在文件外发管控上能做到这几件事:
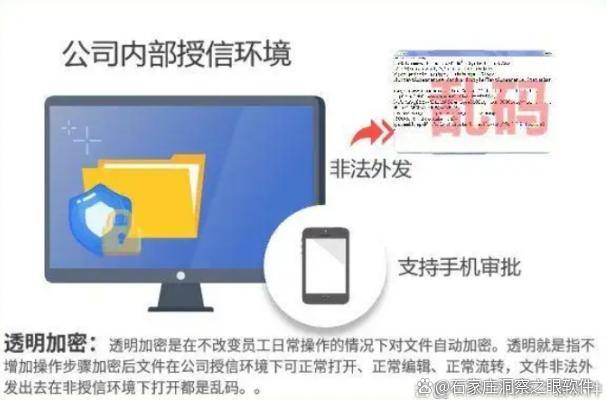
1、透明加密:文档、图纸、源代码等在内部正常使用,离开授权环境自动变成乱码,拷走也打不开;
2、外设管控:U盘、移动硬盘、蓝牙等外设可按部门设置禁用、只读或使用审批,杜绝私拷;
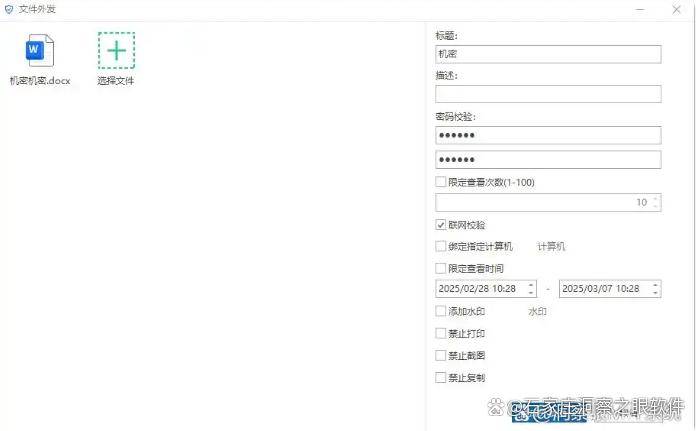
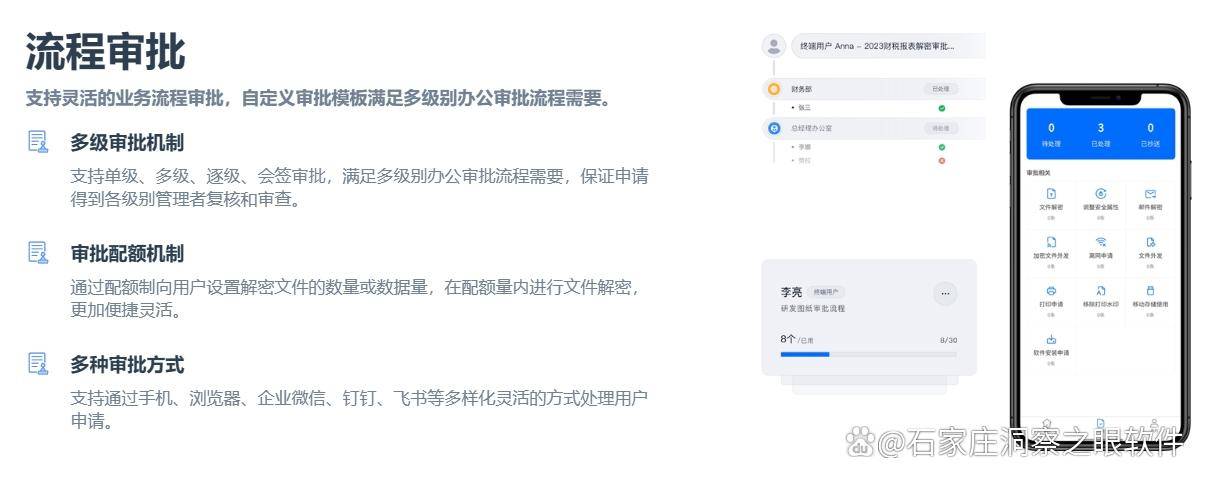
3、外发审批:网页邮箱、网盘、IM传文件等通道敏感内容自动识别,命中规则需管理员审批才能发出,全程留痕;
4、行为审计:文件从创建、复制到外发全程记录日志,配合屏幕行为记录,事后可完整还原泄密路径。
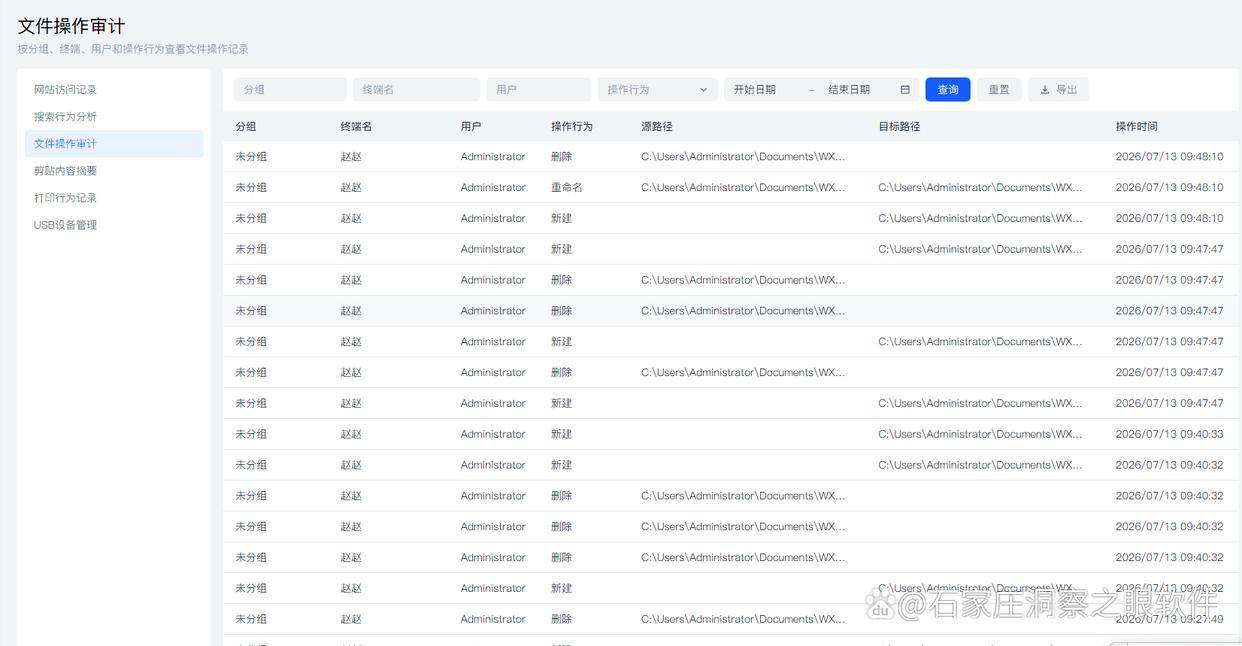
这类方案一步到位覆盖加密、拦截、审计三个环节,适合对机密文件保护要求高的企业。
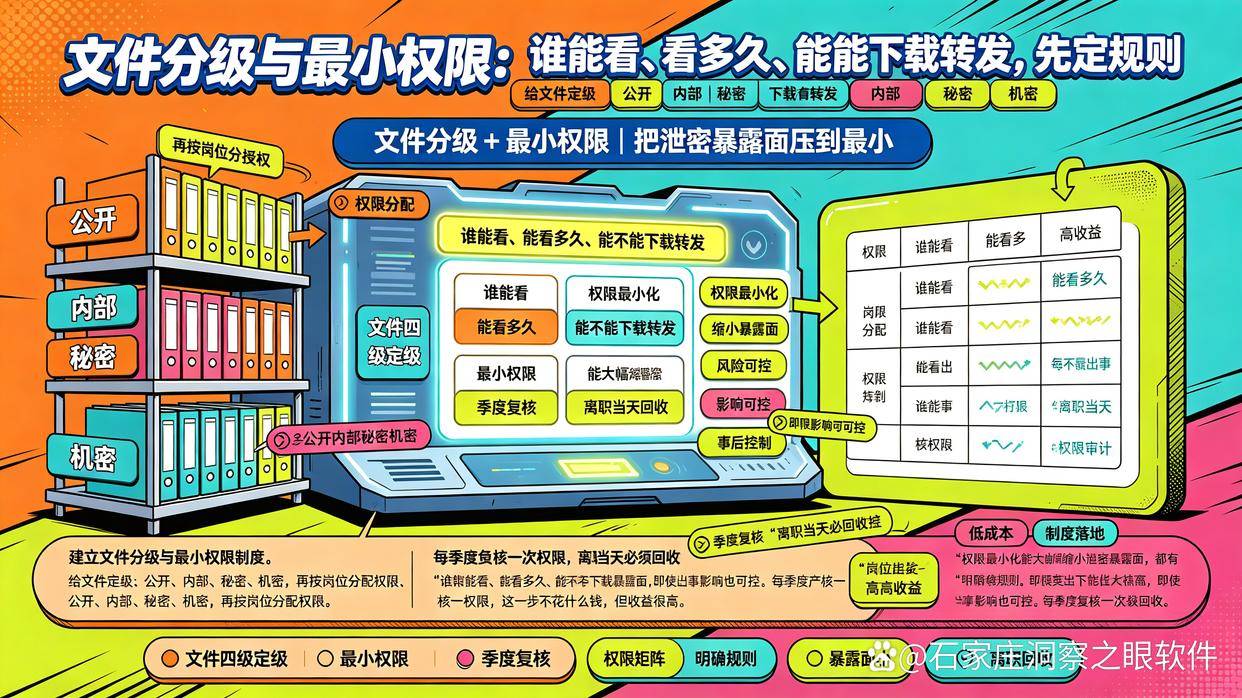
二、建立文件分级与最小权限制度给文件定级:公开、内部、秘密、机密,再按岗位分配权限,做到“谁能看、能看多久、能不能下载转发”都有明确规则。权限最小化能大幅缩小泄密暴露面,即使出事影响也可控。每季度复核一次权限,离职当天必须回收,这一步不花什么钱,但收益很高。
很多泄密走的是邮箱和网盘。可以不依赖软件,先从流程入手:所有涉密文件外发必须填写外发申请,注明接收方、用途、文件清单,由部门负责人和信息安全岗双重审批;公司邮箱设置敏感词与附件规则,个人邮箱和公共网盘在工作网络内明确禁用。流程立起来,至少能让“顺手一发”变成“必须走手续”。
四、签订保密协议并开展警示培训签保密协议是法律层面的兜底,明确机密文件范围、外发后果和违约责任,让员工清楚私自外发可能涉及侵犯商业秘密的法律责任。培训重点讲真实泄密案例和处罚结果,对新员工入职、外包人员进场、离职交接三个高发节点重点提醒,让红线意识入脑。

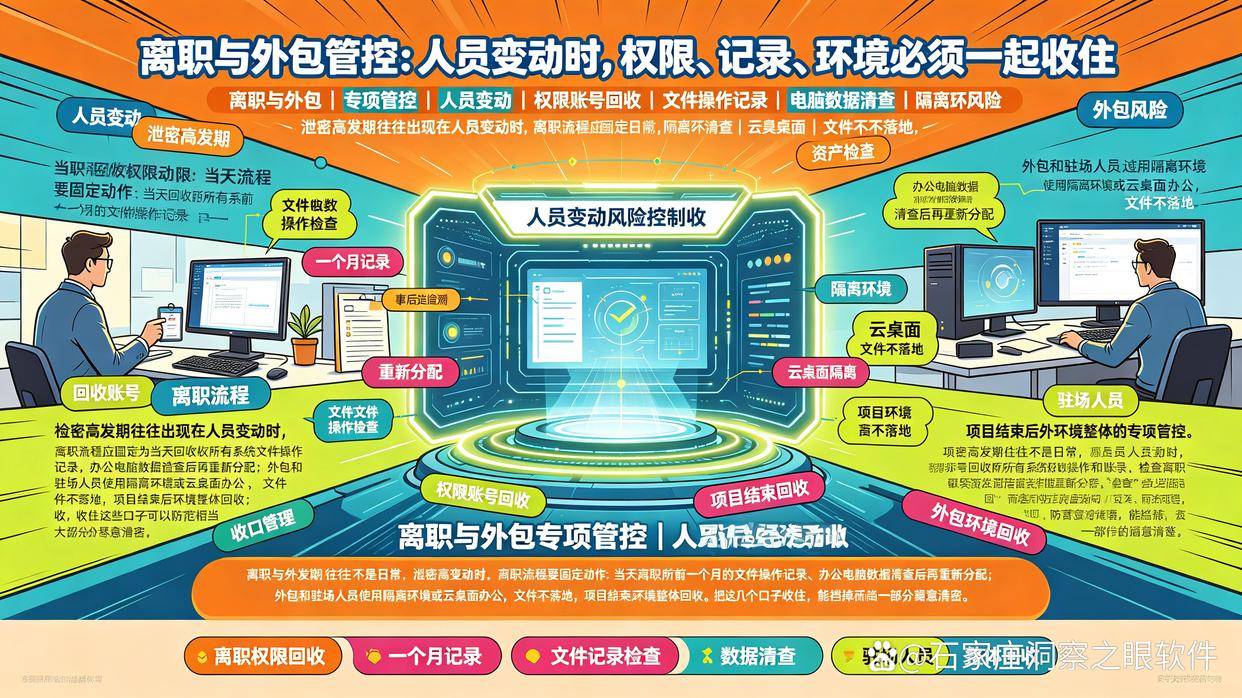
泄密高发期往往不是日常,而是人员变动时。离职流程要固定动作:当天回收所有系统权限和账号、检查离职前一个月的文件操作记录、办公电脑数据清查后再重新分配;外包和驻场人员使用隔离环境或云桌面办公,文件不落地,项目结束后环境整体回收。把这几个口子收住,能挡掉相当一部分蓄意泄密。
员工把文件发到自己私人邮箱怎么办?
技术上可在终端部署外发管控系统,识别邮件附件中的敏感内容并阻断或审批;管理上明确个人邮箱禁用规定并写入保密协议,两头一起抓。
U盘拷贝怎么防止?有什么办法既能用U盘又不泄密?
可以对外设做分级管控:注册过的加密U盘可用,未注册的禁用或只读;文件侧配合加密保护,拷出去的文件离开公司环境就是乱码。
管控员工电脑会不会引起员工反感?
关键是提前公示:只管控与工作相关的敏感操作,制度和审批流程明明白白告诉员工,正常工作完全不受影响,员工反感的通常是“秘密监控”而不是合规管控。
文件外发管控没有银弹,五个方法可以按企业规模分步落地:小团队先做权限分级和流程制度,有一定规模后上终端管控系统做技术兜底,再辅以培训和离职管控查漏补缺。选型时优先考虑覆盖加密、拦截、审计能力完整、部署统一的平台型产品,比东拼西凑多个单品软件更省心,也更不容易留下管控盲区。