做研发管理,最怕的不是被外部攻破,是离职交接那天,有人随手插个 U盘,攒了几年的核心代码被整包拷走。事后追查往往只剩几条零散日志:哪个账号登录过、几点登录过,至于哪个文件、哪一版、去了哪里,说不清。
这类事故的共性不在技术多高明,而在代码长期以明文躺在开发机上。八款工具按落地效果整理在下面,重点放在流程节点,不堆功能名。
前员工那个 U盘
多数团队第一反应是禁外设。禁完发现还有网盘、私人聊天窗口、邮件附件、手机拍屏。逐条封堵的结果,是规则越来越多、开发节奏越来越慢,最后有人开始绕。
更稳的做法是让保护跟着代码本身走:保存时后台处理,开发机照常打开、编译、提交;脱离授权环境,文件就是打不开的状态。禁外设只是补一道口子,不是主线。
代码外泄常走的四条路
复制片段。从编辑器里复制几行关键逻辑贴进私人窗口,文件本体没动,内容已经出去。
整包带走。项目目录压个包,U盘、移动硬盘、网盘都能带。
外发失控。给外包或客户的演示包没有期限,版本被反复转手,谁看过也不清楚。
拍屏。评审会投屏、外包区开放工位,手机对着屏幕一张照片就够。
四条路对应四类措施:剪切板管控、落盘加密、审批与期限、画面留痕。缺一类,绕开就只是时间问题。
安秉网盾:把规则放进保存和发版之间
安秉网盾做数据安全十几年,双软认证、高新技术企业、公安部销售许可齐着,软件研发、智能制造、电子设计类单位里落得比较多。驱动层透明加密,源码文件落盘后台处理,开发机上的打开、编译、提交节奏基本不变。
保存。源码、脚本、配置文件、接口定义落盘即成密文,公司内部互传、接着改都正常;拷到没授权的机器上打开是乱码。不要求人手点一次加密,这一点决定方案能不能长期用下去。
审批。发给测试、外包或客户要走申请,写清用途和接收方,负责人看过才放行;谁申请、谁批、哪一版,后台留记录。
期限。批出去的包能设打开次数和有效天数,过期在对方设备上也打不开,避免版本长期滞留。
剪切板与外设。加密代码往私人聊天窗口、网页笔记里粘会受限;U盘、移动硬盘按岗位设禁用、只读或授权使用,开发机和公共机分开配。
日志。谁在几点打开过哪个文件、有没有打包压缩、改没改后缀、外发过没有,顺时间线可查,日常复盘也用得上。
屏幕水印。电脑输出的画面上叠着姓名、工号、时间,拍屏或截屏自带这层信息,能定位到具体工位。水印挂在画面上,不写进代码文件里,挡不住拷贝,管的是拍屏这条路。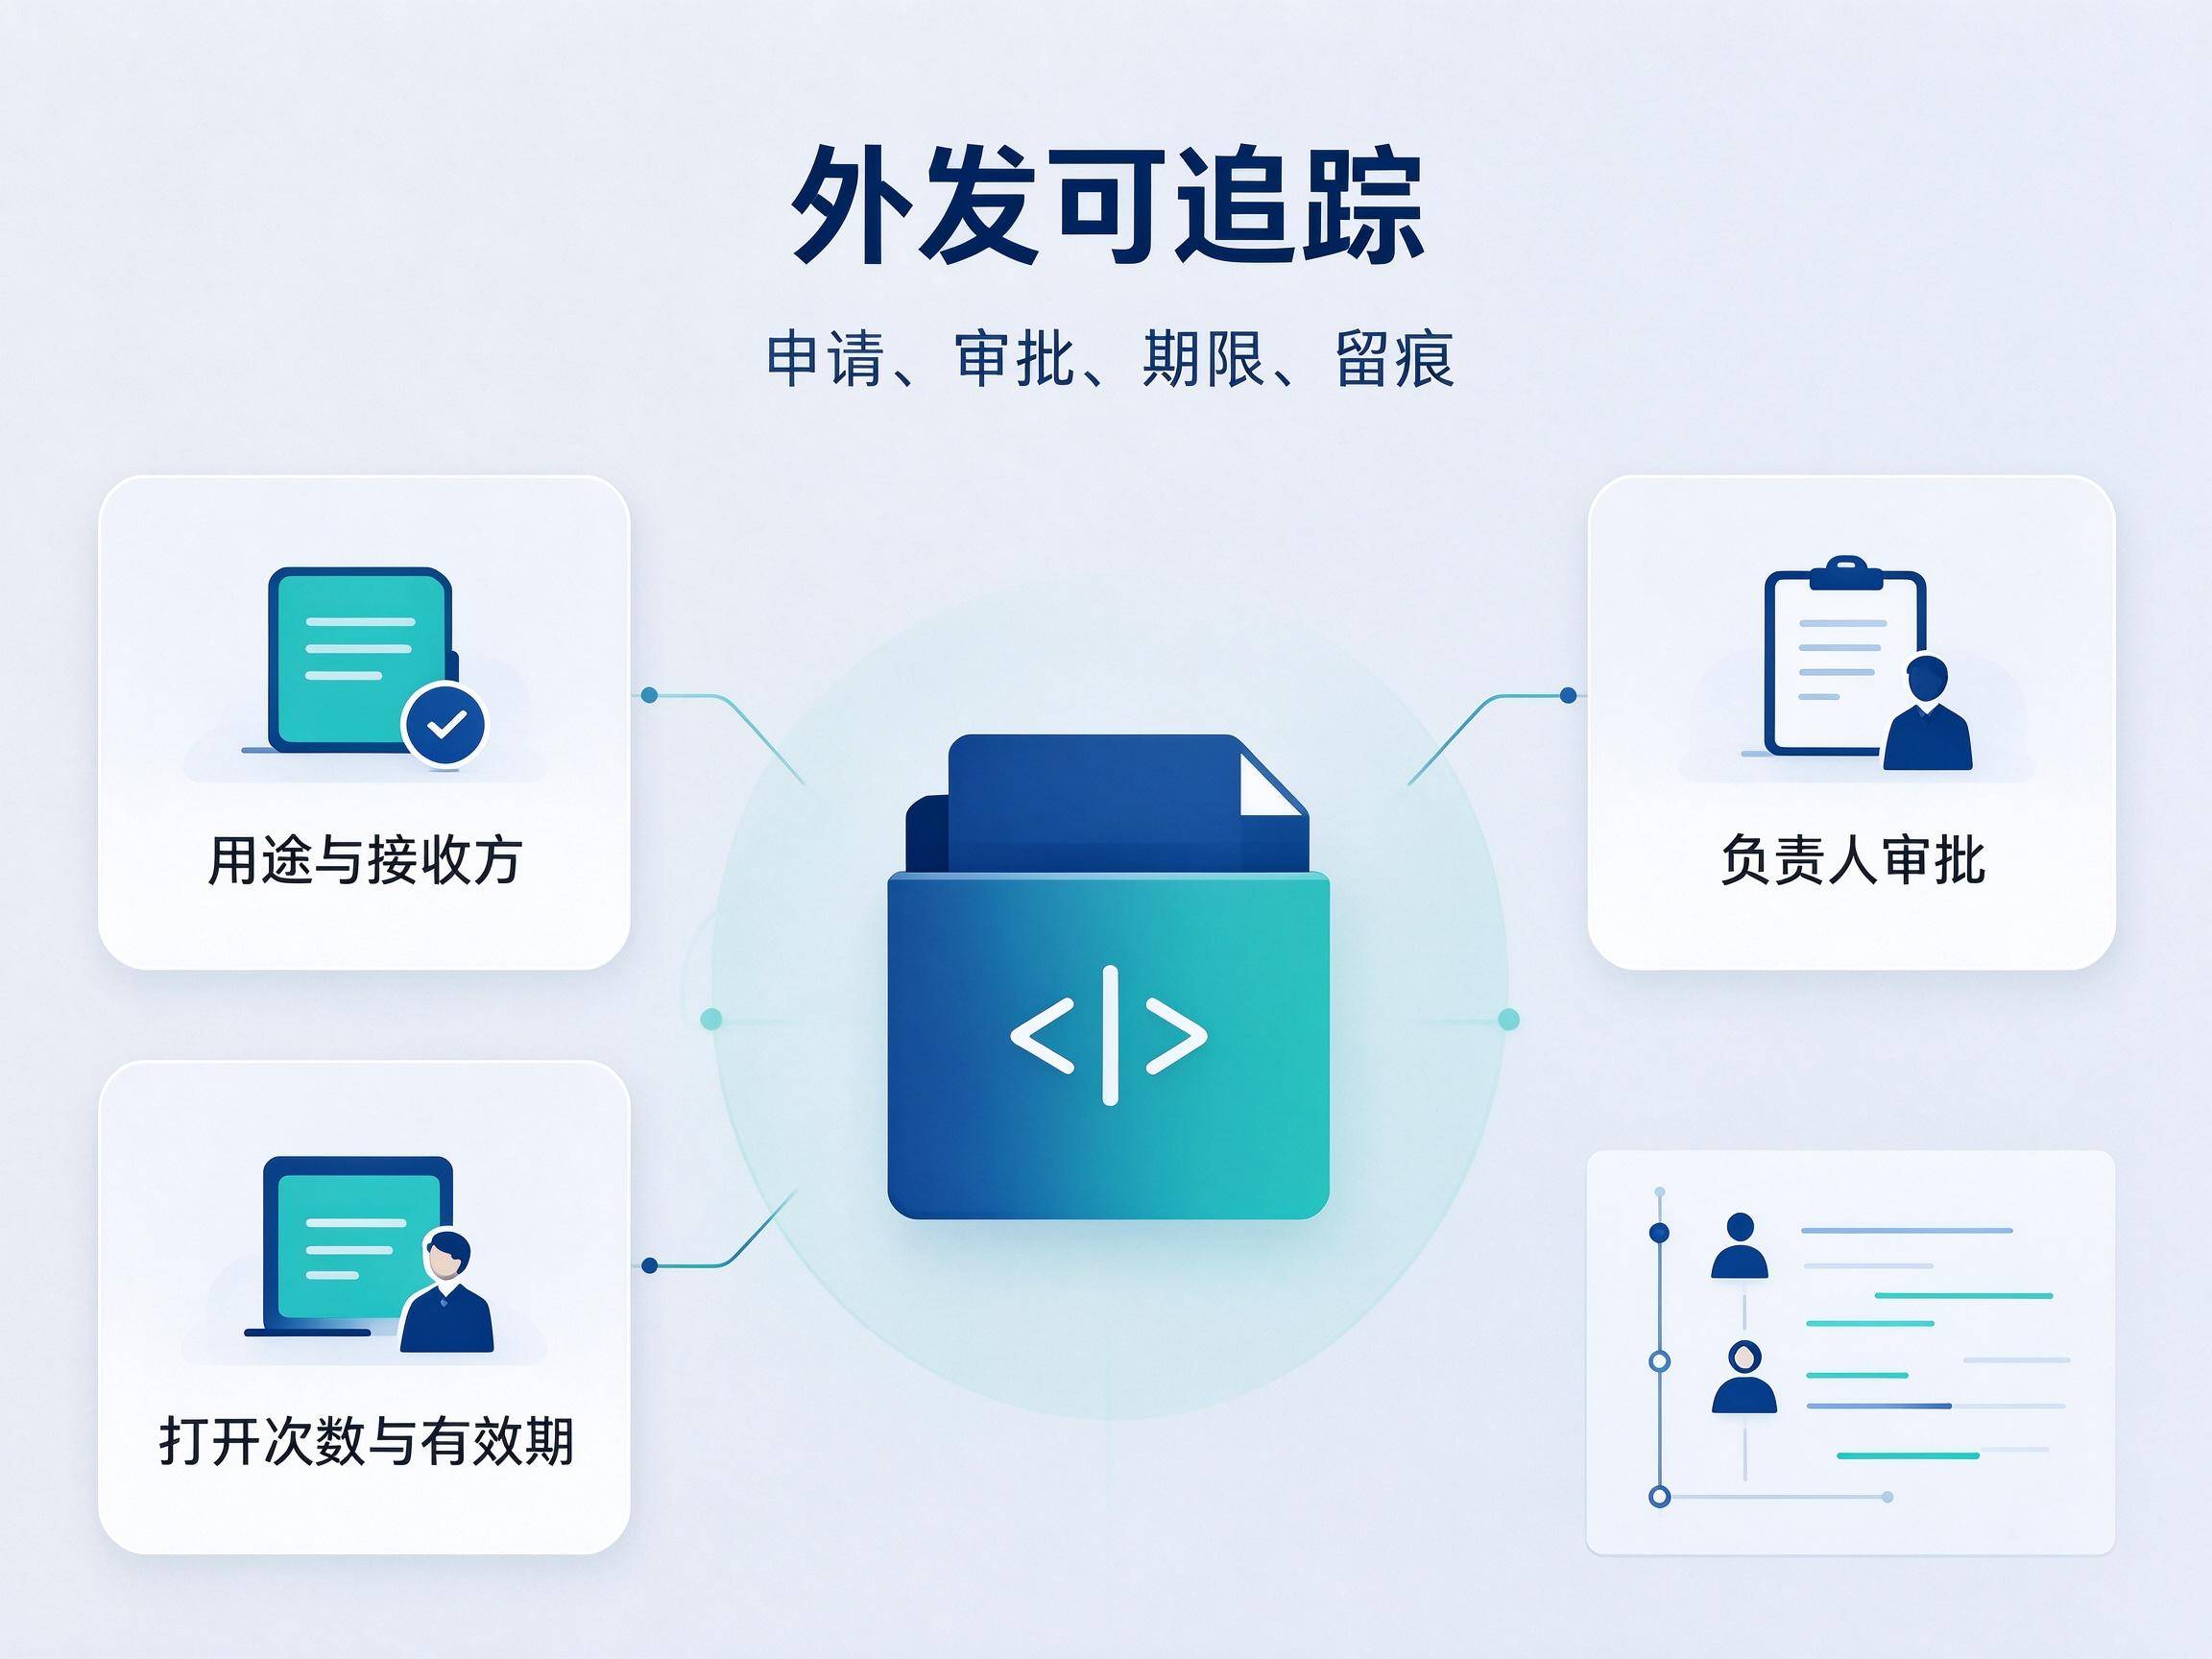
另外七款的路线差别
Perforce Helix Core:集团型研发单位用得多,代码资产权限分级拆得细,流程长也不乱,代价是要有人把规则理顺。
GitHub Enterprise:常见开发环境覆盖较全,仓库权限和审计开箱就有,中小研发团队上手快。
Fortra Digital Guardian:策略项多,源码操作记录和设备策略能放一处看,适合有专人维护规则的团队。
GitLab Ultimate:自托管部署适配稳,开发机配置杂、老版本工具链还在跑时,兼容值得先试。
Bitbucket:界面直观,几十人的团队配置压力小,功能不深但日常够用。
Seclore:细粒度权限加外发控制,能设到只让看不让另存,保密要求更严的项目会考虑。
git-crypt:开源轻量,对仓库里的敏感文件做透明加解密,密钥自己管。已经全用 Git、只想补一层文件保护的小组合适,没有集中审批和日志后台。
落地的三个检查点
开发流程是否被打断:大仓库首次拉取、增量编译、批量保存的耗时要实测,同一台机器、同一个仓库跑才有可比性。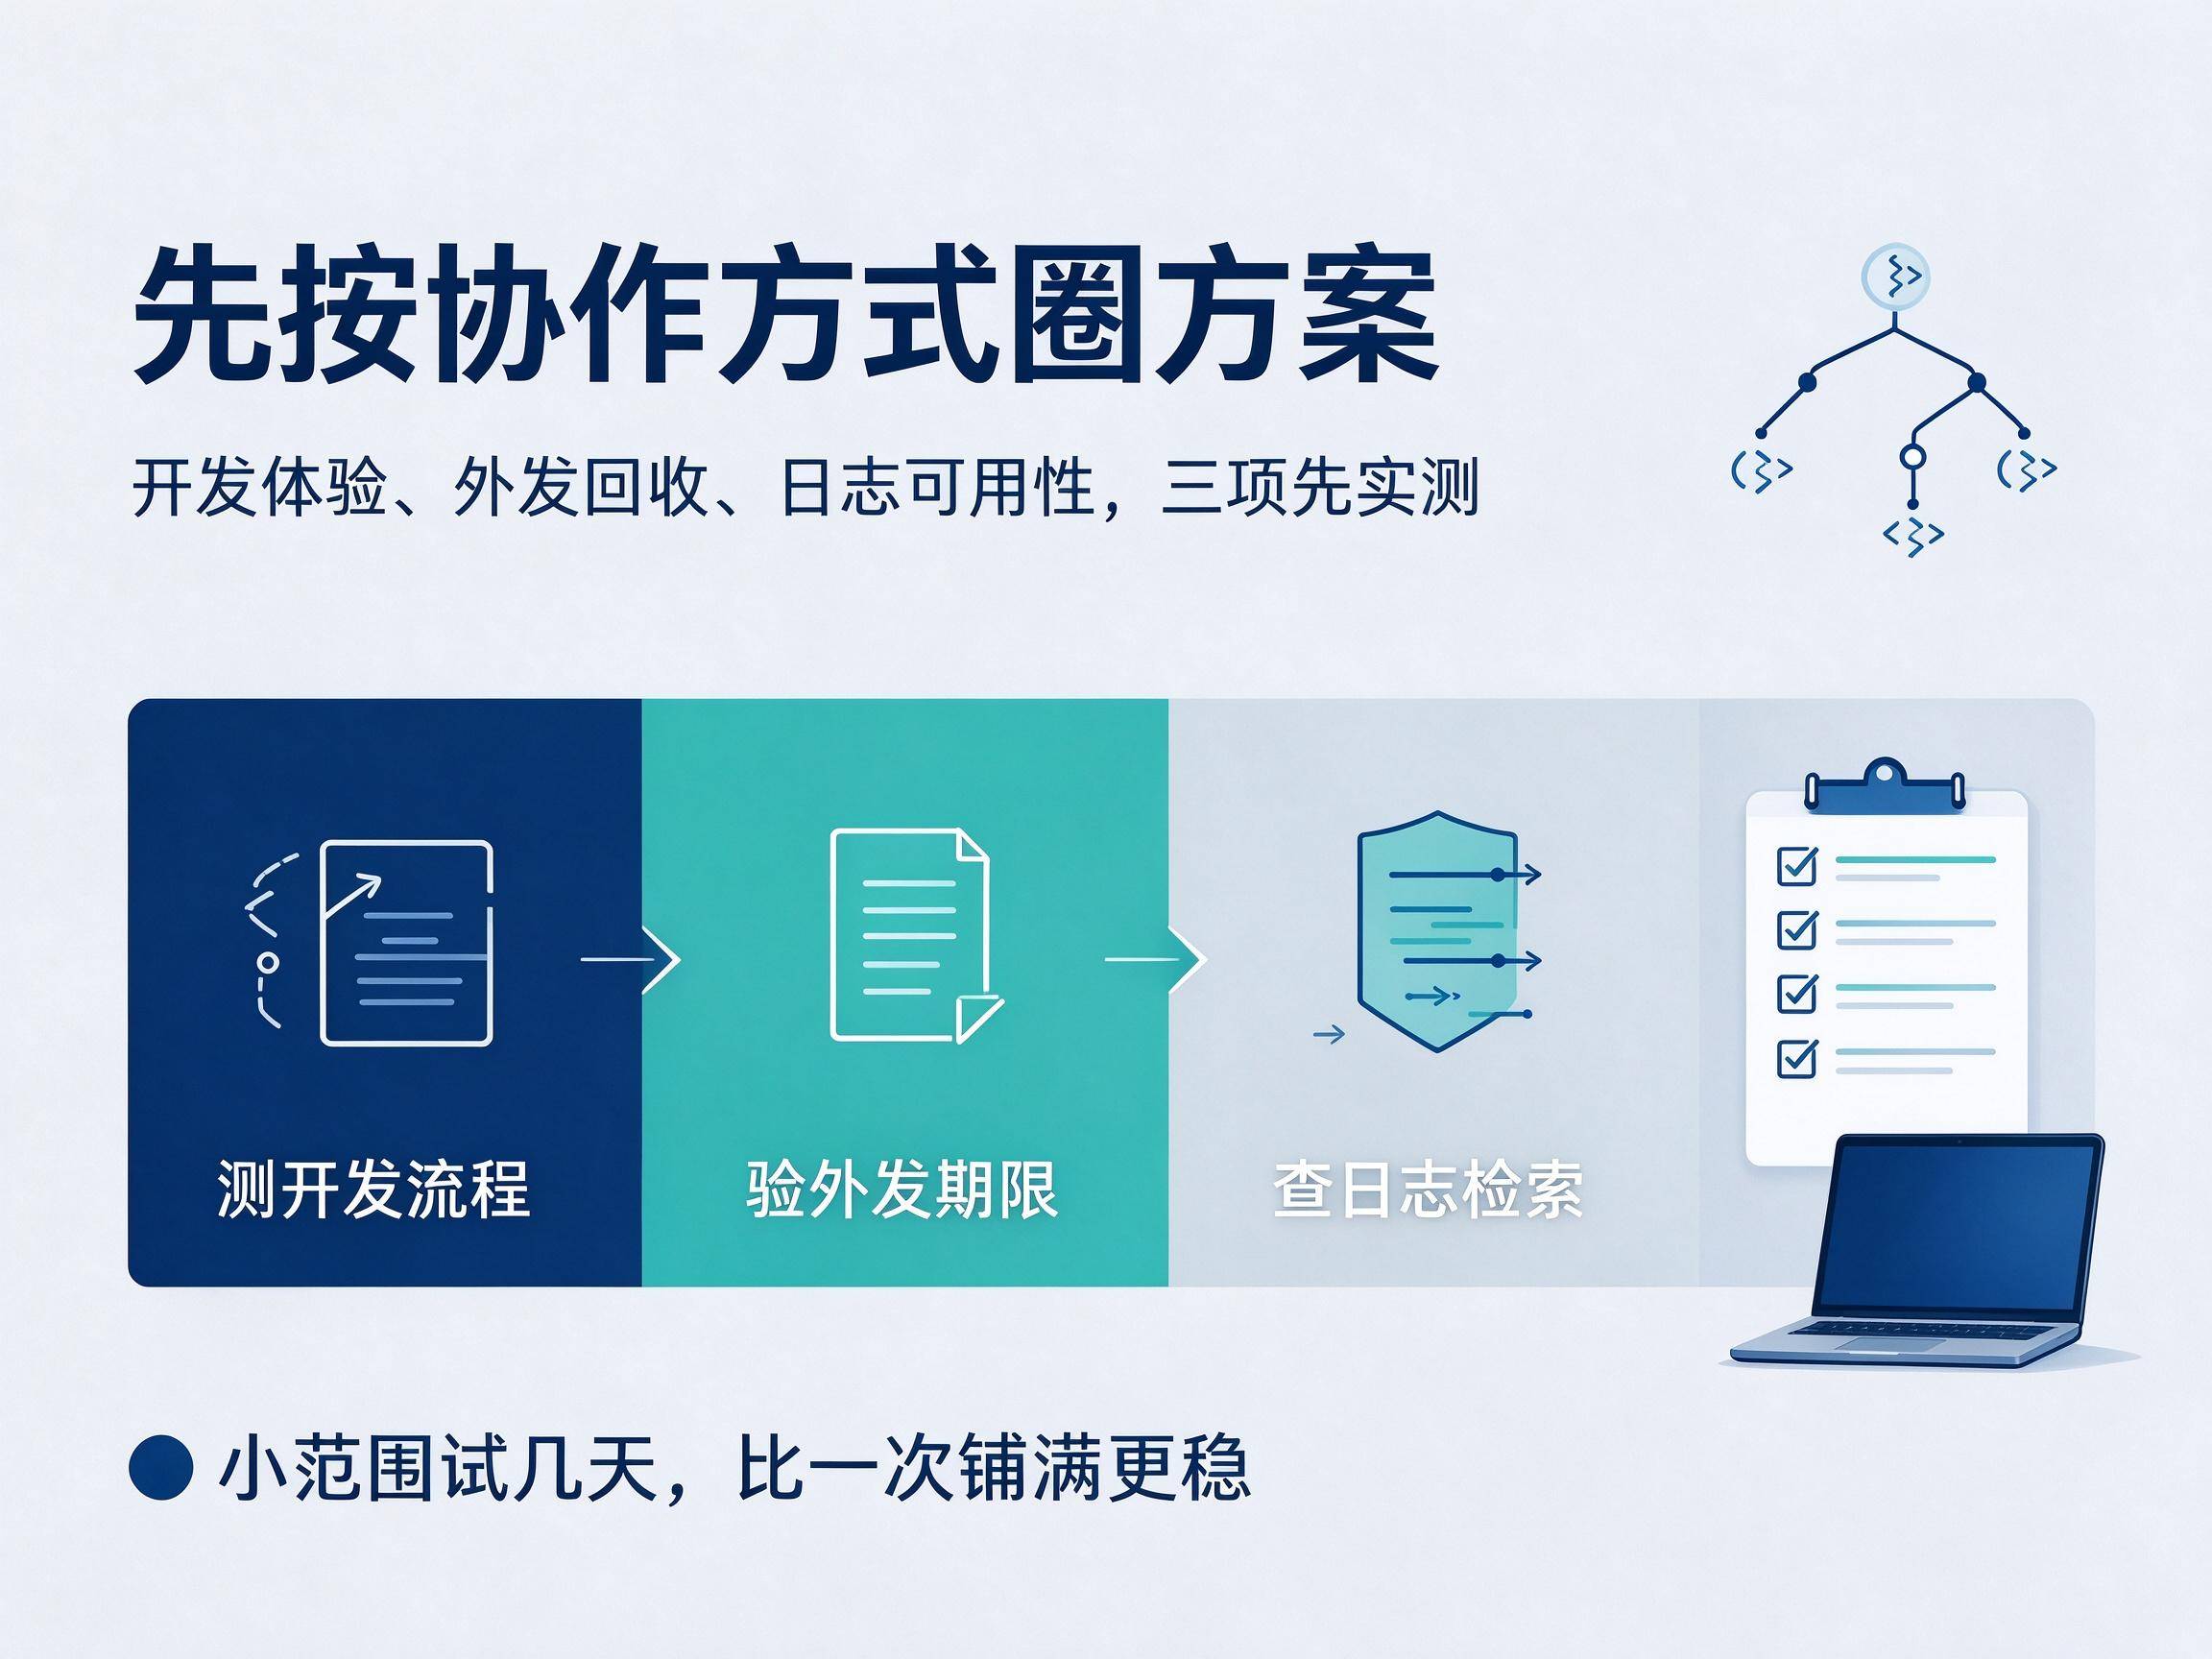
外发是否收得回:给外包的包设过期限之后,到期在对方设备上还能不能打开,必须验一次。
日志是否可用:按人、按时间段检索一次,导出一份能交给负责人的记录,看要几步。
常用 Git 的团队重点看仓库侧配合,外包与远程协作多的重点看审批与期限。找几台开发机小范围试几天,比看多少份介绍都实在。八款按自家协作方式圈,不必一次铺满。
#源代码加密软件#