攻击者眼里的你,和你眼里的自己,往往不是同一个样子。
据统计,大型组织通常拥有数千、数万甚至更多面向互联网的资产——网站、敏感数据、员工凭证、云存储、源代码、SSL证书……Log4j事件早已证明:组织对暴露在外的IT资产,往往知之甚少。再加上容器化、SaaS应用和远程办公的普及,企业的攻击面还在持续扩大。
管好攻击面,前提是"看得见、盯得住、收得回"。 而更麻烦的是:大量暴露面潜藏在不容易被发现的暗处,很容易因为资产排查不彻底、人员疏漏等问题被忽略。业务临时上线、测试环境忘关、违规搭建的服务——每一个"没人管"的入口,都是攻击者的机会。
传统做法是"人工摸一遍":费时费力、容易遗漏、还形不成标准报告。有企业总结过五个典型困境:外部资产无法有效监控管理、资产暴露造成巨大安全风险、人工监测耗费大量时间、检索比对耗费专家精力、无法形成标准的报告输出。
超自动化的思路,是把这套流程整个交给机器人。
第一步:把目标资产定义清楚。 将构成外部攻击面的域和IP地址形成标准文件,作为监测的基准盘。
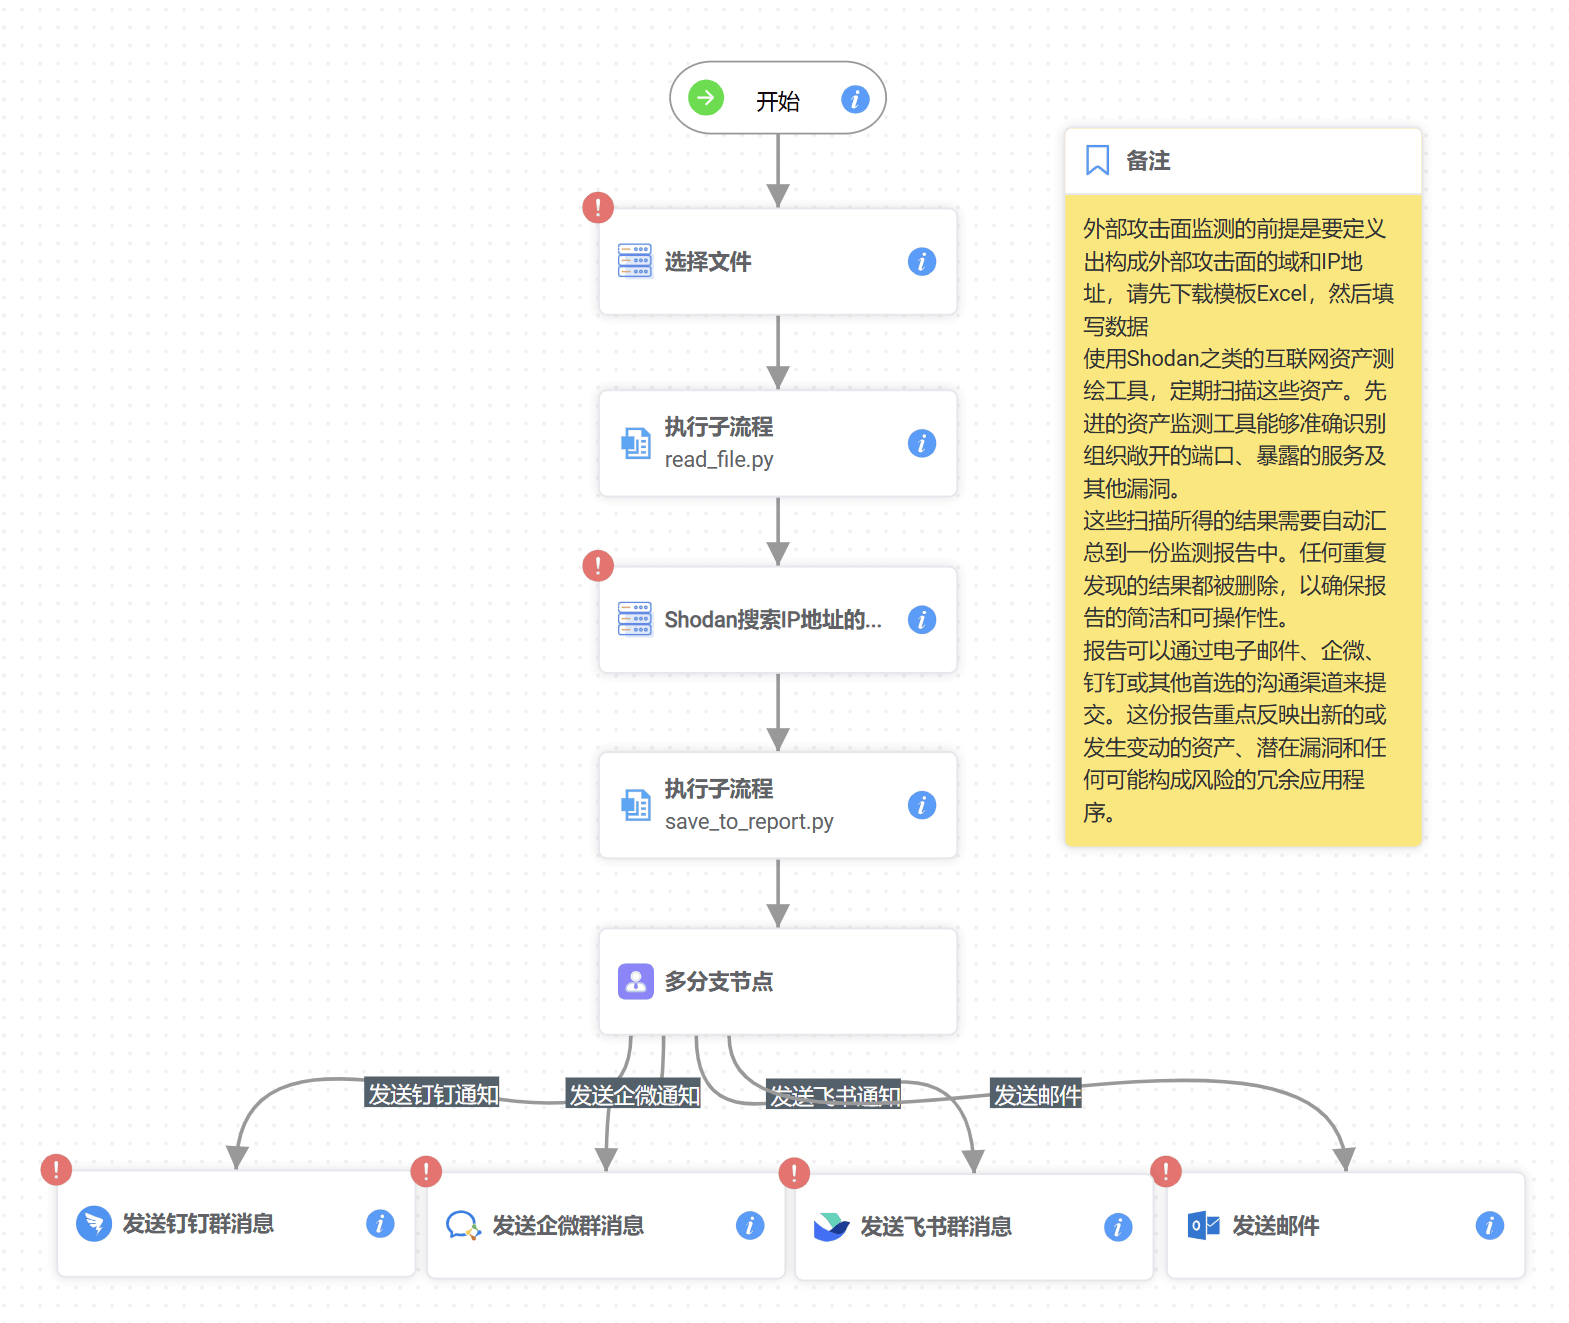
第二步:自动侦察。 借助资产测绘工具定期扫描这些资产,准确识别组织敞开的端口、暴露的服务及其他漏洞。
第三步:自动汇总、去重、比对。 扫描结果自动汇总成一份监测报告,重复发现自动剔除,保证报告简洁、可操作。
第四步:自动报送。 监测报告通过电子邮件、企微、钉钉等渠道自动提交,重点标出新的或发生变动的资产、潜在漏洞和冗余应用程序。
跑起来之后,它还能做两件"人做不到天天做"的事:
持续盯变化。 建立资产基线,对新增的违法暴露资产、新增的违规暴露端口和服务、反复暴露的资产进行动态监测、及时预警。影子资产、无效资产这类"问题资产",也能以主被动结合的方式探测出来,并纳入"发现—通知—整改—验证—归档"的闭环。
顺手收攻击面。 对违规暴露的资产进行下线处理、关闭违规暴露的端口和服务、禁用高风险端口、把非必须暴露的资产收归内网。——发现只是开始,收敛才是目的。
有制造供应链企业的实践显示:攻击面自动化监测上线后,自动监测、自动检索比对、异常提示、自动输出报告全部跑通,暴露面异常能被及时发现,安全专家也从繁琐的监测操作中解放出来。
这套"定义—侦察—比对—报告—收敛"的自动化链条,正是SAB这类安全超自动化平台持续打磨的能力——把攻击面管理,从"年度大扫除"变成"每日例行体检"。
下一次护网备战,别再从"人工摸资产"开始。
行动建议:先做一次自动化外部暴露面测绘——把域、IP、子域、开放服务扫一遍,和你手里的资产台账对一对,看看有多少资产是"你并不知道它存在"的。答案可能会吓你一跳,但那正是攻击面管理的起点。